
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 jun-5heng/cve-2021-22005
VMware vCenter Server 임의 파일 업로드 취약점 / Code By:Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql 무단 SQL 인젝션 대량 스캔 poc Jeecg-Boot는 Spring Boot와 Jeecg-Boot-Plus를 기반으로 한 빠른 개발 플랫폼입니다. 최신 jeecg-boot 3.5.0에서 여러 SQL 인젝션 취약점이 발견되었습니다.
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
Oracle WebLogic CVE-2019-2725를 위한 Python 익스플로잇으로, 취약한 서버에 조작된 HTTP 요청을 통해 인증되지 않은 원격 코드 실행을 가능하게 합니다.
 kljunowsky/cve-2024-27348
Apache HugeGraph Server의 Groovy 주입을 통한 인증되지 않은 원격 코드 실행에 대한 개념 증명 익스플로잇입니다. 단일 및 다중 대상 명령 실행을 지원합니다.
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: pyLoad에서 사전 인증 RCE를 발견한 이야기
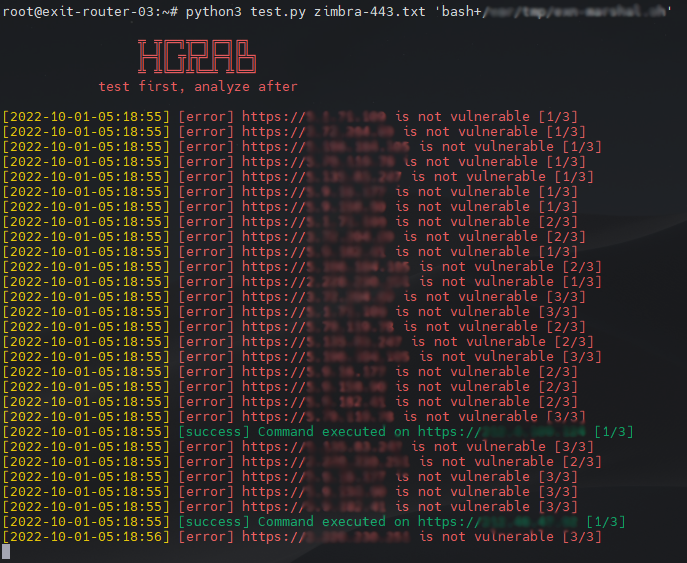 sh4den/cve-2022-27925
zimbra 2022 rce (cve-2022-27925)용 로더
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python 기반 CVE-2025-57819 탐지 아티팩트 생성기, SQL 인젝션 및 인증 우회를 통한 FreePBX 사전 인증 RCE를 악용하여 웹쉘을 배포하거나 백도어 사용자를 생성합니다.
 herculeszxc/cve-2024-2879
CVE-2024-2879에 대한 PoC 익스플로잇: LayerSlider WordPress 플러그인(7.9.11-7.10.0)의 인증되지 않은 SQL 인젝션 취약점. 데이터베이스 정보 추출을 위한 스캐너 스크립트와 SQLMap 악용 가이드를 포함합니다.
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - 인터랙티브 쉘 (HTTP 하이재킹 + POST + AES-256-CBC/BASE64)
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
CVE-2022-44268에 대한 개념 증명 익스플로잇으로, 취약한 ImageMagick 인스턴스에 업로드된 악성 PNG 이미지를 통해 임의 파일 읽기를 가능하게 합니다. Docker 지원 및 URL 기반 추출을 포함합니다.
 grrrdog/acedcup
Java Binary Deserialization 공격과 Commons FileUpload(CVE-2013-2186)를 위한 페이로드 생성기
 ynsmroztas/cve-2025-4123-exploit-tool-grafana-
CVE-2025-4123 - Grafana 도구
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - 인증되지 않은 임의 파일 업로드
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey 인증 RCE
 isee857/cve-2024-50379-poc
Apache Tomcat CVE-2024-50379 경쟁 조건 원격 코드 실행 취약점을 위한 일괄 탐지 스크립트. Python을 통한 단일 및 대량 스캔을 지원합니다.








