
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 hakaioffsec/cve-2026-33725
Proof-of-concept 익스플로잇 for CVE-2026-33725, Metabase Enterprise 직렬화 가져오기의 H2 JDBC INIT 주입을 통해 원격 코드 실행 및 임의 파일 읽기를 달성합니다.
 benweissmann/cve-2025-7783-poc
CVE-2025-7783의 PoC
 trganda/activemq-rce
CVE-2023-46604
 mr-xn/cve-2022-21371
Oracle WebLogic Server 12.1.3.0.0 / 12.2.1.3.0 / 12.2.1.4.0 / 14.1.1.0.0 로컬 파일 포함
 entr0pie/cve-2023-27163
request-baskets (<= v.1.2.1)에서 서버 측 요청 위조(SSRF)에 대한 개념 증명
 princefpf/cve-2019-0230
CVE-2019-0230 익스플로잇 PoC
 kimusan/goahead-webserver-pre-5.1.5-rce-poc-cve-2021-42342-
최근 버전 5.1.5 이전의 Goahead Webserver에서 발견된 RCE에 대한 작은 PoC
 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x, 22.x 및 Ivanti Policy Secure의 웹 구성 요소에 존재하는 인증 우회 취약점으로 인해 원격 공격자가 제어 검사를 우회하여 제한된 리소스에 접근할 수 있습니다.
 liamg/cve-2025-48384
# 개념 증명 익스플로잇 `--recurse-submodules` 옵션을 사용한 clone 중에 조작된 git 서브모듈을 통해 원격 코드 실행을 시연하는 개념 증명 익스플로잇입니다. CVE-2025-48384를 대상으로 합니다.
 fullmetal5/flashhax
Nintendo Wii용 CVE-2016-0974 구현
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 frichetten/cve-2020-11108-poc
CVE-2020-11108에 대한 PoC; Pi-hole의 RCE 및 권한 상승
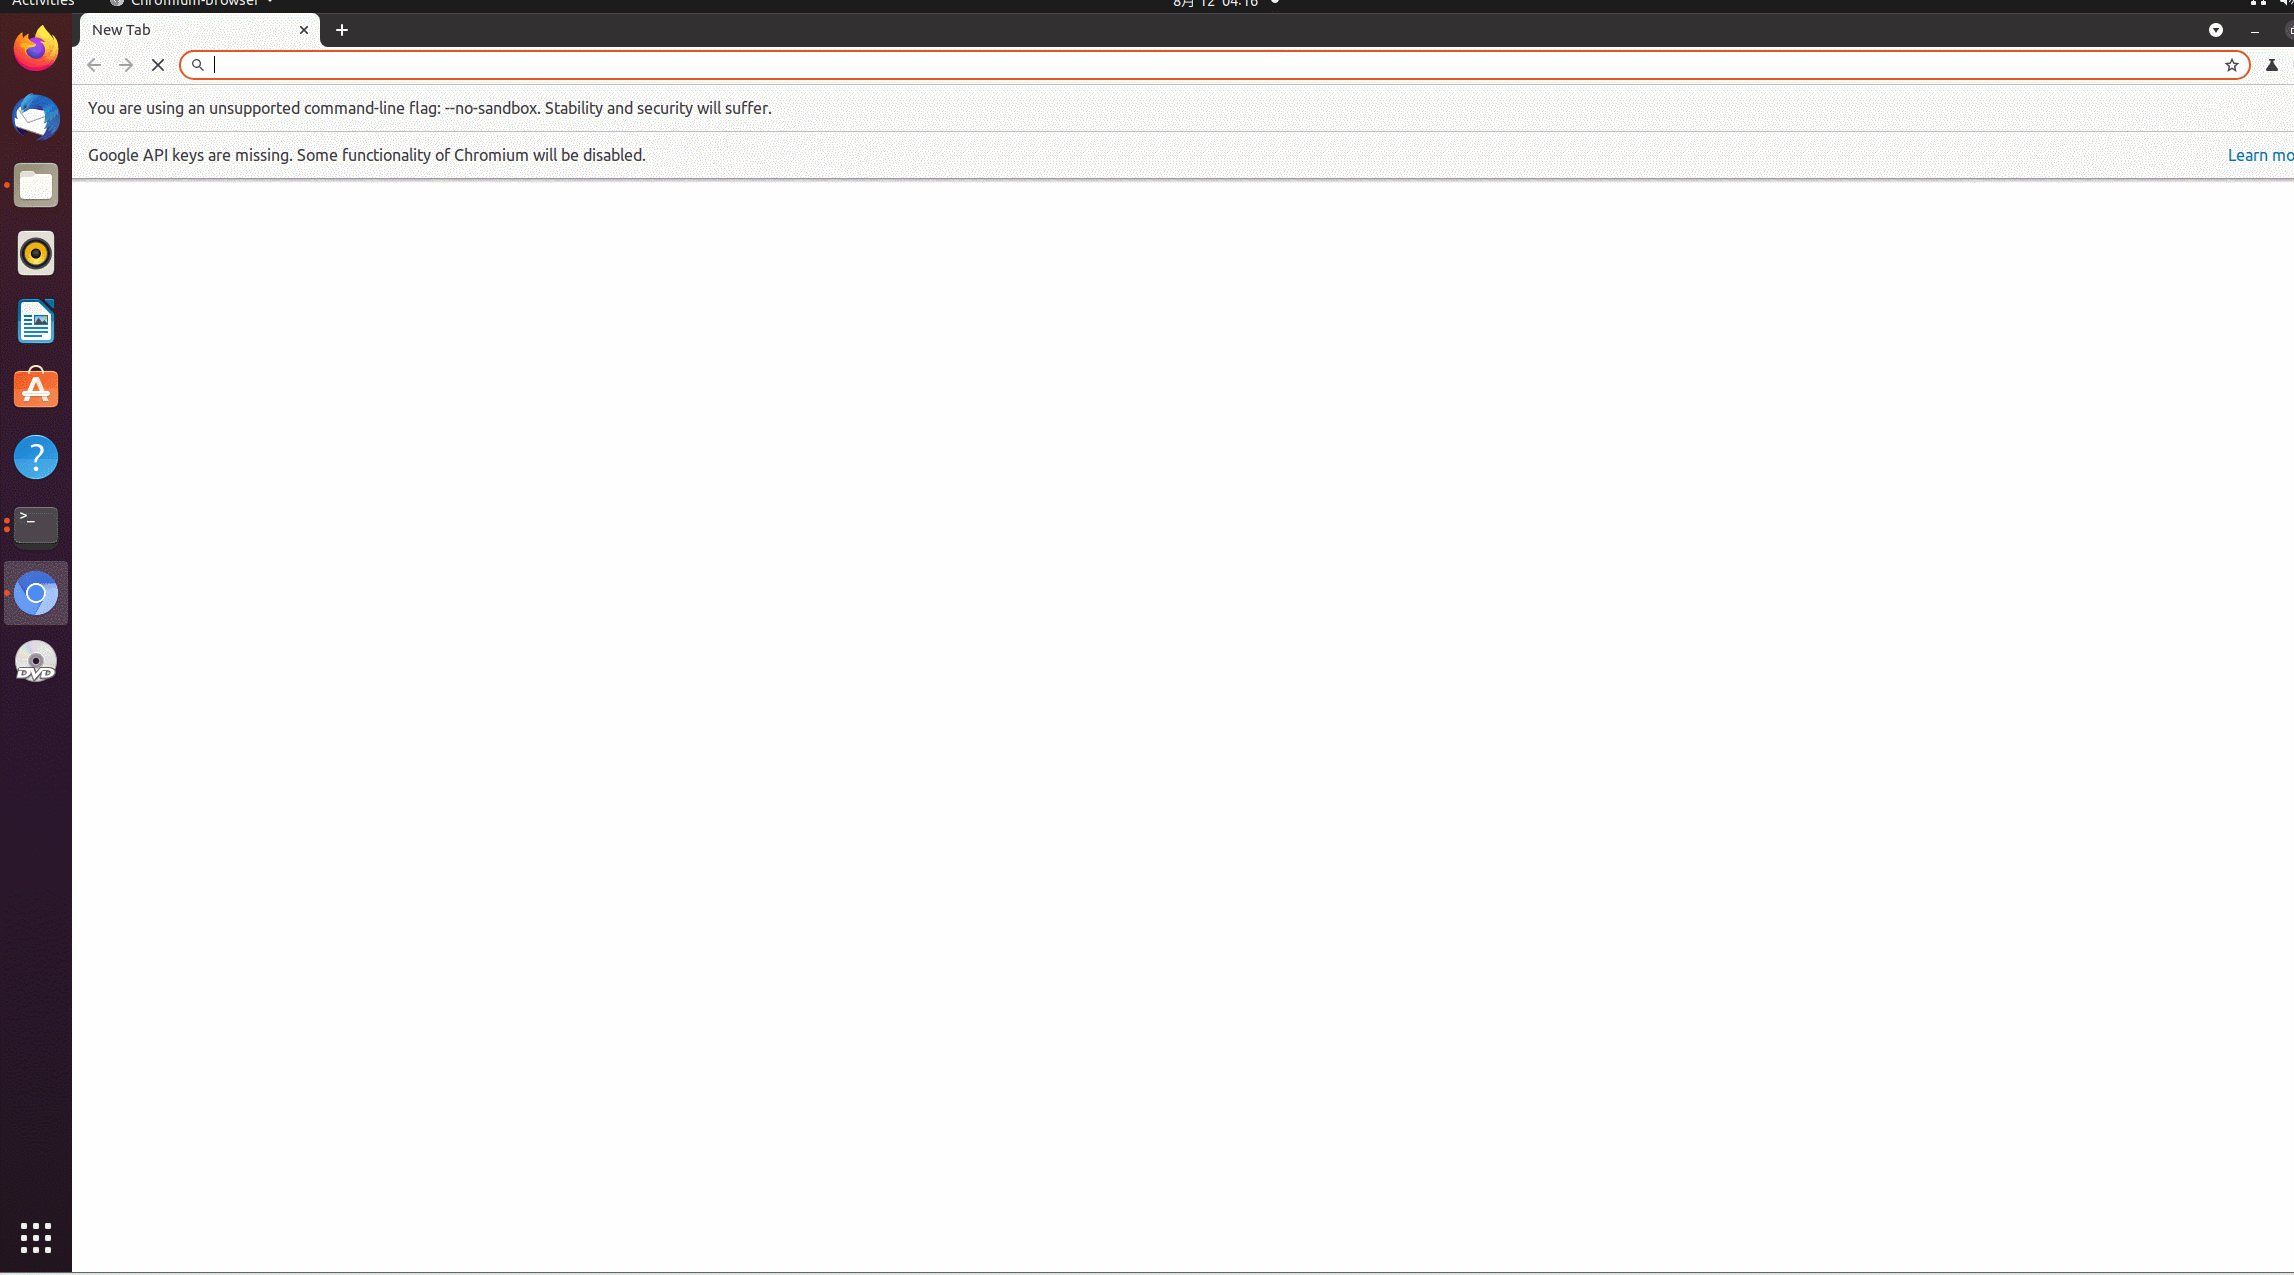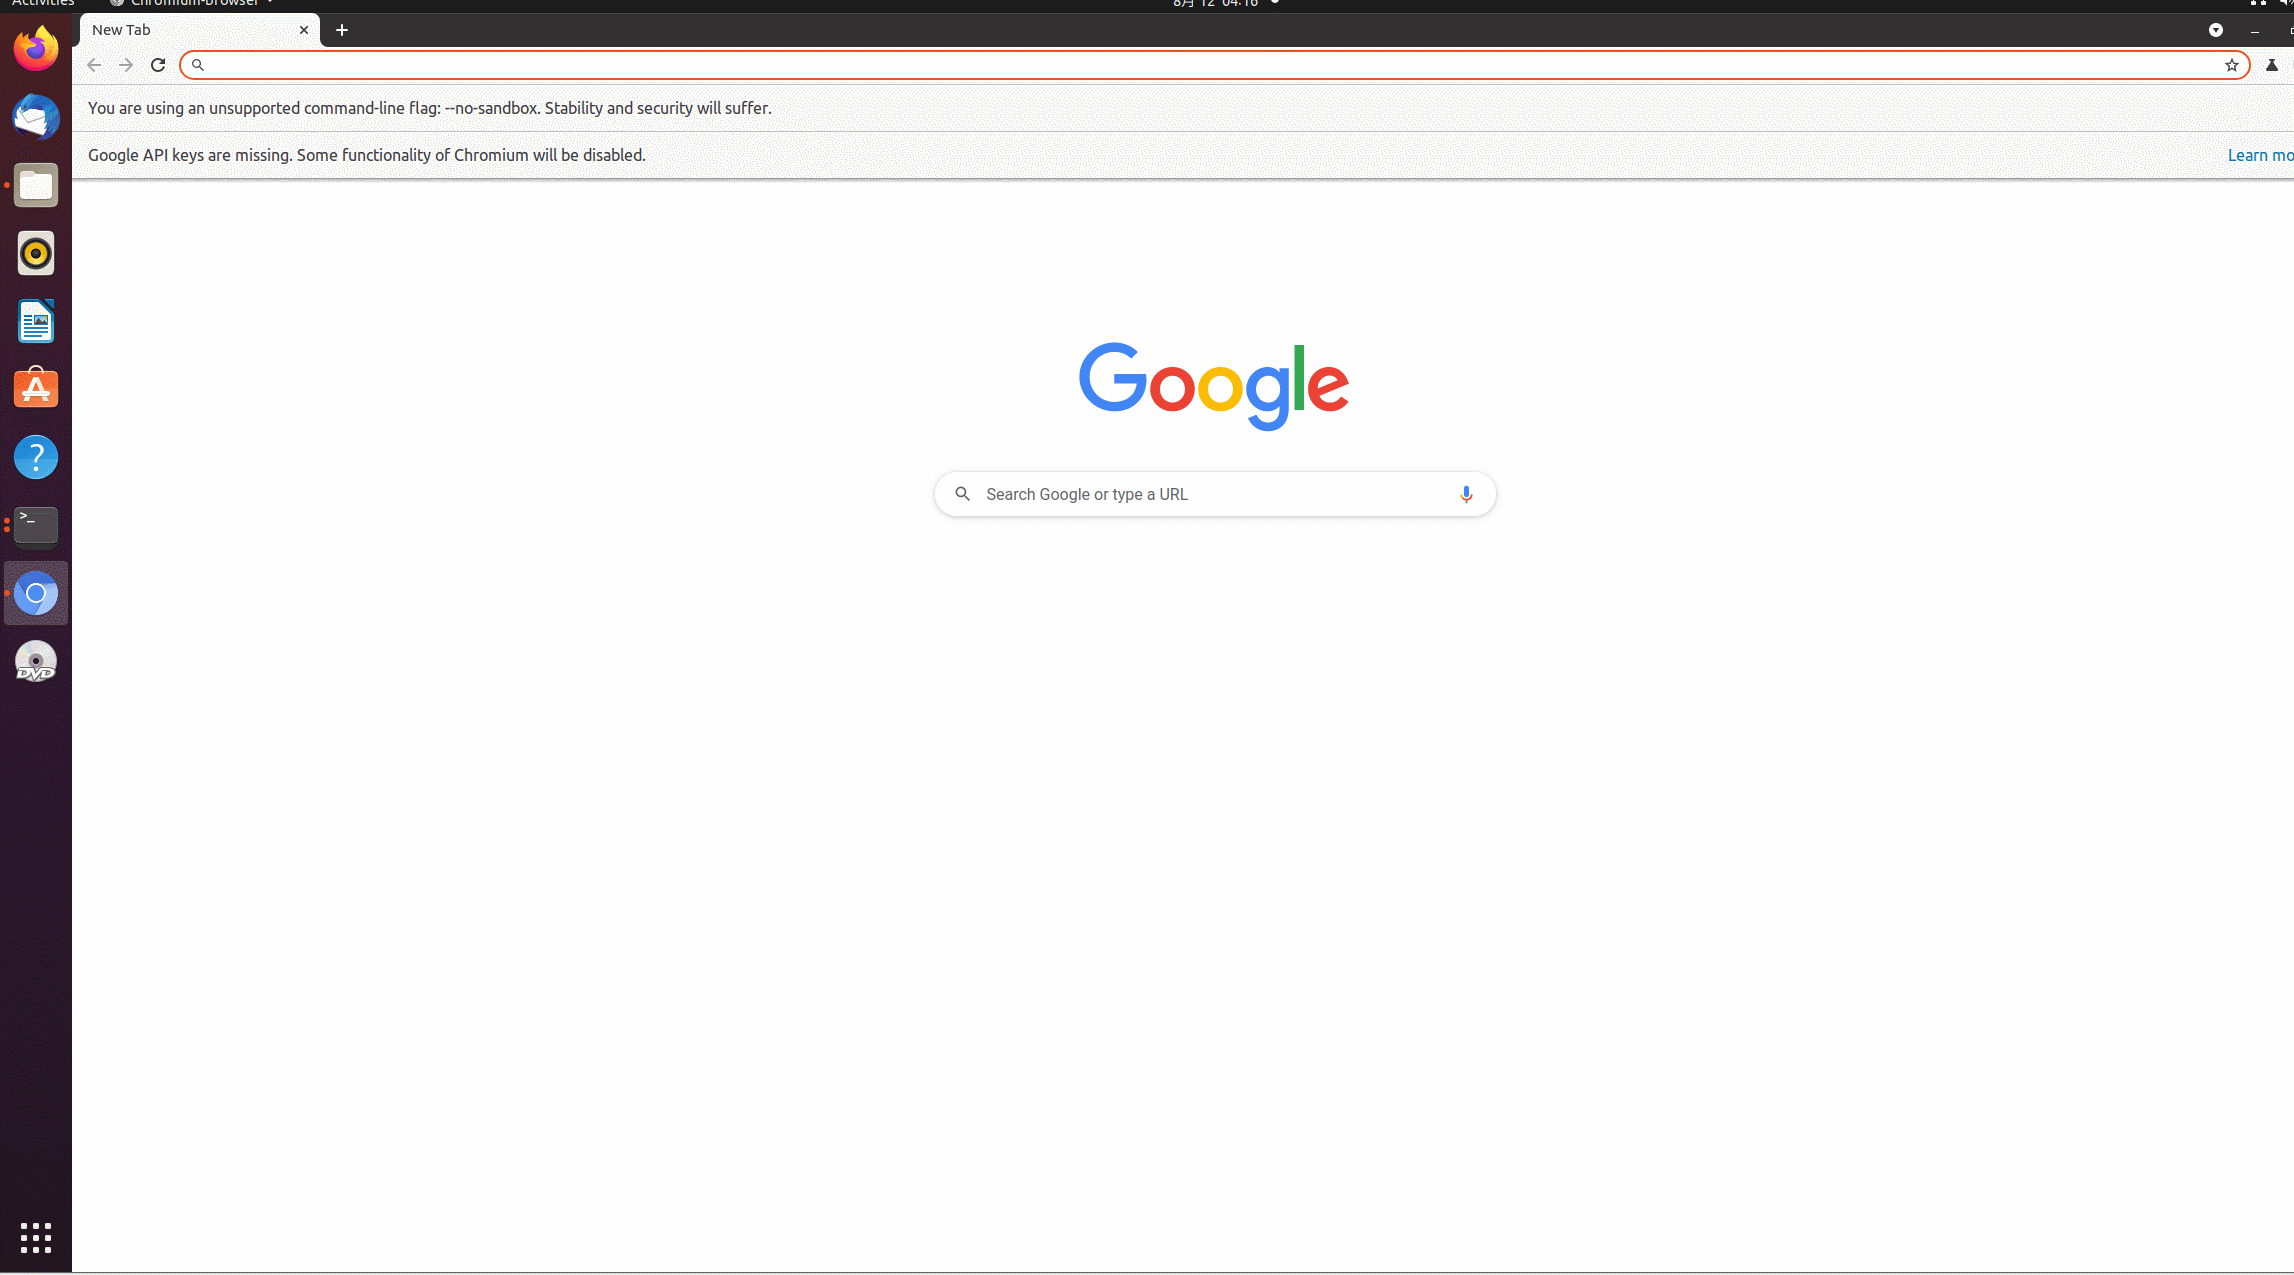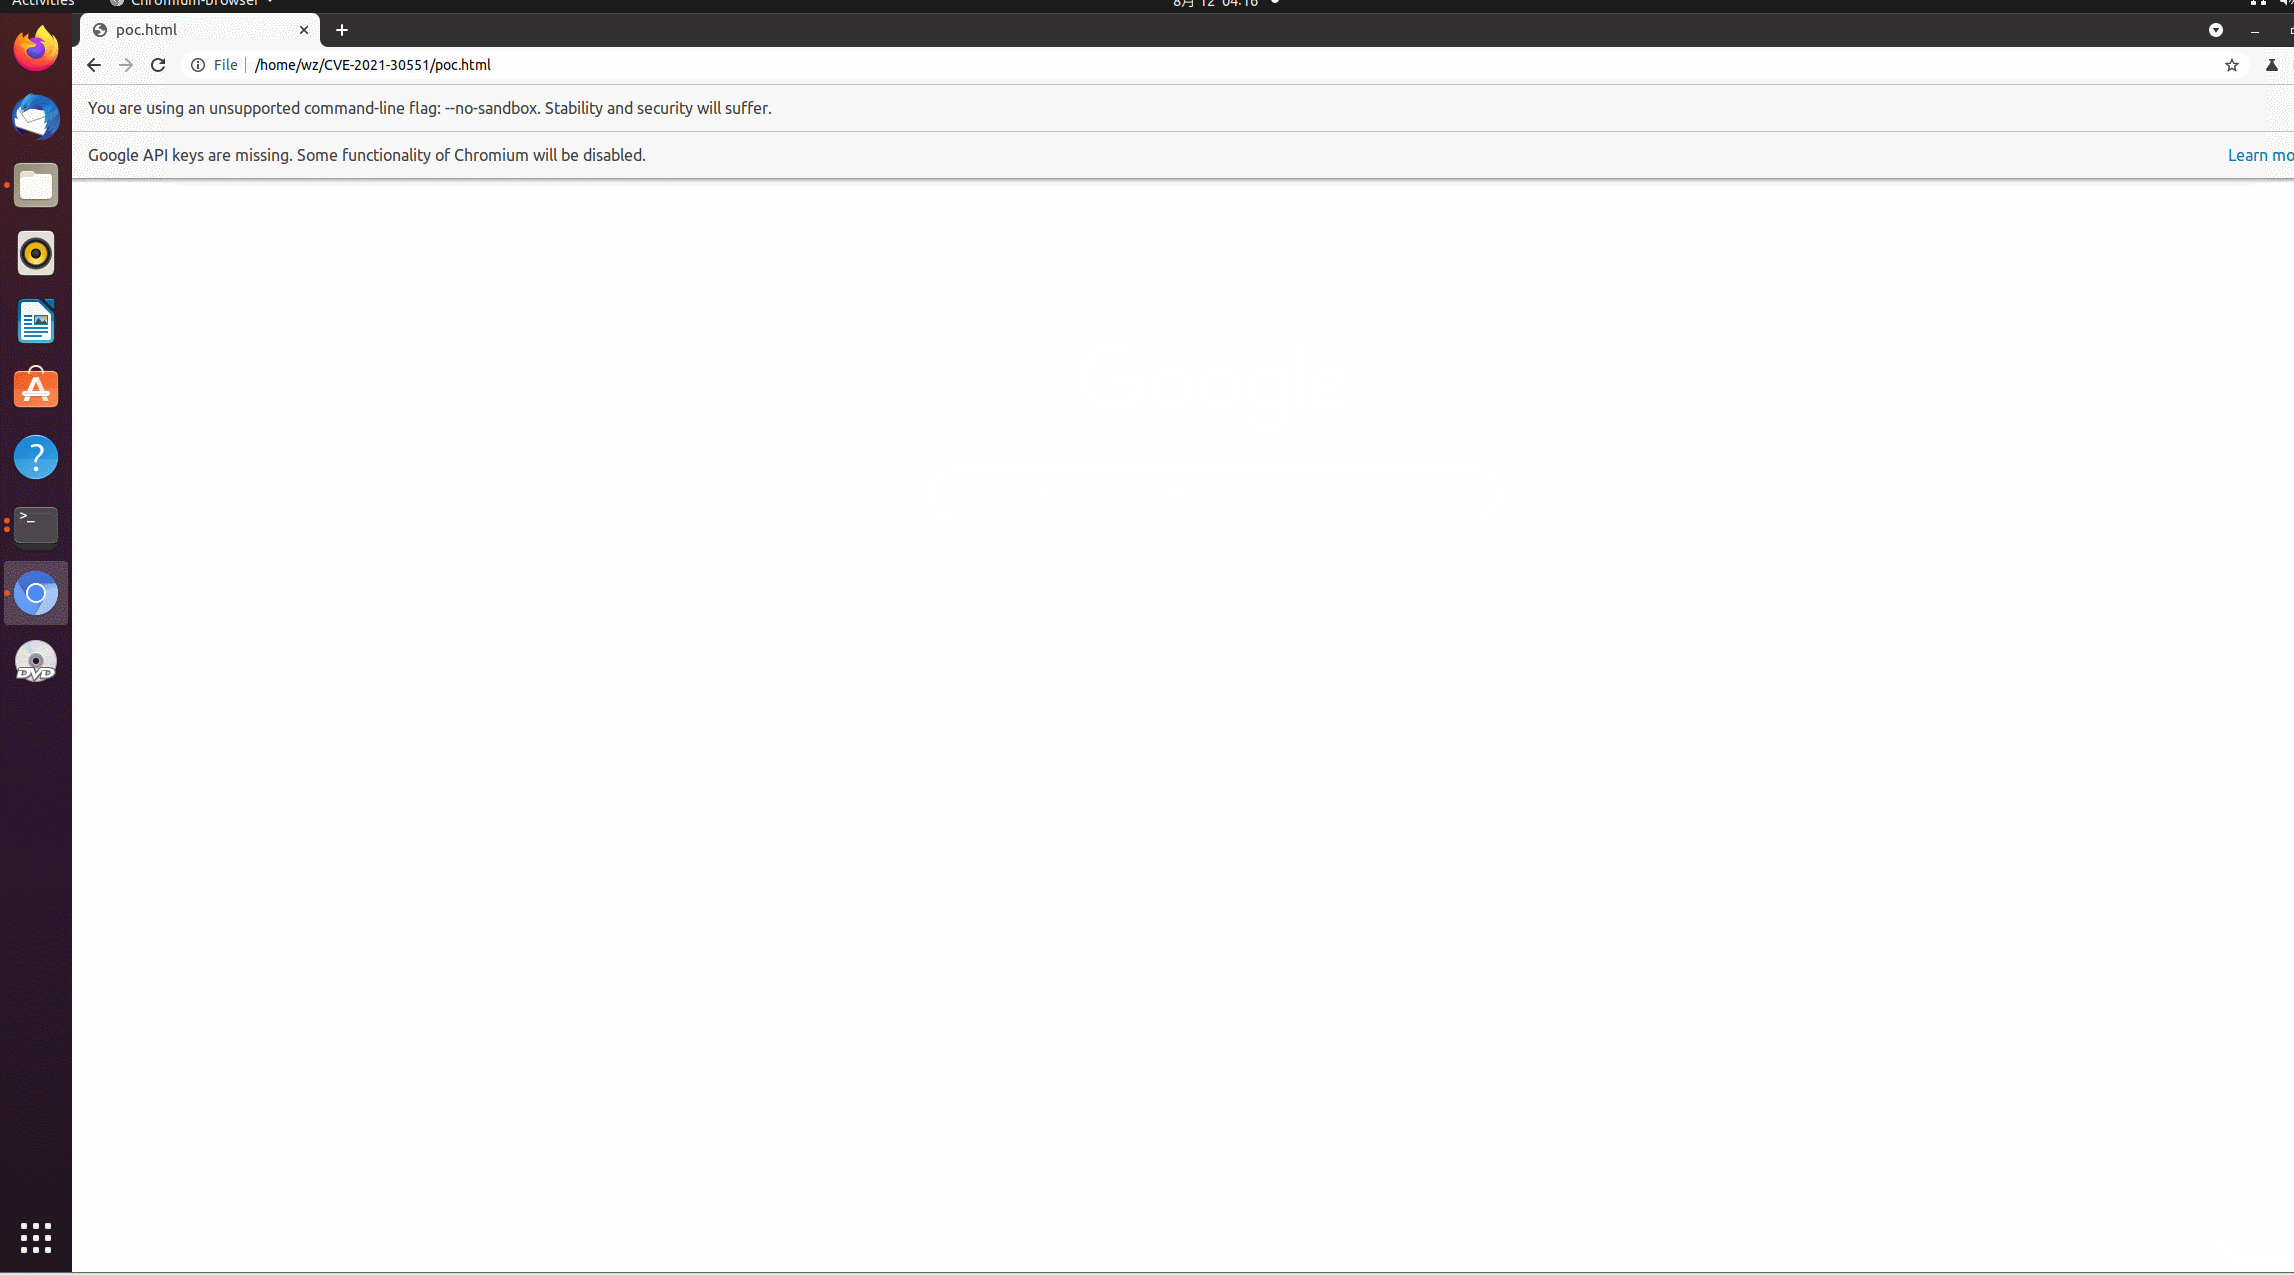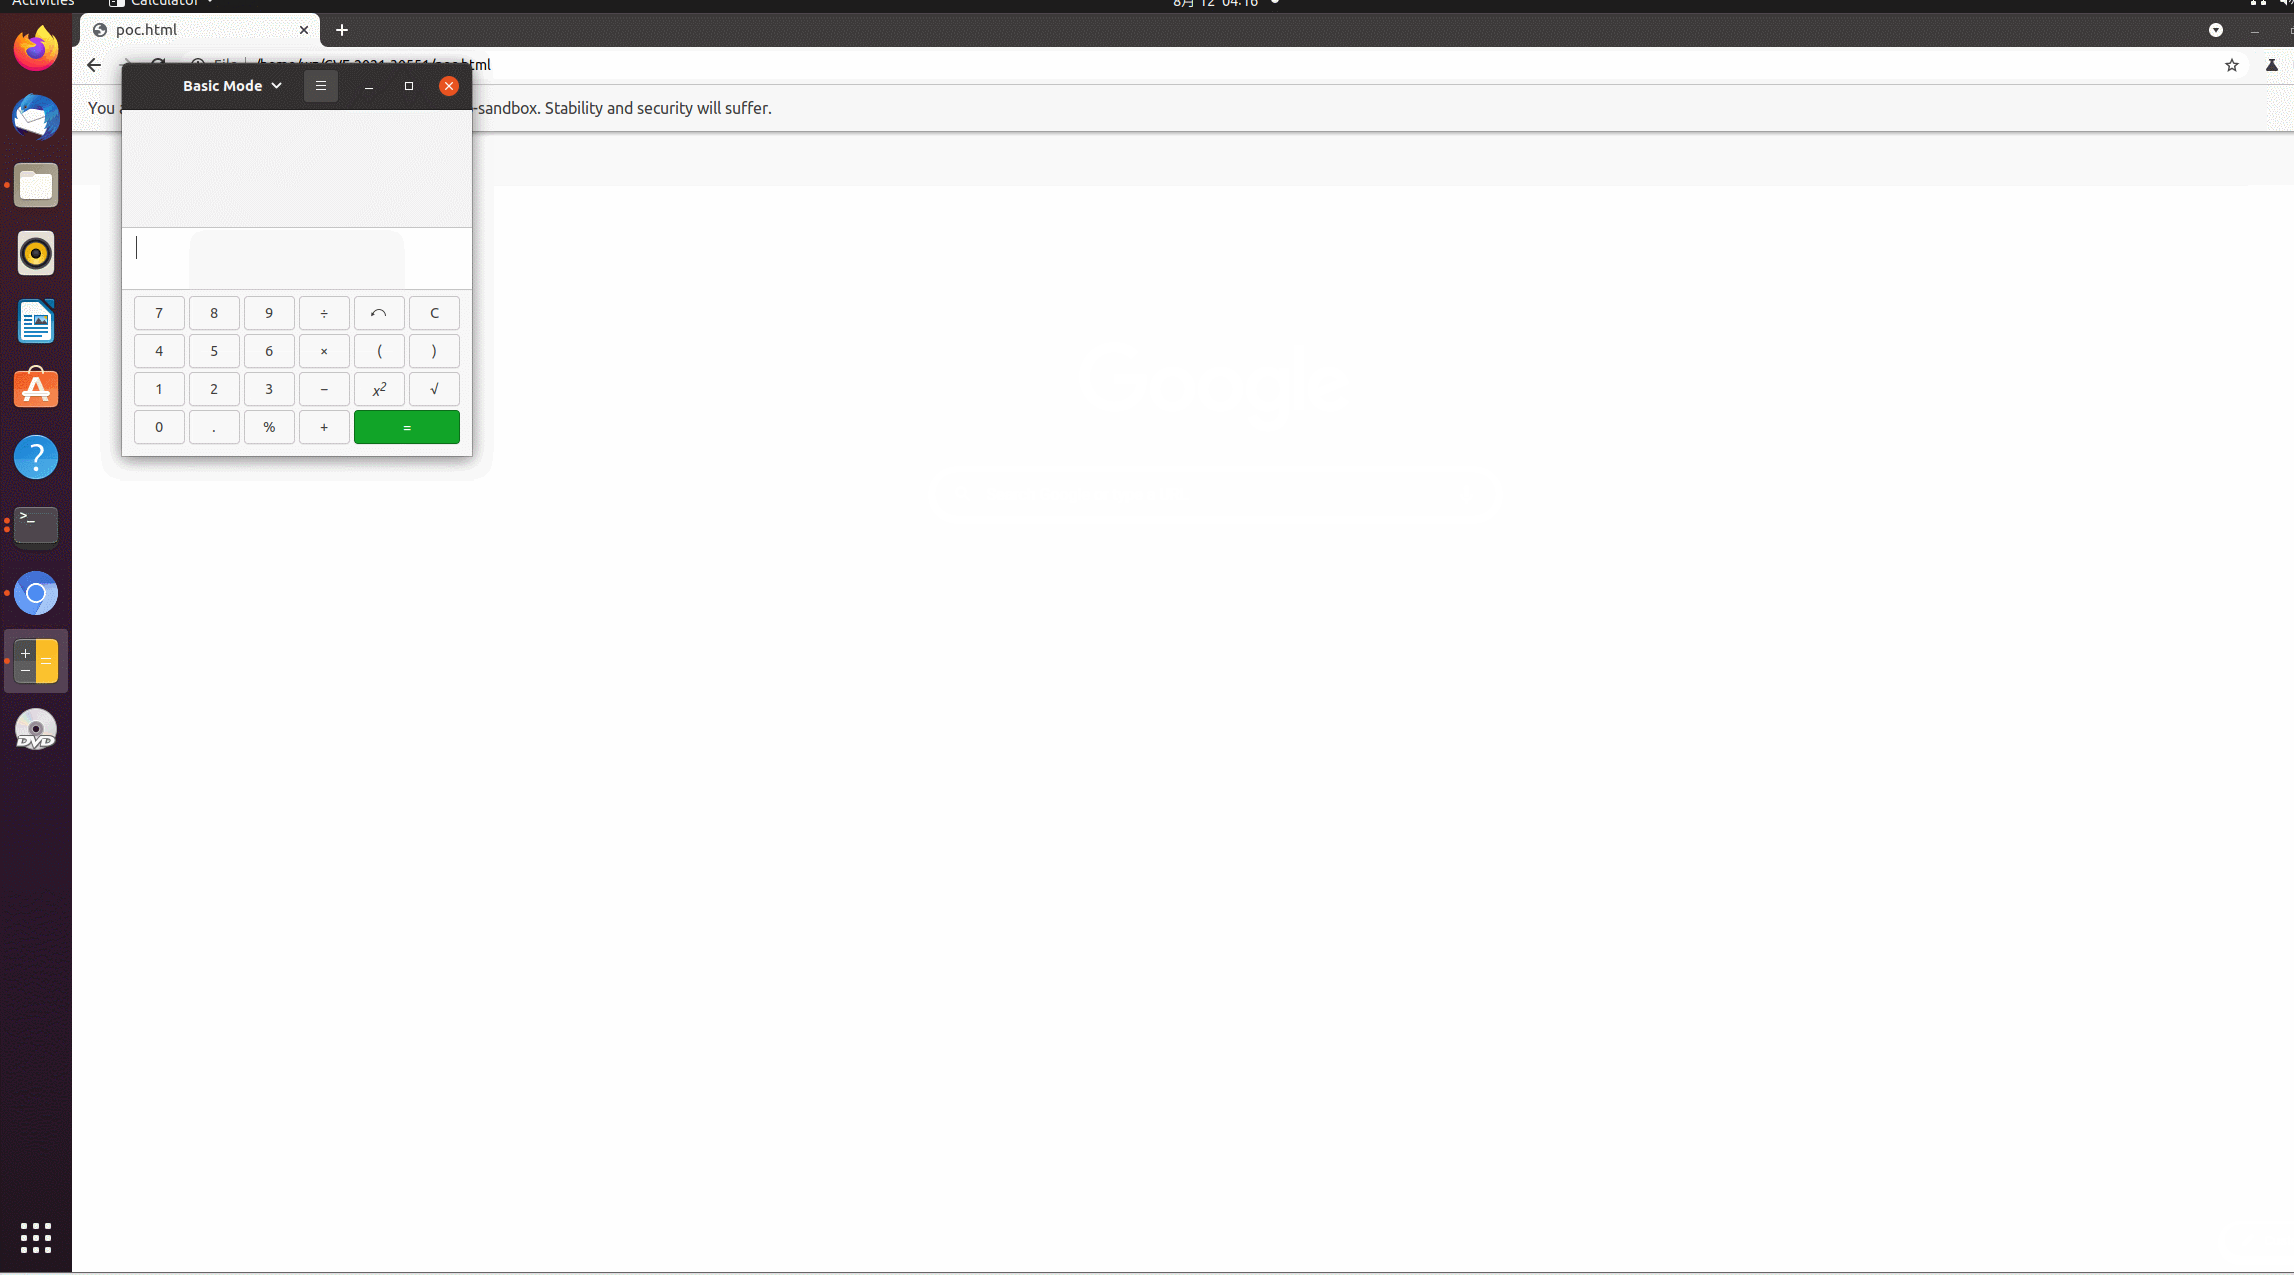 xmzyshypnc/cve-2021-30551
chrome V8 CVE-2021-30551에 대한 나의 exp
 blacksunwen/cve-2019-0708
CVE-2019-0708
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow에서의 Jelly Template Injection 취약점
 crackercat/cve-2021-30632
Chrome V8 RCE 익스플로잇으로, Windows 시스템을 대상으로 하는 CVE-2021-30632 취약점을 악용합니다. Chrome 91-93에서 테스트되었습니다. JS POC 및 실제 환경에서 발생한 버그 분석 참고 자료를 포함합니다.
 akamajoris/cve-2019-11043-docker
CVE-2019-11043에 대한 Docker 기반 취약한 PHP-FPM 환경으로, phuip-fpizdam 악용 코드를 빌드하고 실행하여 원격 코드 실행을 달성하는 방법을 안내합니다.








