
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 agampreet-singh/redroot
RedRoot는 필수 레드 팀 도구를 하나의 통합 터미널 환경으로 제공하는 Python 기반의 CLI 중심 공격적 보안 프레임워크입니다. 침투 테스터, 레드 팀원, CTF 플레이어, 사이버 보안 학습자를 위해 설계되었으며, GUI에 의존하지 않고 실제 업무…
 midisec/cve-2023-36899
CVE-2023-36899 취약점의 재현 환경 및 도구로, ASP.NET 프레임워크의 쿠키 없는 세션 인증 우회를 대상으로 합니다.
 karthikuj/cve-2022-31101
PrestaShop bockwishlist 모듈 2.1.0 SQLi (CVE-2022-31101)용 익스플로잇
 liamg/cve-2025-48384
# 개념 증명 익스플로잇 `--recurse-submodules` 옵션을 사용한 clone 중에 조작된 git 서브모듈을 통해 원격 코드 실행을 시연하는 개념 증명 익스플로잇입니다. CVE-2025-48384를 대상으로 합니다.
 jonirinta-kahila/wpcracker
워드프레스 침투 테스트 도구
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 brucessking/cve-2021-36749
Apache Druid 임의 파일 읽기
 thecybergeek/cve-2026-4480-poc
# CVE-2026-4480 개념 증명 익스플로잇 Samba의 인쇄 하위 시스템에서 %J 주입을 통한 인증되지 않은 원격 명령 실행 취약점(CVE-2026-4480)에 대한 개념 증명 익스플로잇입니다. 리버스 셸 및 블라인드 명령 실행 모드를 포함하며, 탐지 및…
 pyn3rd/cve-2023-34040
Spring-Kafka-Deserialization-Remote-Code-Execution
 nu0l/cve-2022-46463
CVE-2022-46463(Harbor 인증 없음)
 ryandamour/crlfmap
CRLFMap은 HTTP 스플리팅 취약점을 찾는 도구입니다.
 hancheng-lei/hacking-vulnerability-cve-2020-1938-ghostcat
CVE-2020-1938 (Ghostcat) Apache Tomcat 취약점에 대한 사례 연구 및 익스플로잇 시연, 분석 및 개념 증명 코드 포함.
 3ndg4me/cve-2020-3452-exploit
CVE-2020-3452를 악용하여 CISCO ASA 장비의 웹 디렉터리에서 접근 가능한 표준 파일들을 열거하는 기본적인 스캐너입니다.
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind 원격 코드 실행 취약점
 zeropathai/proftpd-cve-2026-42167-poc
ProFTPD에서 CVE-2026-42167을 입증하기 위한 PoC
 1337g/cve-2017-17215
CVE-2017-17215 화웨이 라우터 RCE (테스트되지 않음)
 nccgroup/readable-thrift
사용자 친화적인 Thrift 인코더/디코더
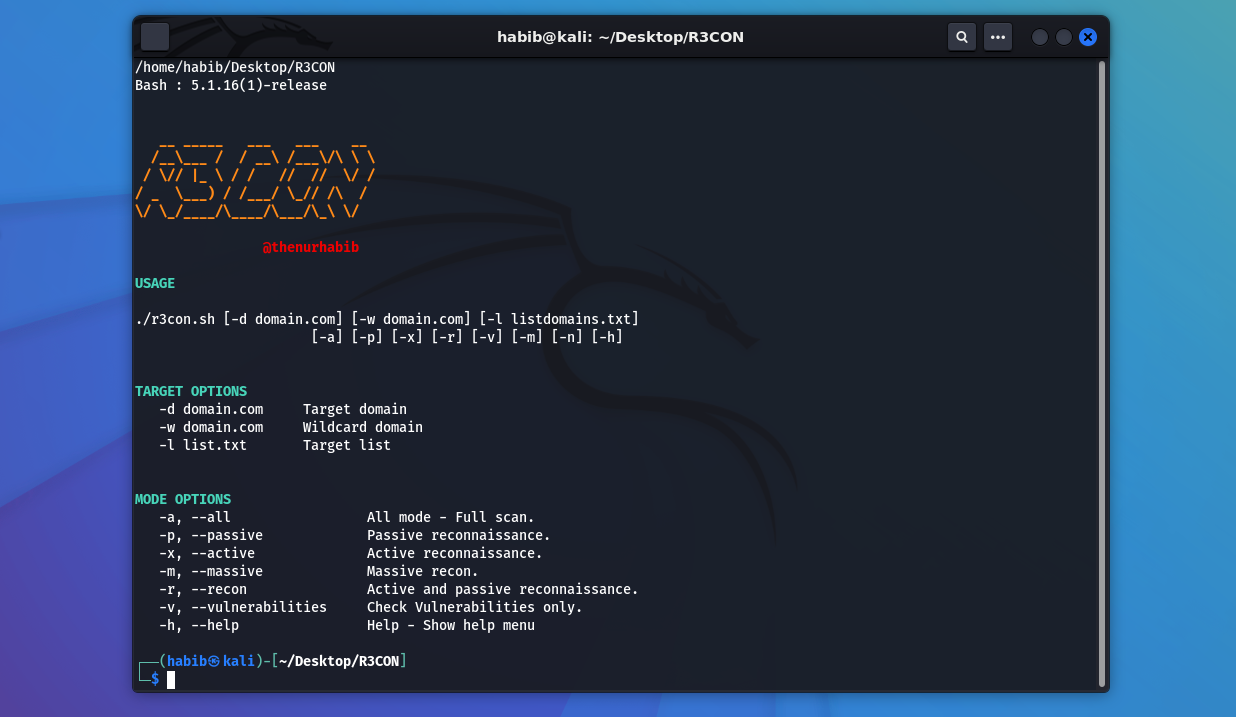 thenurhabib/r3con
다기능 웹 정찰 및 취약점 스캐너 도구








