
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 d3ext/cve-2015-10141
CVE-2015-10141용 POC 익스플로잇
 beetlechunks/cve-2020-12116
개념 증명 코드: CVE-2020-12116을 악용하는 ManageEngine OpManger에서의 인증 없는 임의 파일 읽기.
 alchemist3dot14/cve-2025-2783
CVE-2025-2783에 대한 시뮬레이션된 PoC — Chrome의 Mojo IPC에서 샌드박스 이스케이프 취약점입니다. 피싱 전달, 메모리 퍼징, IPC 시뮬레이션, 로깅을 포함합니다. 레드팀 데모, 탐지 엔지니어링, 교육 목적으로 안전합니다.
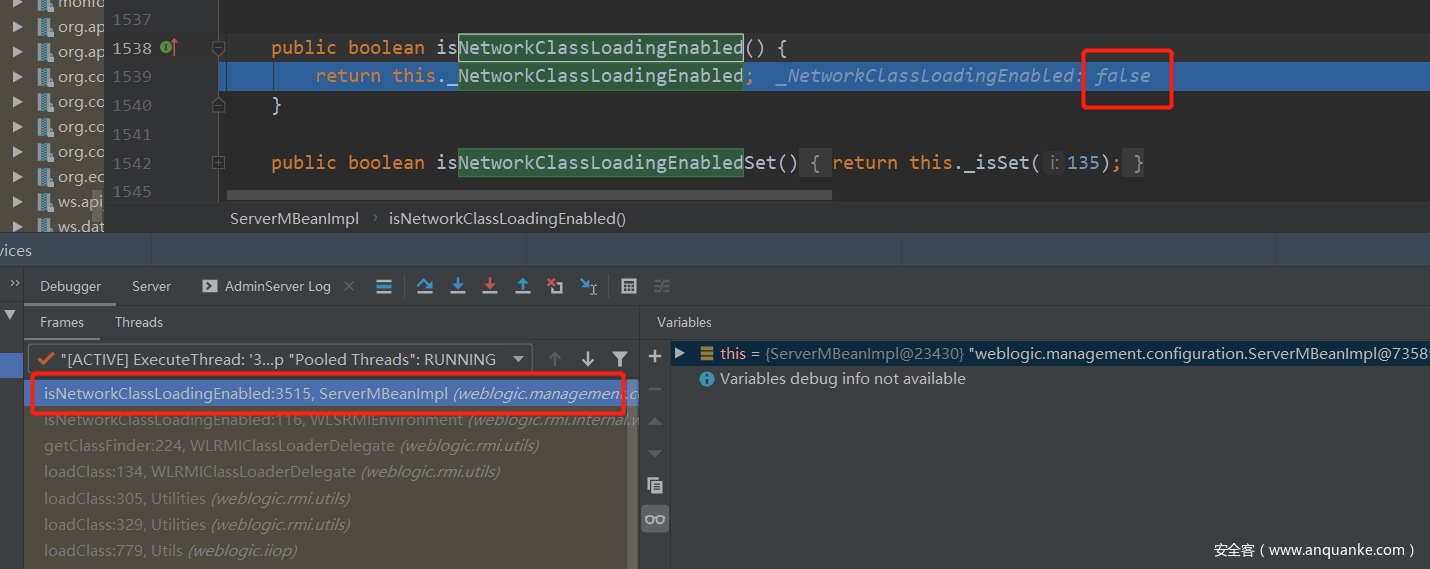 dido1960/weblogic-cve-2020-2551-to-internet
인터넷에서 사용할 CVE-2020-2551 POC
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
CVE-2020-1958에 대한 개념 증명 익스플로잇으로, Apache Druid 0.17.0의 LDAP 인젝션 취약점으로 사용자 열거 및 LDAP 속성 유출을 가능하게 합니다.
 chrisjd20/cve-2017-9805.py
CVE 2017 9805 apache struts용 개선된 익스플로잇 코드
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - 인증되지 않은 임의 파일 업로드 (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
이 Python PoC는 Camaleon CMS 2.8.0 < 2.8.2(2.9.0에서 작동)의 경로 탐색(Path Traversal) 버그인 CVE-2024-46987을 악용합니다. 인증된 사용자가 MediaController를 통해 민감한 서버 파일을 읽을 수…
 aituglo/cve-2023-34960
CVE-2023-34960 Chamilo PoC
 azefzafyoussef/cve-2026-34621
Adobe Acrobat Reader에서 프로토타입 오염 및 JavaScript 삽입 체인을 시연하는 연구 PoC로, 권한 있는 JavaScript 실행 및 파일 유출을 가능하게 합니다. 분석을 위한 PDF 생성기, 페이로드 및 C2 서버를 포함합니다.
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 원라이너 대량 점검기
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 그래픽 기반 익스플로잇 도구로, 다양한 JDK 버전을 지원하며 반향(echo) 및 메모리 웹셸 구현을 지원합니다.
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - 디렉토리 탐색 / 인증된 임의 파일 삭제 (Python3)
 ulyssessaicha/cve-2023-6875
CVE-2023-6875에 대한 개념 증명 익스플로잇으로, 웹 애플리케이션 취약점을 시연합니다. 문제를 재현하기 위한 코드와 지침이 포함되어 있습니다.








