
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 horizon3ai/cve-2024-29824
Ivanti EPM SQL 인젝션 원격 코드 실행 취약점
 pentestical/cve-2020-9484
CVE-2020-9484용 Bash 개념 증명 익스플로잇으로, 파일 업로드의 안전하지 않은 역직렬화를 통해 Apache Tomcat에서 원격 코드 실행을 가능하게 하며, 역방향 셸 페이로드 생성을 포함합니다.
 b1anda0/cve-2020-8209
이 스크립트는 Citrix XenMobile 디렉터리 트래버설 취약점(CVE-2020-8209) 배치 탐지 스크립트입니다.
 shuai06/cve-2022-30525
Zyxel 방화벽 원격 명령 주입 취약점(CVE-2022-30525) 대량 탐지 스크립트
 verctor/nexus_rce_cve-2019-7238
일부 디버그 메모 및 익스플로잇(블라인드 아님)
 rohmatariow/cve-2026-22812-exploit
Exploitation toolkit for CVE-2026-22812 (OpenCode 인증 없는 RCE) — 승인된 보안 테스트를 위한 대화형 셸, 임의 명령 실행, 파일 업로드/다운로드 및 시스템 정보 수집 기능을 제공합니다.
 p3nt3st3r-star/cve-2026-0300-poc
CVE-2026-0300에 대한 개념 증명(PoC)으로, PAN-OS User-ID Portal의 치명적인 버퍼 오버플로우로 인해 인증 없이 루트 권한으로 원격 코드 실행이 가능합니다.
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 인증된 명령 주입 (리버스 셸)
 liangyueliangyue/spring-core-rce
취약점 탐지 및 Spring 웹 애플리케이션에 웹 셸 주입(Behinder/Godzilla) 기능이 있는 CVE-2022-22965(Spring4Shell)용 Python 기반 악용 코드입니다.
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
Keycloak admin API는 낮은 권한의 사용자도 관리 기능을 사용할 수 있게 합니다.
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
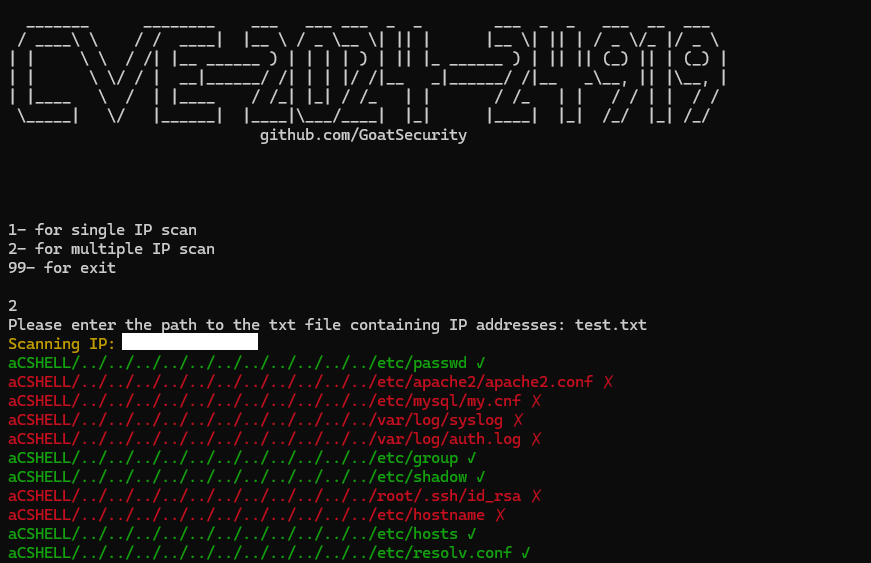 goatsecurity/cve-2024-24919
CVE-2024-24919 익스플로잇
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 명령 주입 셸. 0.0.0 버전부터의 pdfkit 패키지는 URL이 적절히 처리되지 않아 명령 주입(Command Injection)에 취약합니다. (0.8.6 버전에서 테스트됨) - CVE-2022-25765
 eudemonics/scaredycat
악성 MP4 파일을 생성하고, 해당 파일이 포함된 간단한 HTML 페이지를 호스팅하는 CherryPy 웹 서버를 시작하는 Python 스크립트입니다. 또 다른 Stagefright 취약점, 정수 오버플로(CVE-2015-3864)를 악용합니다.
 emerinohdz/facebrute
페이스북 브루트포스 스크립트
 jaiguptanick/cve-2019-0232
Apache Tomcat - CGIServlet enableCmdLineArguments 원격 코드 실행(RCE)에 대한 취약점 분석 및 PoC








