
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 mr-xn/cve-2023-28432
CVE-2023-28434 nuclei 템플릿
 malwareman007/cve-2022-36537
CVE-2022-36537의 PoC
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
BitBucket RCE CVE-2022-36804용 실제 익스플로잇
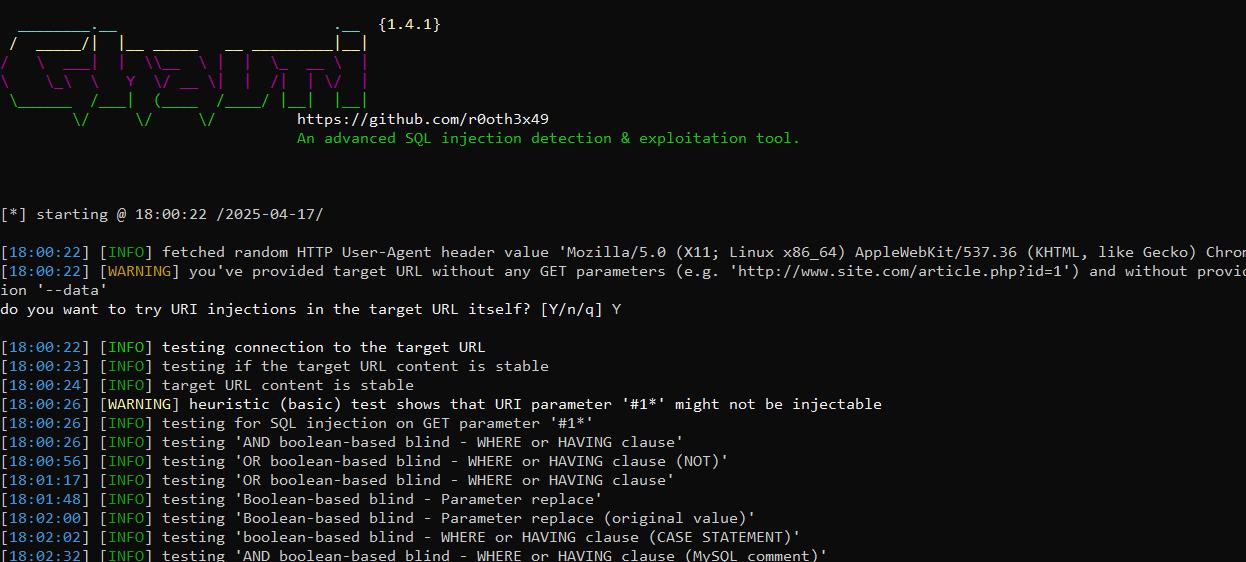 s1n6h/barcha
Barcha는 SQL 인젝션 정찰을 위한 스위스 아미 나이프입니다 🔍. Go로 작성되었으며, 다음을 자동화합니다: SSL 호스트의 Shodan 열거 🕵️♂️ 활성 상태 및 리디렉션 검사 (잘못된 인증서 무시) 🔄 각 호스트에 대한 자동화된 Ghauri 테스트…
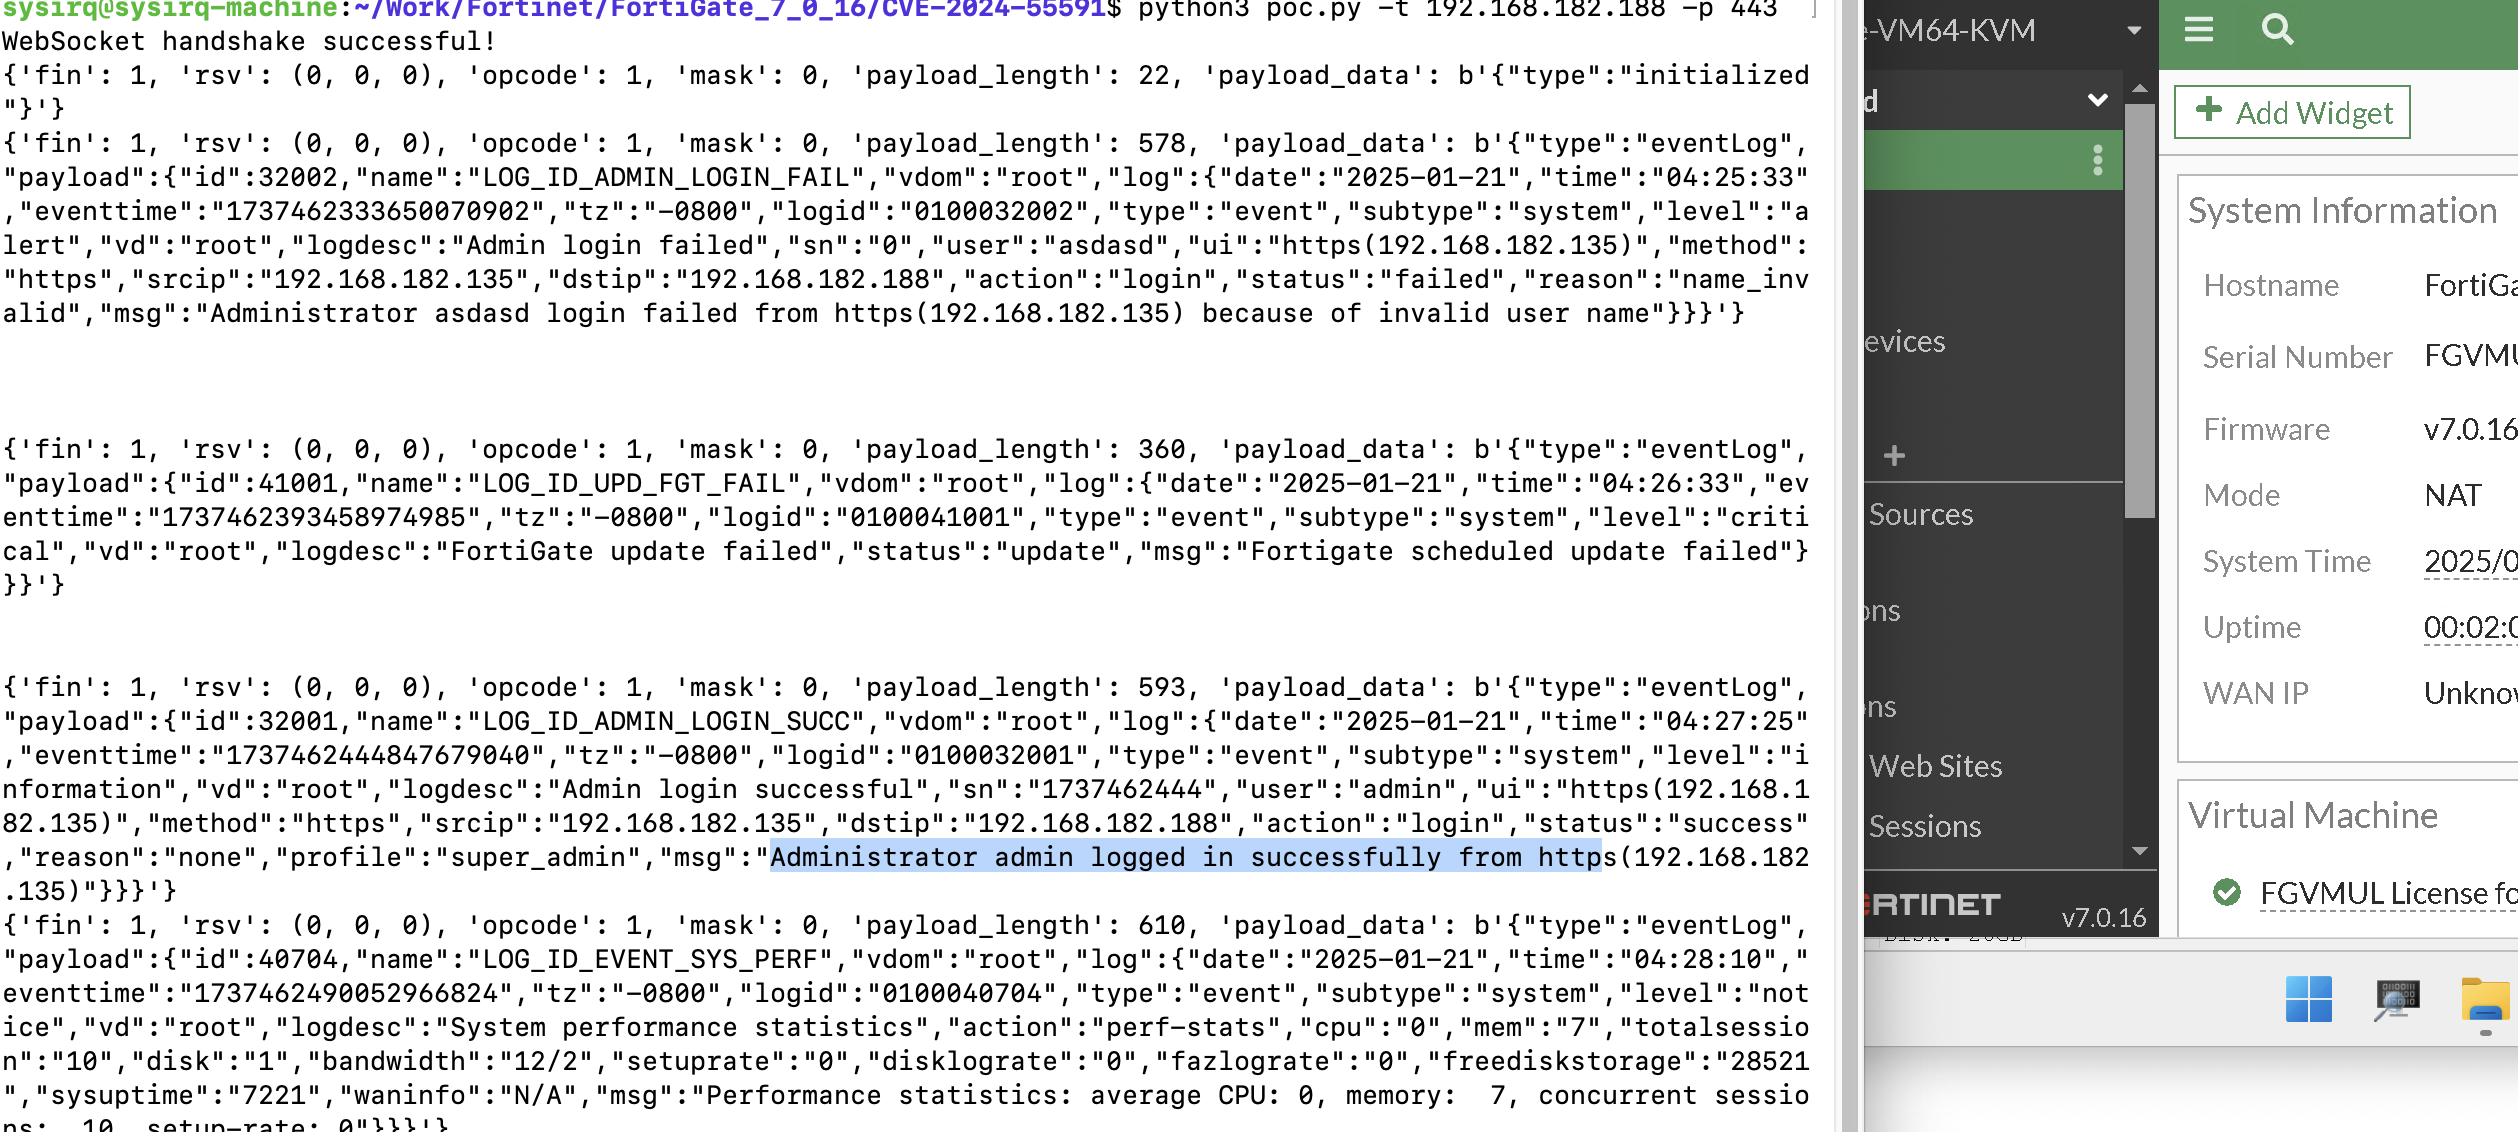 sysirq/fortios-auth-bypass-poc-cve-2024-55591
FortiOS 인증 우회(CVE-2024-55591)에 대한 개념 증명 익스플로잇으로, 영향을 받는 FortiGate 및 FortiProxy 버전에서 WebSocket을 통해 시스템 로그에 대한 인증되지 않은 접근을 허용합니다.
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM Unauthenticated 2nd Order Command Injection
 nccgroup/jdser-ngng
Xtream 라이브러리를 사용하여 Java 객체를 역직렬화하고 XML로 인코딩하는 Burp Extender 플러그인입니다.
 rvzsec/cve-2024-42640
Angular-Base64-Upload Library를 통한 인증되지 않은 원격 코드 실행
 0xjohnnydev/webkit-navigationapi-sop-bypass
크로스 포트 인터셉션을 통한 WebKit NavigateEvent.canIntercept SOP 우회 — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
연구를 위한 보안 검사

 zer0sumgam3/cve-2026-66066-poc
# Ruby on Rails의 CVE-2026-66066에 대한 PoC
 orangmuda/cve-2021-20837
XMLRPC - MovableTypePoC에서의 RCE
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, log4j2 burp 플러그인 Java 버전, dnslog는 dnslog.cn이 아닌 도메인을 선택했습니다
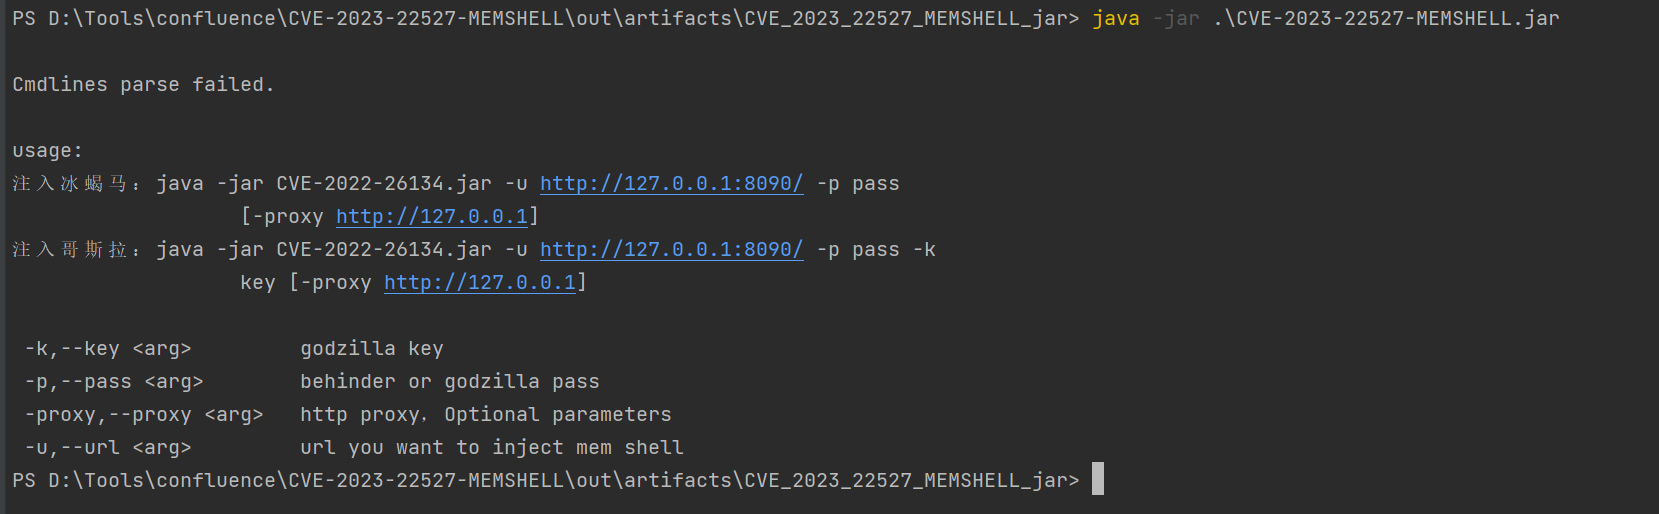 m0untainshley/cve-2023-22527-memshell
Confluence CVE-2023-22527 취약점 악용 도구, 冰蝎/哥斯拉 메모리말 주입 지원, HTTP 프록시 설정 지원
 x1tan/cve-2019-13025
Connect Box CH7465LG (CVE-2019-13025)
 boxhg/cve-2019-0604
k8gege의 SharePoint RCE 익스플로잇 cve-2019-0604-exp.py 코드를 상세히 설명하고, 자신만의 페이로드를 직접 제작하세요.








