
 #1
 sqlmapproject/sqlmap
 horizon3ai/cve-2024-9465
CVE-2024-9465용 개념 증명 익스플로잇
 mpgn/cve-2018-16341
CVE-2018-16341 - 인증 없이 서버 측 템플릿 주입을 이용한 Nuxeo 원격 코드 실행
 scanfsec/cve-2018-15982
CVE-2018-15982용 IE 드라이브바이를 실행하는 Aggressor 스크립트.
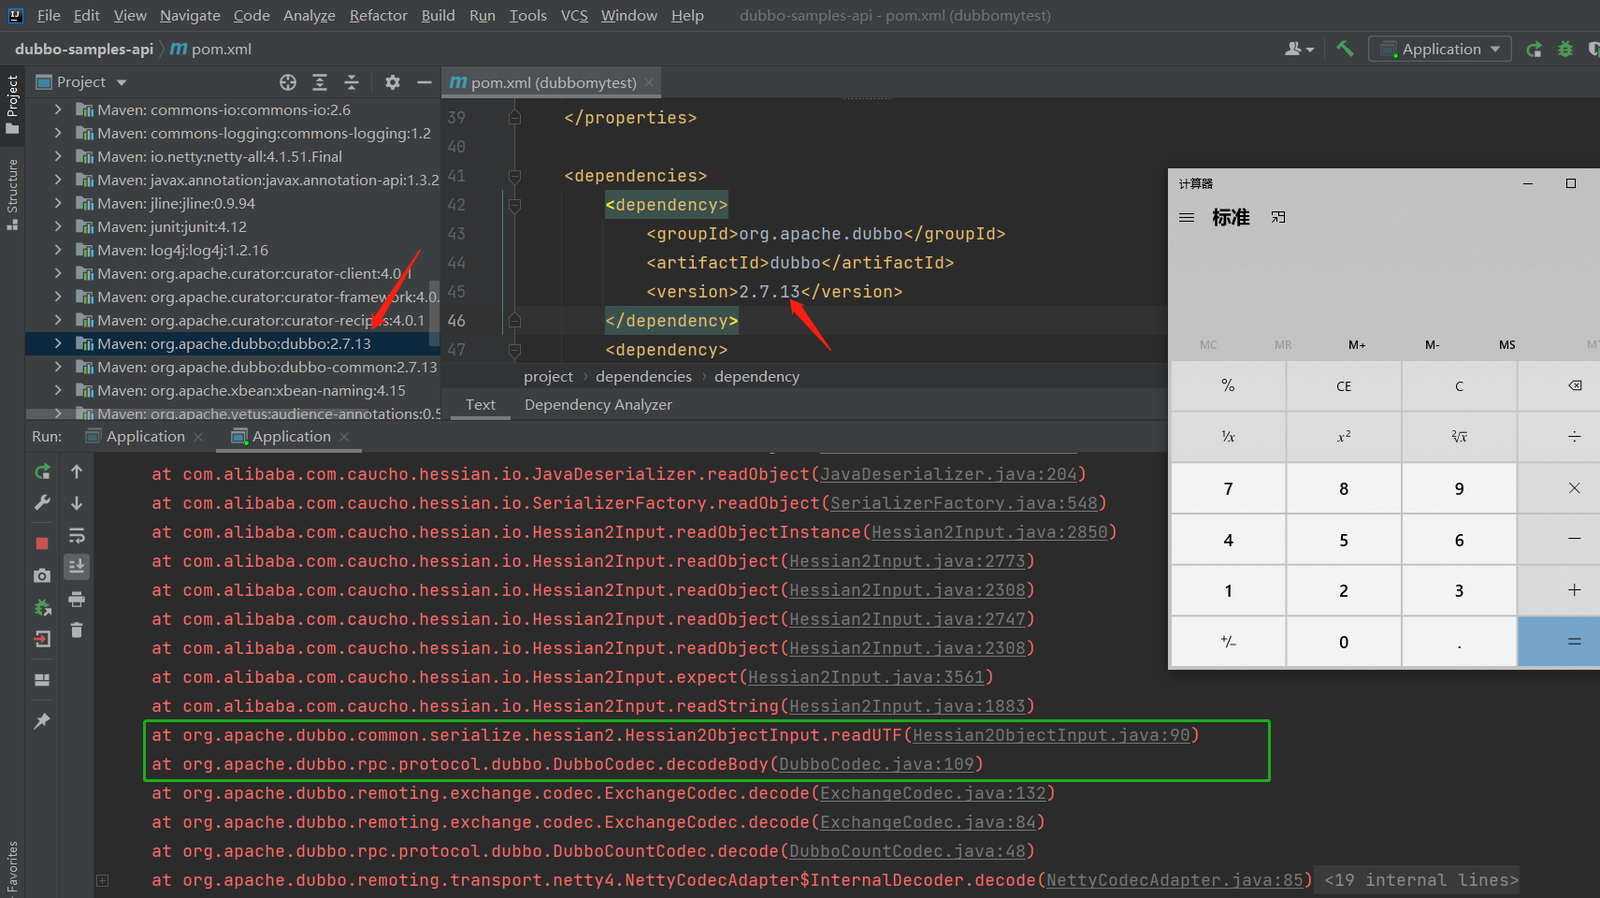 bitterzzzz/cve-2021-43297-poc
# CVE-2021-43297 개념 증명 익스플로잇 Hessian-Lite 역직렬화를 통해 Apache Dubbo <= 2.7.13에서 원격 코드 실행을 달성하는 개념 증명 익스플로잇입니다.
 malwareman007/deathnote
CVE-2022-30190의 PoC
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: Oracle PeopleSoft 8.54, 8.55, 8.56 Java 역직렬화 익스플로잇
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Dolibarr <= 17.0.0 (CVE-2023-30253)용 리버스 셸 POC 익스플로잇, PHP 코드 인젝션
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
대량 스캔 및 취약한 서버 탐지를 위해 ZoomEye dork가 통합된 CVE-2021-26855(Microsoft Exchange Server SSRF)용 Python 익스플로잇 스크립트입니다.
 alewong/apache-solr-rce-via-velocity-template
Apache Solr의 Velocity 템플릿 주입을 통한 원격 코드 실행 취약점 익스플로잇으로, 조작된 POST 요청을 통해 취약한 인스턴스에서 명령어를 실행할 수 있게 해줍니다.
 prodigiousmind/cve-2023-41425
WonderCMS 인증 RCE - CVE-2023-41425
 bigb0x/cve-2024-34102
CVE-2024-34102용 POC. Magento / Adobe Commerce의 인증 전 XML 엔티티 주입 취약점.
 erpscanteam/cve-2018-2636
ERPScan의 CVE-2018-2636에 대한 공개 POC
 vigneshsrao/cve-2019-11707
Ubuntu에서 실행되는 Firefox 66.0.3용 CVE-2019-11707 익스플로잇 코드
 walnutsecurity/cve-2021-42013
cve-2021-42013.py는 Apache 2.4.50에서 Path Traversal 또는 Remote Code Execution 취약점을 찾는 데 도움이 되는 Python 스크립트입니다.
 gbrsh/cve-2023-3460
CVE-2023-3460에 대한 개념 증명(PoC) 익스플로잇으로, Ultimate Member WordPress 플러그인 2.6.7 미만 버전에서 무단 관리자 접근을 가능하게 합니다. 교육용 보안 연구를 위해 제작되었습니다.
 ioactive/aosp-downloadproviderdbdumpersqliwhere
Android의 Download Provider Selection Parameter에서 SQL 인젝션을 악용하는 PoC (CVE-2019-2198)
 jas502n/burp_aes_plugin
Burpsuite AES 크랙 플러그인








