
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 sumanrox/rschunter
CVE-2025-55182 및 CVE-2025-66478에 대한 대규모 헌팅 및 익스플로잇 PoC
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
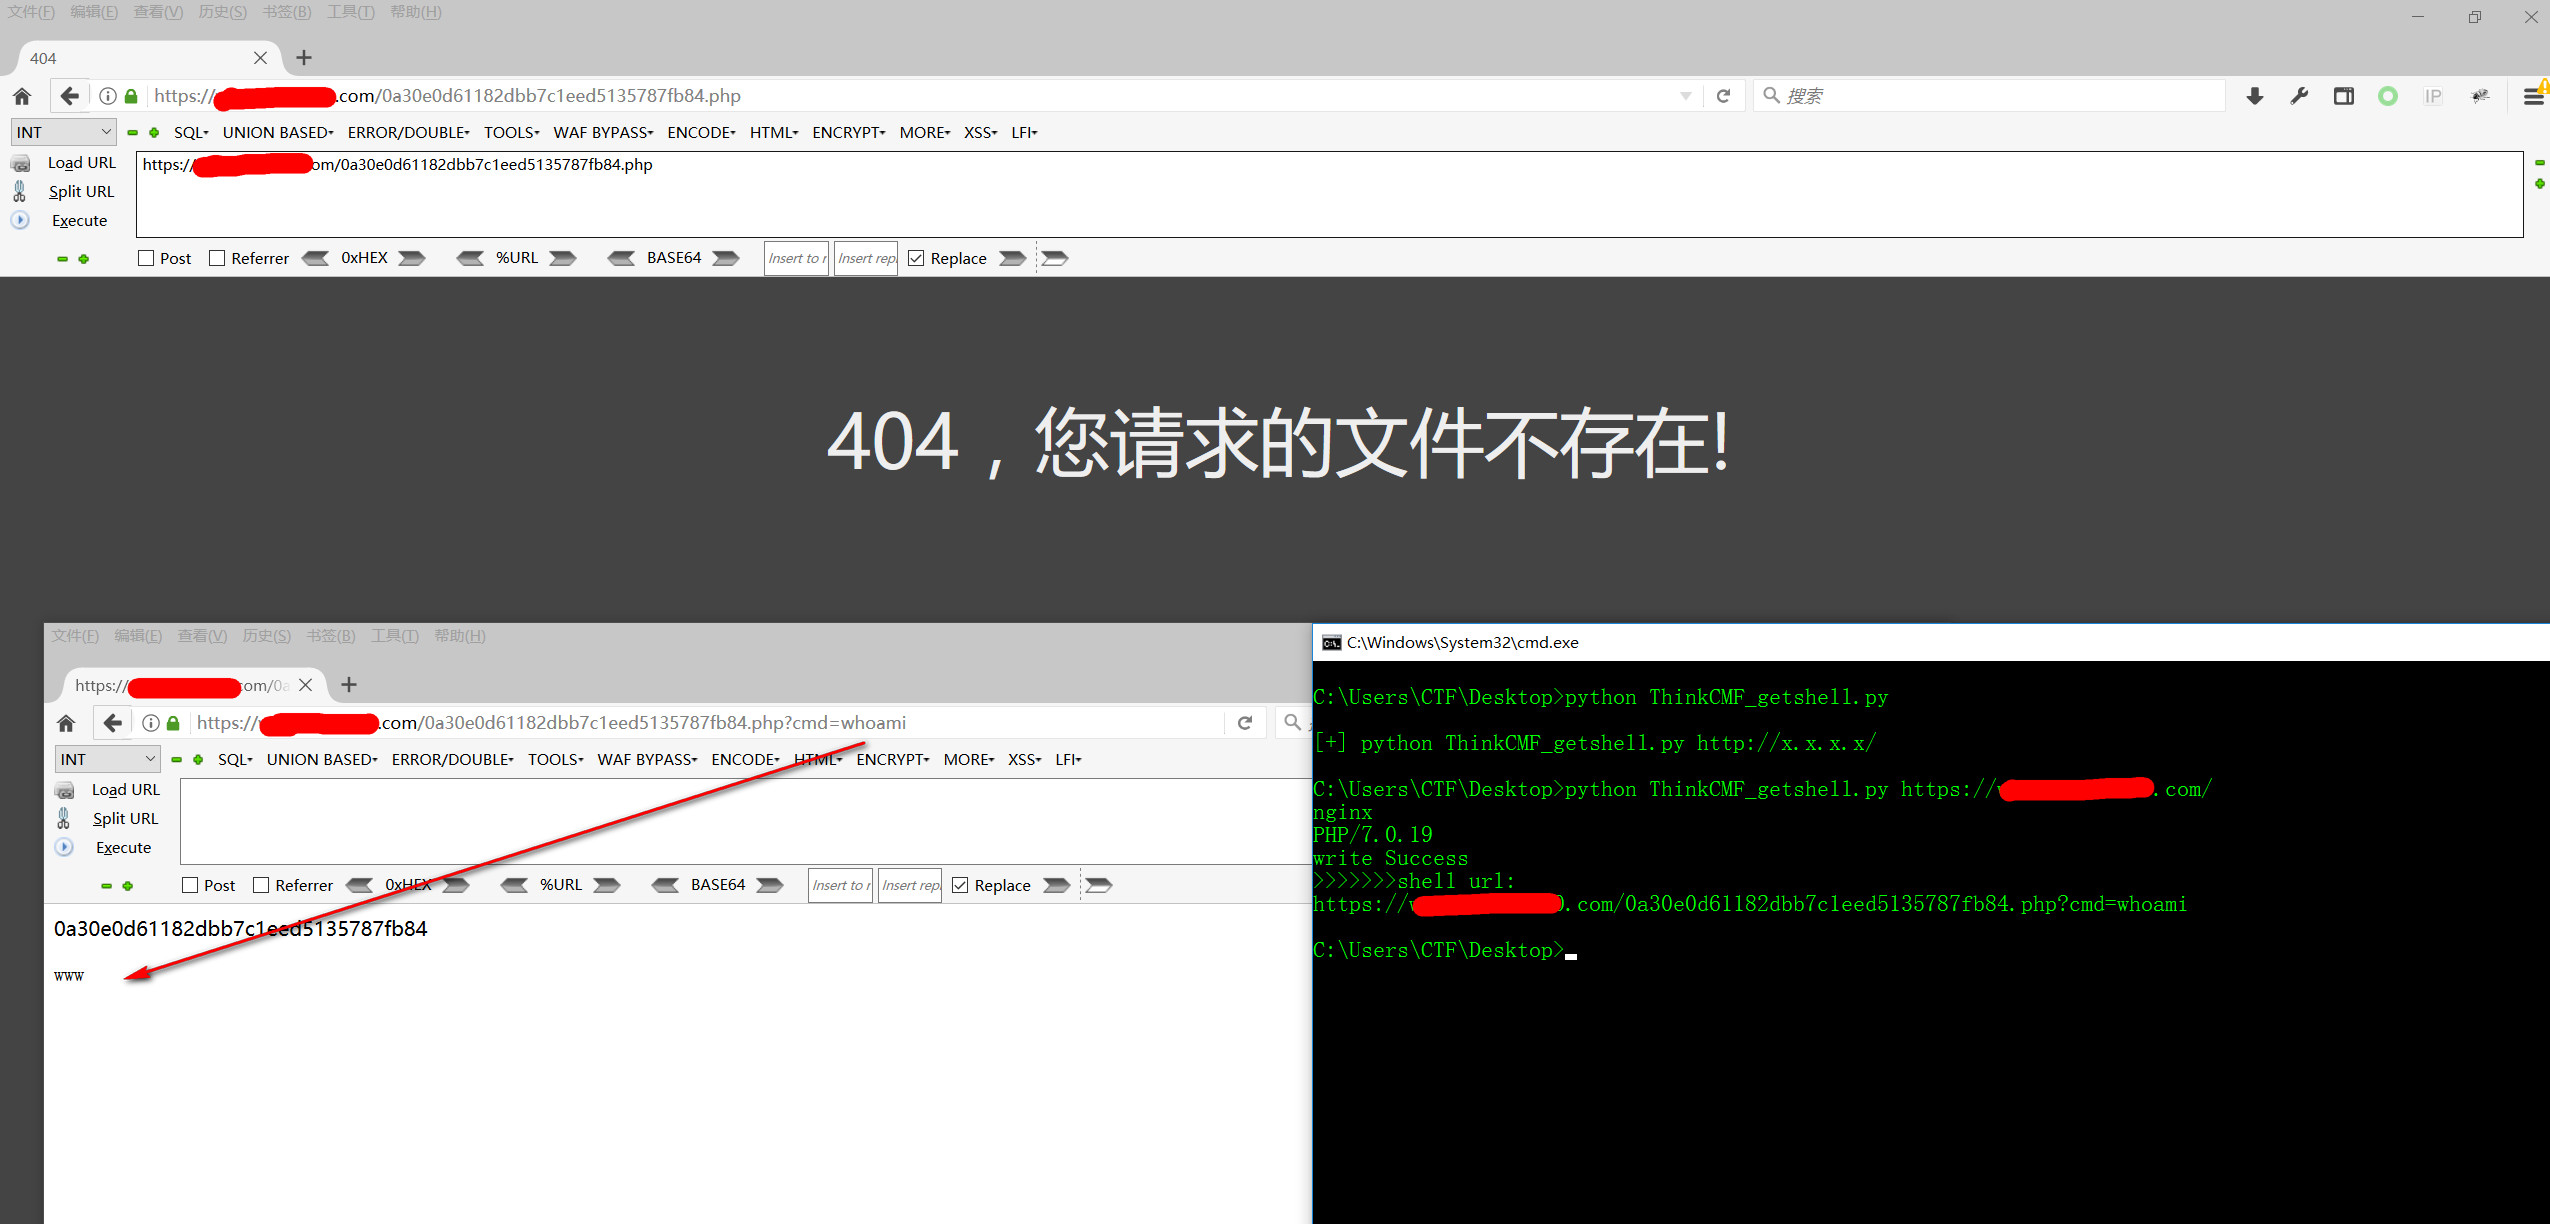 jas502n/thinkcmf_getshell
ThinkCMF 프레임워크의 임의 콘텐츠 포함 취약점
 holygu/cve-2023-42442
JumpServer 무단 액세스 취약점(CVE-2023-42442)을 위한 Go 기반 익스플로잇으로, 침투 테스트를 위한 단일 명령 실행 인터페이스를 제공합니다.
 lz2y/cve-2021-2394
CVE-2021-2394에 대한 개념 증명 익스플로잇으로, Oracle WebLogic Server의 원격 코드 실행 취약점입니다. LDAP 또는 RMI 역직렬화를 사용하여 페이로드를 전달합니다.
 infobyte/ai-pentest-agent
계획→실행→판정 루프, 범용 스킬, 파괴적 행위 게이트, 교체 가능한 LLM 제공자를 갖춘 독립형 자율 AI 침투 테스트 에이전트이며, 데모용 취약 API 타깃도 포함합니다.
 knqyf263/cve-2019-6340
CVE-2019-6340(Drupal) 환경
 d0n601/pentest-cheat-sheet
세상에는 많은 치트 시트가 있지만, 이것은 제 것입니다.
 kiddo-pwn/cve-2024-50629_50631
DEVCORE의 Synology BeeStation RCE에 대한 N-day 익스플로잇 (Pwn2Own 2024)
 jofpin/compaxss
반사형 XSS 우회
 pwnedshell/larascript
Laravel RCE 익스플로잇. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 원격 코드 실행 익스플로잇 및 취약한 컨테이너
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 대상 사전 인증 원격 루트 취약점 (CVSS 10.0)
 mr-xn/cve-2021-42342
# CVE-2021-42342 개념 증명 익스플로잇 GoAhead 웹 서버의 원격 코드 실행 취약점인 CVE-2021-42342에 대한 개념 증명 익스플로잇으로, CGI를 통한 LD_PRELOAD 주입을 시연하여 코드 실행 및 리버스 셸을 달성합니다.
 eviladan0s/cve-2019-16097
CVE-2019-16097(Harbor)에 대한 개념 증명 익스플로잇으로, 공격자의 관리자 계정 생성과 악성 이미지 업로드를 가능하게 합니다. 승인된 보안 연구 목적으로만 사용하십시오.
 win3zz/cve-2026-1731
CVE-2026-1731 - WebSocket으로 접근 가능한 스크립트의 안전하지 않은 Bash 산술 평가로 인해 BeyondTrust Remote Support 및 Privileged Remote Access에 존재하는 심각한 명령 주입 취약점
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








