
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 취약점 CVE-2022-42889에 대한 개념 증명.
 pyn3rd/cve-2019-2618
Weblogic 무제한 파일 업로드
 doretox/atomicvulns
원자적 웹 취약점 실습 환경. 앱당 하나의 OWASP 취약점 — Burp Suite를 활용한 실습 학습을 위해 의도적으로 취약하게 만든 최소한의 Flask + Docker.
 iss4cf0ng/nebulapulsar
NebulaPulsar는 Java (JSP) 및 ASP.NET (ASPX/ASHX/ASMX) 웹쉘을 위한 개념 증명 인메모리 임플란트 프레임워크이며, 원래 Alien 프로젝트의 일부로 개발되었습니다.
 sinsinology/cve-2024-6670
Progress WhatsUp Gold SQL 인젝션 인증 우회 (CVE-2024-6670)에 대한 개념 증명 익스플로잇. 근본 원인 분석 및 관리자 접근을 위한 자동 비밀번호 재설정 포함.
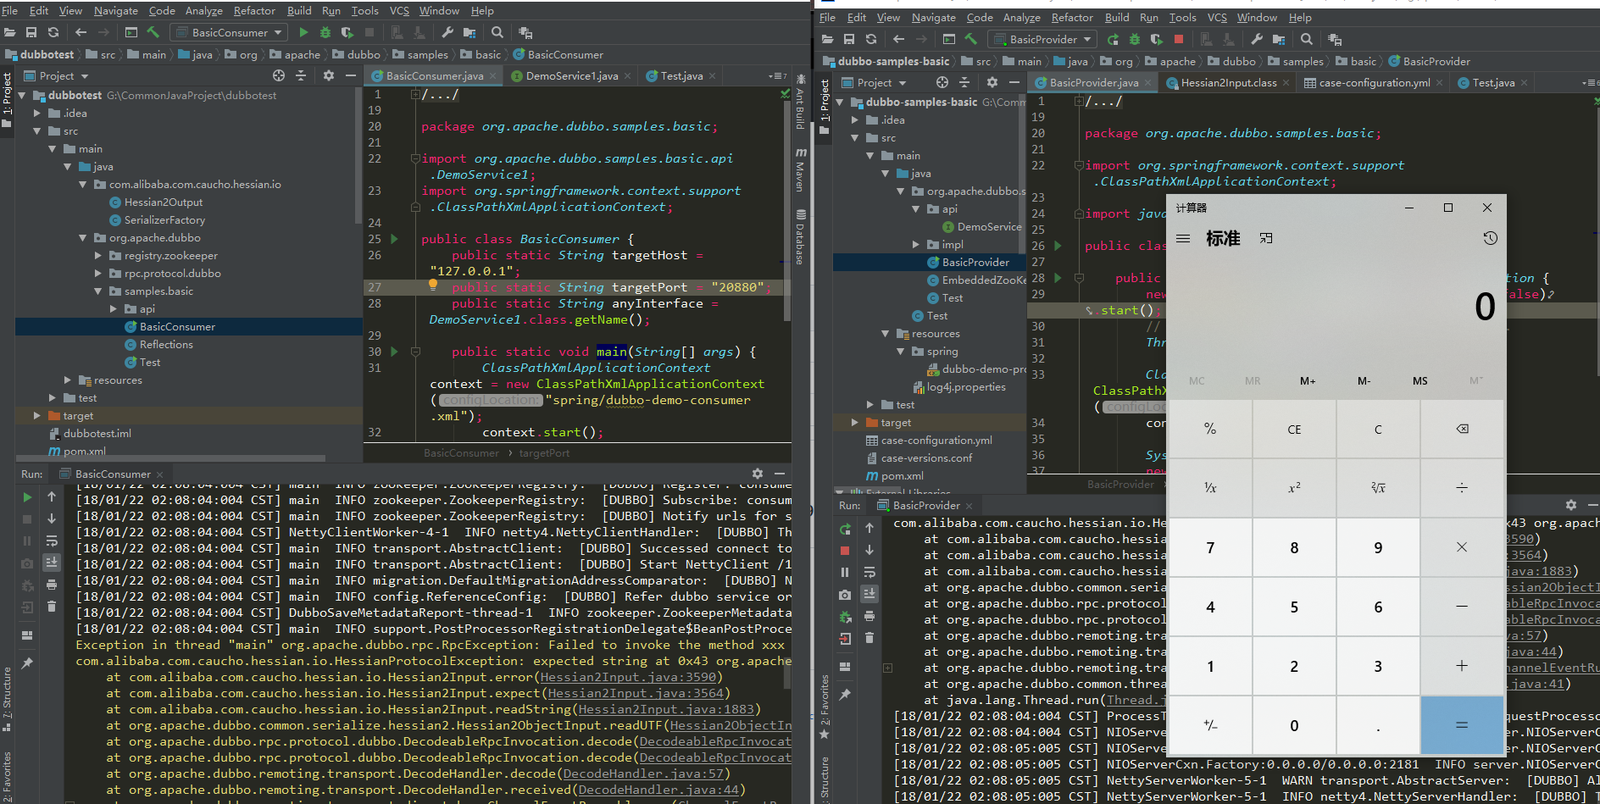 longofo/apache-dubbo-hessian2-cve-2021-43297
Apache Dubbo의 Hessian2 프로토콜 역직렬화 취약점인 CVE-2021-43297에 대한 개념 증명 익스플로잇을 시연하며, 공급자(provider) 및 소비자(consumer) 공격 엔드포인트를 포함합니다.
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - 경로 탐색 및 RCE
 future-client/cve-2021-44228
Log4J CVE-2021-44228을 악용하여 취약한 Minecraft 게임 세션의 CVE-2021-44228을 패치함으로써 세션 내 악용을 방지합니다 :)
 nccgroup/wcfdser-ngng
바이너리 SOAP 객체를 읽고 수정할 수 있게 해주는 Burp Extender 플러그인입니다.
 benjaminhays/cve-2023-28771-poc
Rapid7의 훌륭한 분석 글을 기반으로 한 CVE-2023-28771용 PoC
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server용 익스플로잇
 momika233/loxs-optimized
자동화된 XSS/CSP 우회 페이로드 테스트와 일괄 SQL 인젝션 탐지에 중점을 둔 웹 취약점 스캐너로, SQLMap을 사용하여 악용 가능한 URL만 보고합니다.
 p0dalirius/joomla-webshell-plugin
Joomla 웹사이트 펜테스팅을 위한 웹셸 플러그인 및 대화형 셸입니다.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage는 iOS 18.2.1의 제로클릭 PNG 기반 RCE 체인으로, LockDown 모드 보호를 우회하여 ImageIO(CVE-2025-43300)를 악용한 후 WebKit(CVE-2025-24201)과 Core Media(CVE-2025-24085)를…
 sourceincite/hekate
5개의 CVE를 연쇄적으로 사용하여 JDBC 인젝션을 통한 인증되지 않은 원격 코드 실행 및 권한 상승을 수행하는 VMWare Workspace ONE Access용 익스플로잇입니다.
 bigb0x/cve-2024-40348
CVE-2024-40348용 POC. 대상에서 /etc/passwd 읽기를 시도합니다.
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Git-lfs RCE 익스플로잇 CVE-2020-27955 - Windows에서 테스트됨: git, gh cli, GitHub Desktop, Visual Studio, SourceTree 등
 umair-aziz025/dahua-cve-research
Dahua IP 카메라 CVE 연구 툴킷 (CVE-2021-33044/33045, CVE-2025-31700/31701)








