
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 kirill89/cve-2022-22965-poc
CVE-2022-22965 (Spring4Shell)에 대한 개념 증명 익스플로잇으로, Tomcat AccessLogValve 조작을 통한 원격 코드 실행을 시연합니다. Docker 기반 재현 환경과 상세한 기술 분석이 포함되어 있습니다.
 zz-socmap/cve-2021-35587
CVE-2021-35587에 대한 개념 증명 익스플로잇으로, Oracle Access Manager의 인증되지 않은 원격 코드 실행 취약점으로, 영향을 받는 시스템을 완전히 장악할 수 있습니다.
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Microsoft Exchange Server의 인증 우회 POC 익스플로잇
 akamai/cve-2025-27636-apache-camel-poc
Apache Camel의 Exec 컴포넌트를 통한 헤더 및 매개변수 필터링 우회(CVE-2025-27636, CVE-2025-29891)를 악용하여 원격 코드 실행을 시연하는 개념 증명(PoC)입니다.
 aiex-3/confluence-hack
# CVE-2023-22515 Atlassian Confluence 익스플로잇 Atlassian Confluence의 CVE-2023-22515 취약점을 악용하여 새 관리자 사용자를 생성하고, 서버에서 명령 실행을 위한 웹 기반 셸 플러그인을 배포하는…
 roo7break/serialator
CVE-2015-4852를 악용하는 Python 스크립트.
 immersive-labs-sec/cve-2025-31161
CVE-2025-31161 / CVE-2025-2825에 대한 개념 증명
 en0f/cve-2017-7529_poc
Nginx HTTP 서버의 정수 오버플로 취약점인 CVE-2017-7529에 대한 개념 증명 익스플로잇으로, 원격 서비스 거부 또는 잠재적 코드 실행을 가능하게 합니다.
 cyberheartmi9/cve-2017-8295
CVE-2017-8295에 대한 개념 증명 익스플로잇으로, WordPress 비밀번호 재설정 취약점으로 인해 공격자가 인증 없이 재설정 링크를 획득하여 무단 계정 액세스가 가능합니다.
 blackmathit/2017-11882_generator
CVE-2017-11882 파일 생성기 PoC
 tin-z/cve-2025-27363
FreeType 소프트웨어의 정수 오버플로우로, Chrome에도 영향을 미칩니다.
 muhammadwaseem29/cve-2025-53770
Microsoft SharePoint Server의 안전하지 않은 역직렬화를 통한 인증되지 않은 원격 코드 실행 (CVE-2025-53770)
 redrays-io/ws_racecondition_poc
웹소켓에서의 경쟁 조건(Race Condition)을 시연하기 위한 간단한 PoC
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc 로컬 파일 포함을 통한 서버의 Node.js 코드 원격 실행
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 및 < 3.1.1 코드 인젝션 (RCE)
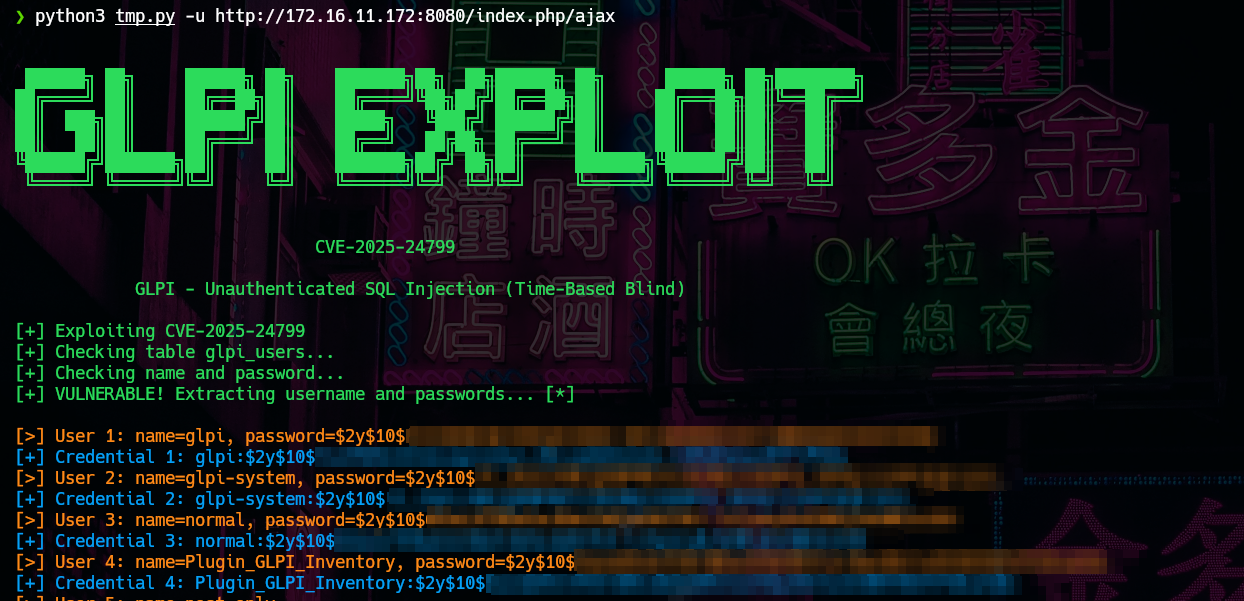 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 익스플로잇: GLPI - 비인증 SQL 인젝션
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
취약한 Fortinet FortiSIEM 어플라이언스에서 루트로 인증되지 않은 블라인드 명령 주입을 가능하게 하는 CVE-2023-34992에 대한 개념 증명 익스플로잇입니다.








