
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 원격 코드 실행 스크립트(출력 표시)
 brompwnie/cve-2019-5418-scanner
CVE-2019-5418에 취약한 Ruby 엔드포인트를 식별하는 멀티스레드 Golang 스캐너
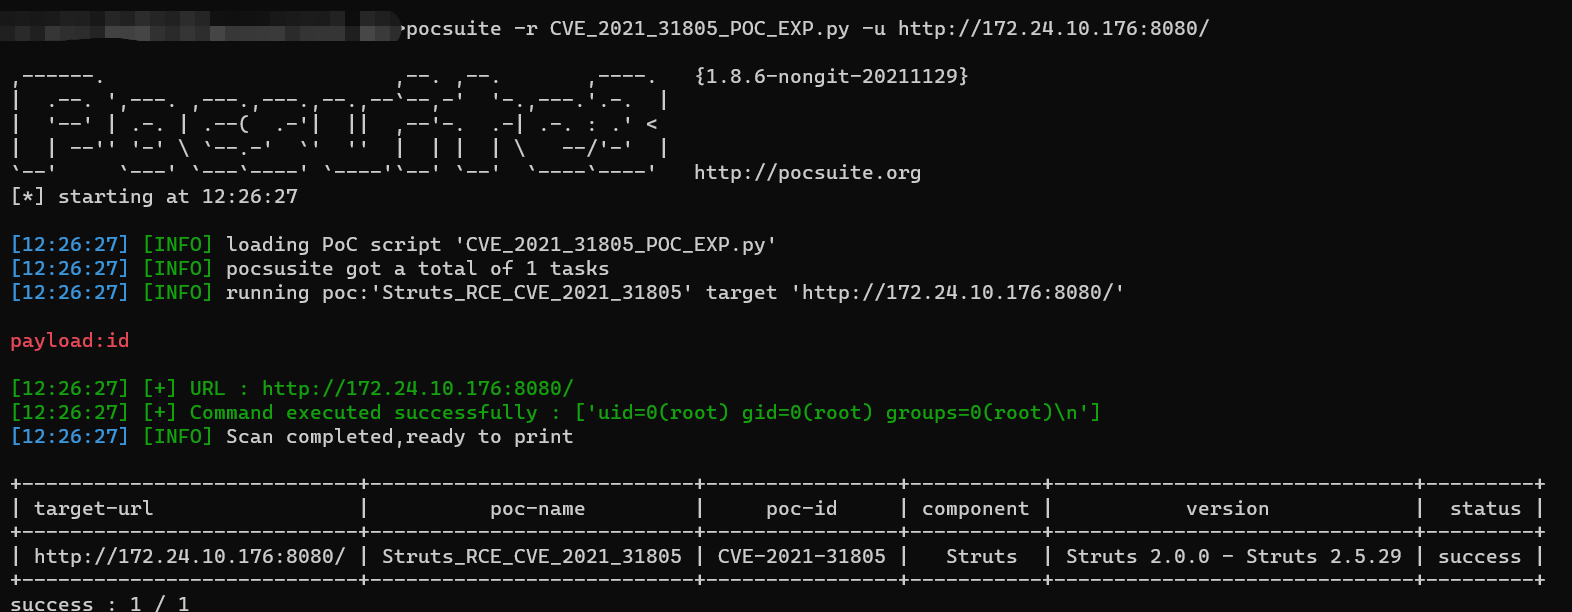 wrin9/cve-2021-31805
Python 기반 Apache Struts2 RCE(CVE-2021-31805) 개념 증명 및 익스플로잇으로, OGNL 주입을 통한 명령 실행을 가능하게 합니다. 보안 테스트를 위한 POC 및 EXP 모드를 포함합니다.
 rwincey/cve-2021-22005
VMware vCenter Server를 대상으로 하는 CVE-2021-22005 개념 증명(PoC) 익스플로잇. Analytics 서비스의 파일 업로드 취약점을 통해 원격 코드 실행을 가능하게 합니다.
 luemmelsec/cve-2023-29357
SharePoint를 대상으로 하는 CVE-2023-29357에 대한 C# 개념 증명 익스플로잇으로, YARA 탐지 규칙과 보안 테스트를 위한 상세 사용 지침을 포함합니다.
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Spring4Shell (CVE-2022-22965) 취약점을 이용하여 취약한 Spring 애플리케이션을 악용합니다.
 stuub/cve-2024-28995
CVE-2024-28955 익스플로잇 PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. TP-Link WDR5620 Series 버전 3까지의 명령 삽입 취약점.
 piratesshield/apiharvester
원샷 API 공격 도구 - 주어진 루트에서 API URL을 찾아 자동화된 공격을 시뮬레이션합니다
 revoltsecurities/cve-2023-22518
CVE-2023-22518 부적절한 인가 취약점에 노출된 Confluence 서버를 공격하기 위한 익스플로잇 도구
 ramoncjs3/cve-2019-0230
CVE-2019-0230 & s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: 승인되지 않은 관리자 액세스 익스플로잇

 x1r0z/dubbo-rce
Apache Dubbo CVE-2023-23638의 PoC
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
CVE-2021-26855(SSRF) 및 CVE-2021-27065(RCE)를 악용하는 익스플로잇 체인으로, Microsoft Exchange 서버를 대상으로 ProxyLogon 취약점을 통해 원격 코드 실행을 가능하게 합니다.








