
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857
 jas502n/cve-2018-3191
Oracle WebLogic Server의 CVE-2018-3191 취약점을 T3 프로토콜로 익스플로잇하여, JNDI 페이로드 생성 및 RMI 리스너를 통해 인증 없이 원격 코드 실행 및 셸 접근을 가능하게 합니다.
 vainlystrain/vailyn
Python으로 작성된 단계적이고 회피적인 경로 탐색 + LFI 스캐닝 및 익스플로잇 도구
 dobin/burpsentinel
웹 애플리케이션의 보안 취약점 발견을 용이하게 하는 GUI Burp 플러그인
 ajnik/joomla-bruteforce
Joomla 관리자 로그인 자격 증명을 워드리스트로 무차별 대입하는 Python 스크립트로, 침투 테스트를 위한 프록시 및 상세 출력 옵션을 제공합니다.
 horizon3ai/proxyshell
CVE-2021-34473, CVE-2021-34523 및 CVE-2021-31207에 대한 개념 증명
 0x09al/cve-2017-11882-metasploit
이것은 여기에 공개된 POC를 사용하여 CVE-2017-11882를 악용하는 Metasploit 모듈입니다: https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 svdwi/oswe-labs-poc
웹 전문가(OSWE) 인증을 위한 도커화된 랩. 예정된 AWAE 트레이닝을 위한 준비...
 horizon3ai/cve-2022-47966
CVE-2022-47966에 대한 개념 증명 익스플로잇으로, SAML 응답 조작을 통해 여러 ManageEngine 제품에서 발생하는 사전 인증 원격 코드 실행 취약점입니다.
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect의 CVE-2024-1708 및 CVE-2024-1709용 익스플로잇 스크립트로, 인증 우회와 사용자 생성 및 프록시 지원을 통한 원격 코드 실행을 가능하게 합니다.
 devploit/put2win
PUT HTTP 메서드 익스플로잇을 자동화하여 셸을 획득하는 스크립트
 saelo/jscpwn
CVE-2016-4622에 대한 PoC 익스플로잇
 w01fh4cker/cve-2024-22120-rce
Zabbix 서버 감사 로그의 시간 기반 SQL 인젝션 --> RCE
 arthurgervais/mapta
웹 애플리케이션 보안을 자율적으로 평가하고, 도구 기반 실행을 조율하며 익스플로잇을 엔드투엔드로 검증하는 멀티 에이전트 LLM 시스템입니다.
 gabrielg/cve-2014-1266-poc
iOS 및 OS X의 Apple SSL/TLS 검증 취약점(CVE-2014-1266)에 대한 개념 증명 익스플로잇으로, 프록시 서버를 통한 HTTPS 가로채기를 시연합니다.
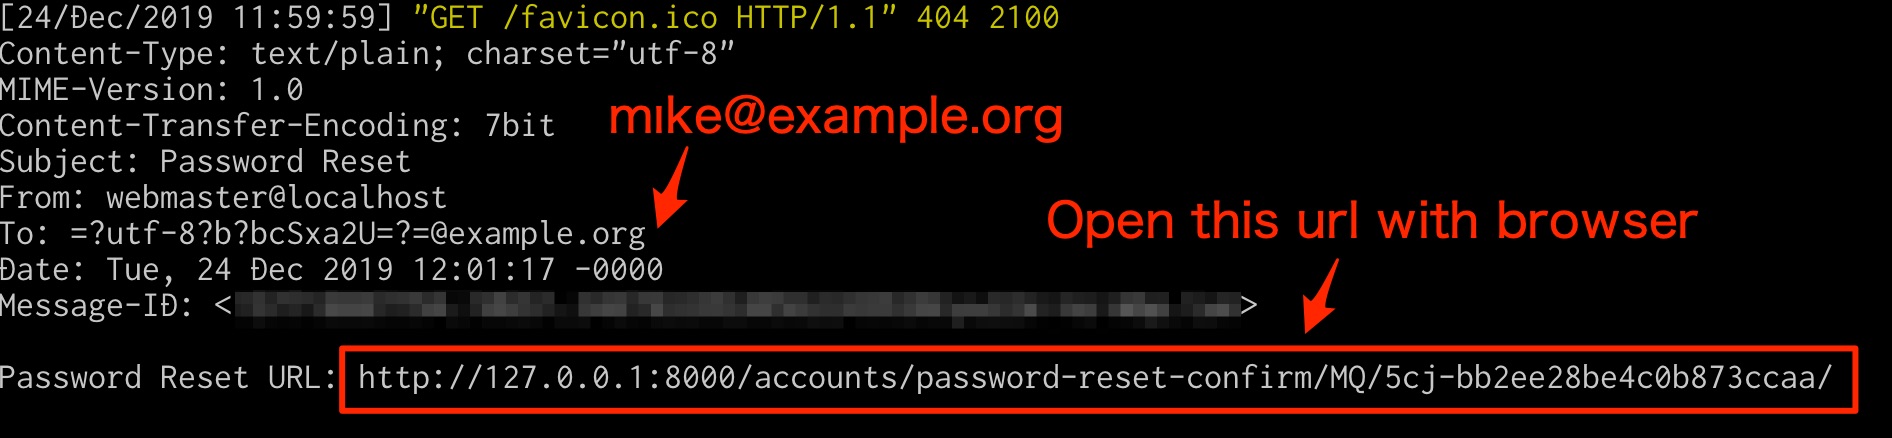 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844에 대한 PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 미인가 원격 코드 명령 실행 (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence 인증 후 RCE








