
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 hoangkien1020/cve-2021-23132
com_media가 이미지 업로드용이 아닌 경로를 허용하여 RCE로 이어짐
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 dinosn/cve-2022-22963
CVE-2022-22963(Spring Cloud Function SpEL RCE)에 대한 개념 증명(PoC) 익스플로잇. URL을 스캔하고 명령을 실행하며 취약한 대상을 식별합니다.
 huseyinstif/cve-2026-2441-poc
# CVE-2026-2441 개념 증명 — Chrome CSS 엔진의 use-after-free 취약점 Chrome CSS 엔진의 use-after-free 취약점(CVE-2026-2441)에 대한 개념 증명으로, 조작된 HTML을 통해 렌더러 크래시와 잠재적인…
 assetnote/jira-mobile-ssrf-exploit
Jira Mobile Rest Plugin SSRF (CVE-2022-26135) 취약점 익스플로잇 코드
 xnianq/cve-2021-21985_exp
cve-2021-21985 익스플로잇
 masahiro331/cve-2020-9484
교육용 개념 증명 익스플로잇입니다. CVE-2020-9484 (Apache Tomcat RCE via session persistence)에 대한 것입니다. 역직렬화 취약점 테스트를 위한 Docker 기반 실습 환경을 포함합니다.
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 nccgroup/conscrypttrustusercerts
사용자가 설치한 CA 인증서를 시스템의 Conscrypt 트러스트 저장소에 추가하여 Burp Suite와 같은 프록시 도구로 HTTPS 가로채기를 가능하게 하는 Android 14용 Magisk 모듈입니다.
 horizon3ai/cve-2023-27524
CVE-2023-27524용 기본 PoC: Apache Superset의 안전하지 않은 기본 구성
 y4er/cve-2020-14756
coherence.jar의 WebLogic T3/IIOP RCE ExternalizableHelper.class
 reverseclabs/gwtmap
GWT 애플리케이션의 공격 표면을 매핑하여 난독화된 RPC 엔드포인트를 추출하고 보안 테스트를 위한 직렬화된 요청 페이로드를 생성합니다.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org )는 인도네시아의 Linux 운영 체제입니다.
 secnn/cve-2022-22947_rce_exp
Spring Cloud Gateway 원격 코드 실행 취약점 Exp Spring_Cloud_Gateway_RCE_Exp-CVE-2022-22947
 faisalfs10x/webmin-cve-2022-0824-revshell
Webmin <=1.984용 인증 후 리버스 쉘 익스플로잇으로, CVE-2022-0824 파일 관리자 권한 상승을 이용합니다. CGI 페이로드를 다운로드 및 실행하여 루트 액세스 권한을 획득합니다.
 g0rx/iis6-exploit-2017-cve-2017-7269
# CVE-2017-7269 익스플로잇 Microsoft IIS 6.0 WebDAV 원격 코드 실행 취약점을 대상으로 하는 익스플로잇입니다. 레거시 웹 서버에 대한 인증된 버퍼 오버플로 공격을 가능하게 합니다.
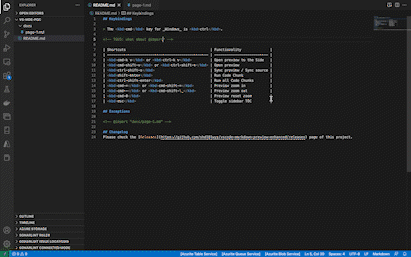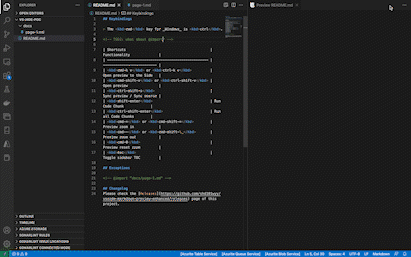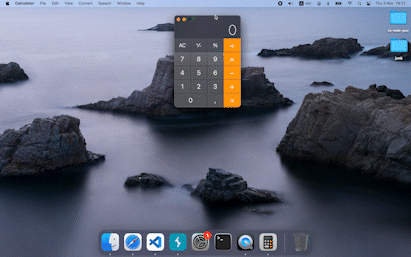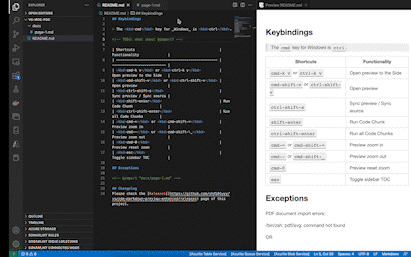 yuriisanin/cve-2022-45025
[PoC] Markdown Preview Enhanced(VSCode, Atom)의 PDF 가져오기를 통한 명령 주입 취약점
 k8gege/cve-2019-0604
cve-2019-0604 SharePoint RCE 익스플로잇








