#1
 nccgroup/requests-racer
Requests를 사용하여 웹 애플리케이션의 레이스 컨디션을 쉽게 악용할 수 있게 해주는 소형 Python 라이브러리
 sergiointel/wp2shell-poc
wp2shell용 취약한 WordPress RCE PoC 기본 템플릿.
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) 취약점 악용의 엔지니어링 실무
 chipik/sap_eem_cve-2020-6207
CVE-2020-6207에 대한 PoC (SAP Solution Manager에서 인증 확인 누락)
 h4x0r-dz/cve-2021-26855
CVE-2021-26855 (Exchange Server SSRF)에 대한 PoC 익스플로잇으로, 사용자 열거, 메일 헤더 읽기, 취약점 탐지를 포함합니다. 인증되지 않은 내부 리소스 액세스를 지원하며, CVE-2021-27065와 연계하여 RCE를 수행합니다.
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. 이 PoC는 path traversal 취약점을 활용하여 GitLab 16.0.0을 실행 중인 시스템에서 /etc/passwd 파일을 획득합니다.
 cpandya2909/cve-2020-15778
CVE-2020-15778에 대한 기술 문서 및 개념 증명으로, OpenSSH scp (<=8.3p1)의 인증된 명령 삽입 취약점으로 파일 경로의 백틱 페이로드를 통해 원격 코드 실행을 허용합니다.
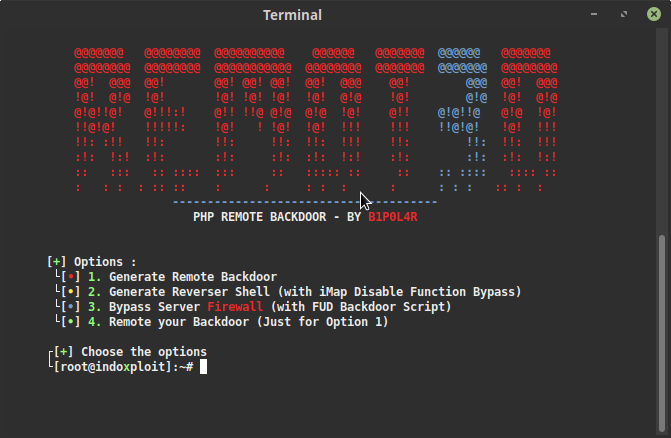 keepwannabe/remot3d
Remot3d: 대규모 침투 테스터는 물론 디페이서의 즐거움을 위해 서버를 백도어로 제어할 수 있도록 만들어진 간단한 도구입니다.
 hoshinolina/agx-exploit
CVE-2022-32947 연습 및 데모
 saferman/cve-2020-7471
django 취약점: CVE-2020-7471 StringAgg(delimiter)를 통한 잠재적 SQL 인젝션의 취약 환경 및 POC
 portswigger/http-terminator
HTTP 디싱크 기법을 추출하고, 잘못된 형식의 요청 테스트 케이스를 생성하며, Burp를 통해 이를 검증하고, 요청 스머글링 익스플로잇을 확인하는 AI 지원 연구 파이프라인입니다.
 mzer0one/cve-2020-7961-poc
CVE-2020-7961에 대한 개념 증명 익스플로잇으로, Liferay Portal에서 역직렬화 취약점을 통해 인증되지 않은 원격 코드 실행을 가능하게 합니다. 보안 테스트 및 교육 목적으로 사용됩니다.
 horizon3ai/cve-2022-22972
CVE-2022-22972를 위한 개념 증명 익스플로잇으로, VMware Workspace ONE, vIDM 및 vRealize Automation 7.6에서 Host header 조작을 통해 인증을 우회합니다.
 hktalent/cve_2020_2546
CVE-2020-2546, CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 페이로드 익스플로잇 poc python3
 0xdezzy/cve-2019-11539
Pulse Secure Connect의 인증 후 RCE 취약점에 대한 익스플로잇
 mrcl0wnlab/shellshockhunter
shellshock 취약점 테스트를 위한 간단한 도구입니다.
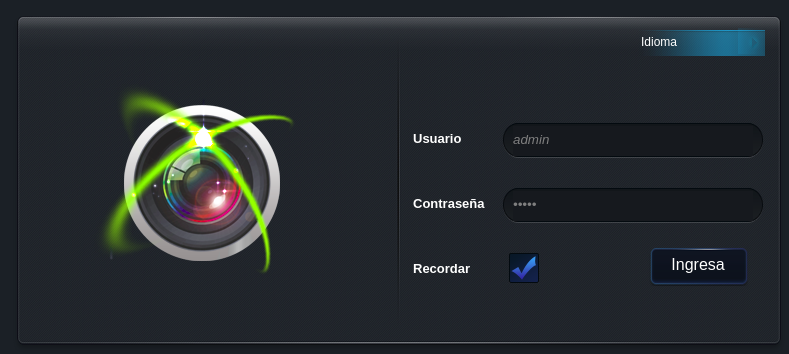 cyb0r9/dvr-exploiter
CVE-2018-9995를 악용하여 취약한 DVR에서 웹 인터페이스를 통해 자격 증명을 추출하는 Bash 스크립트로, 여러 DVR 브랜드를 지원하여 자동화된 보안 테스트를 수행합니다.