
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 horizon3ai/cve-2022-1388
CVE-2022-1388를 위한 PoC
 blasty/cve-2021-41773
CVE-2021-41773 플레이그라운드
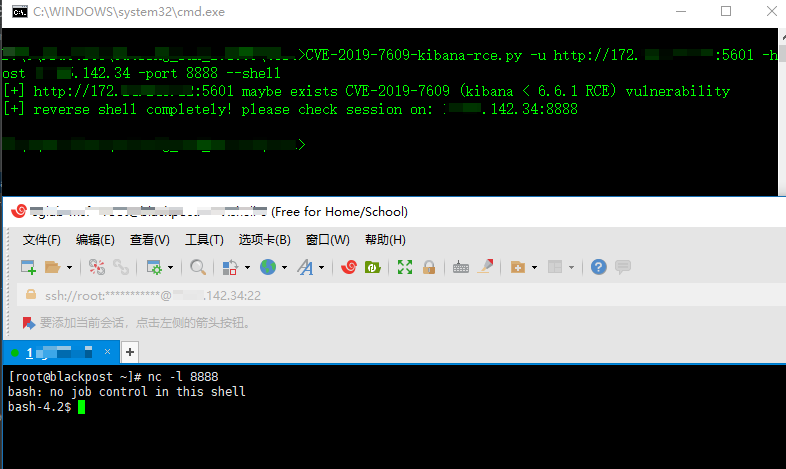 landgrey/cve-2019-7609
python2 스크립트로 CVE-2019-7609(kibana RCE)를 올바른 방법으로 익스플로잇
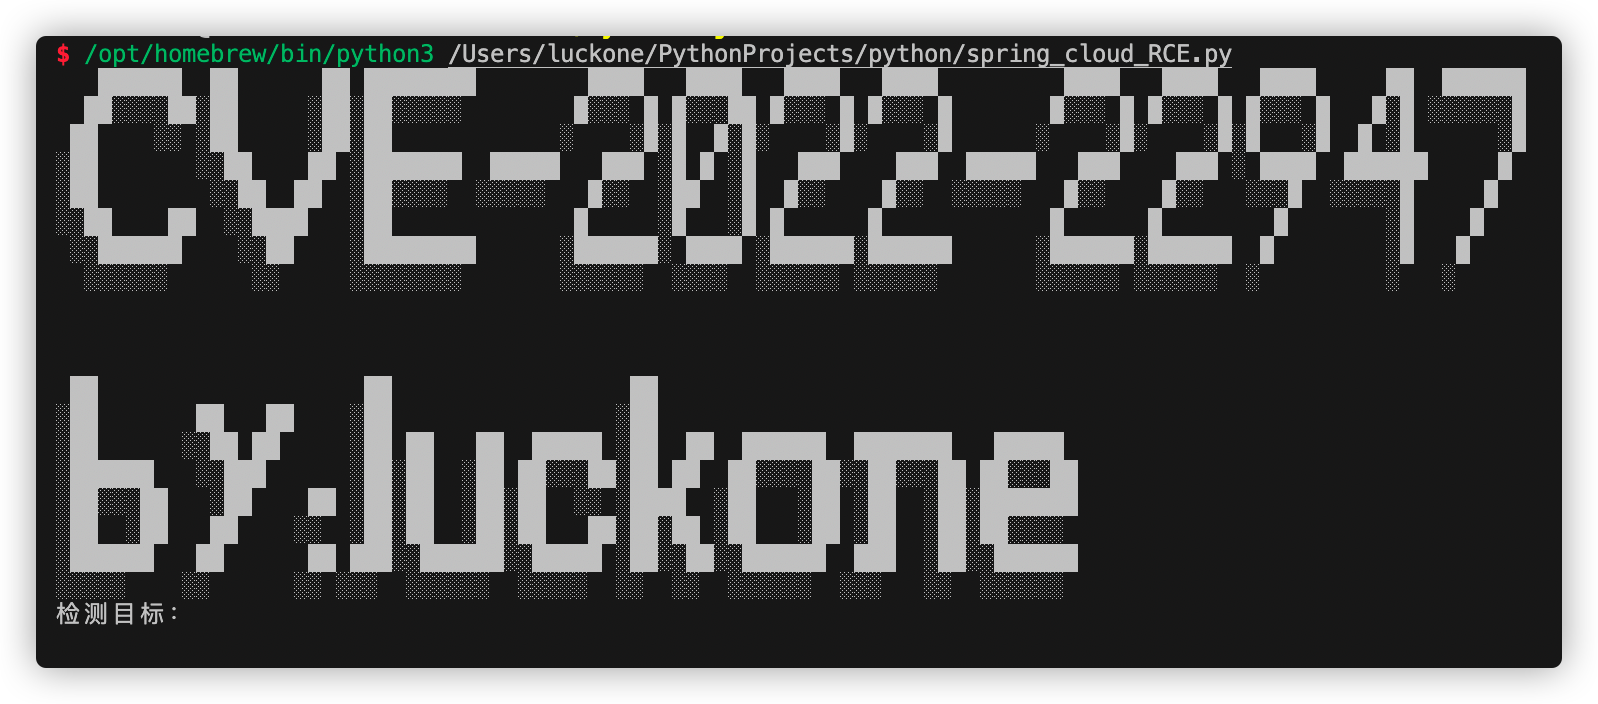 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947 익스플로잇: Actuator 엔드포인트에 대한 조작된 요청을 통한 Spring Cloud Gateway의 원격 코드 실행. Python 스크립트 및 완화 지침을 포함합니다.
 portswigger/burp-extensions-montoya-api-examples
Burp Suite 확장 기능 샘플로, HTTP 및 프록시 핸들러, 사용자 정의 스캔 검사, Intruder 페이로드, WebSocket 처리, Collaborator 통합을 다루는 Montoya API를 보여줍니다.
 aron-tn/mega-bot
[신규] : Mega Bot ☣ 스캐너 및 자동 익스플로이터
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight 사전 인증 RCE (CVE-2023-20887)
 bao7uo/dp_crypto
Base64 기반 암호화 오라클 익스플로잇 (CVE-2017-9248, Telerik UI for ASP.NET AJAX dialog handler)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX 파일 업로드 및 .NET 역직렬화 익스플로잇 (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
CVE-2018-15982의 exp
 nccgroup/cve-2017-8759
CVE-2017-8759에 대한 NCC Group의 분석 및 악용, 그리고 추가 개선 사항
 d4vinci/clickjacking-tester
웹사이트가 클릭재킹에 취약한지 확인하고 PoC를 생성하도록 설계된 파이썬 스크립트
 1n3/httpoxyscan
1N3 @CrowdShield의 HTTPoxy 익스플로잇 스캐너
 lizhianyuguangming/tomcatscanpro
tomcat 자동화 취약점 스캔 및 활용 도구로, 대량의 약한 비밀번호 탐지, 백엔드에 war 패키지 배포를 통한 getshell, CVE-2017-12615 파일 업로드, CVE-2020-1938/CNVD-2020-10487 파일 포함을 지원합니다.
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Burp Collaborator를 통해 DNS 상에서 블라인드 RCE(원격 코드 실행) 및 SQL 인젝션 출력을 유출합니다.
 coffinxp/img-payloads
승인된 레드팀 테스트 및 보안 교육을 위한 이미지 기반 페이로드의 선별된 모음으로, 웹 페이로드를 생성하거나 임베드하기 위한 HTML 예제를 포함합니다.








