

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Web Application Exploitation — 23페이지 | Kitploit
카테고리

Web Application Exploitation

Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).

Kitploit 추천

추천 도구

10 선택됨
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k6일 전
beef preview#2

beef

GitHubbeefproject/beef
11.0k1일 전
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k17시간 47분 전
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6k15시간 3분 전
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1k1년 전
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5k1개월 전
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6k15일 전
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0k6일 전
nikto preview#9

nikto

GitHubsullo/nikto
10.6k3개월 전
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7k12일 전
최신관련성인기최근 업데이트
14814 결과
SAP_RECON preview

SAP_RECON

GitHubchipik/sap_recon

CVE-2020-6287, CVE-2020-6286(SAP RECON 취약점)용 PoC

vulnerability-analysisexploitationweb-application-exploitation+2
2236년 전
CVE-2022-39952 preview

CVE-2022-39952

GitHubhorizon3ai/cve-2022-39952

Fortinet FortiNAC을 대상으로 하는 CVE-2022-39952 개념 증명(PoC) 익스플로잇. keyUpload.jsp 엔드포인트를 악용한 임의 파일 쓰기를 통해 cron 기반 리버스 셸 페이로드를 배포합니다.

vulnerability-analysisexploitationweb-application-exploitation+3
2653년 전
SharpMemshell preview

SharpMemshell

GitHuba-d-team/sharpmemshell

HttpListener와 VirtualPath를 통해 구현된 .NET 인메모리 웹셸(memshell) 페이로드로, Godzilla 4.01 포스트 익스플로잇 프레임워크와 호환됩니다.
defensive-toolspersistence-mechanismsweb-application-exploitation+5
3004년 전
PS4-6.20-WebKit-Code-Execution-Exploit preview

PS4-6.20-WebKit-Code-Execution-Exploit

GitHubcryptogenic/ps4-6.20-webkit-code-execution-exploit

CVE-2018-4441을 사용하여 PS4 6.20에서 RCE를 얻는 WebKit 악용.
vulnerability-analysisexploitationshellcode+3
2097년 전
JSShell preview

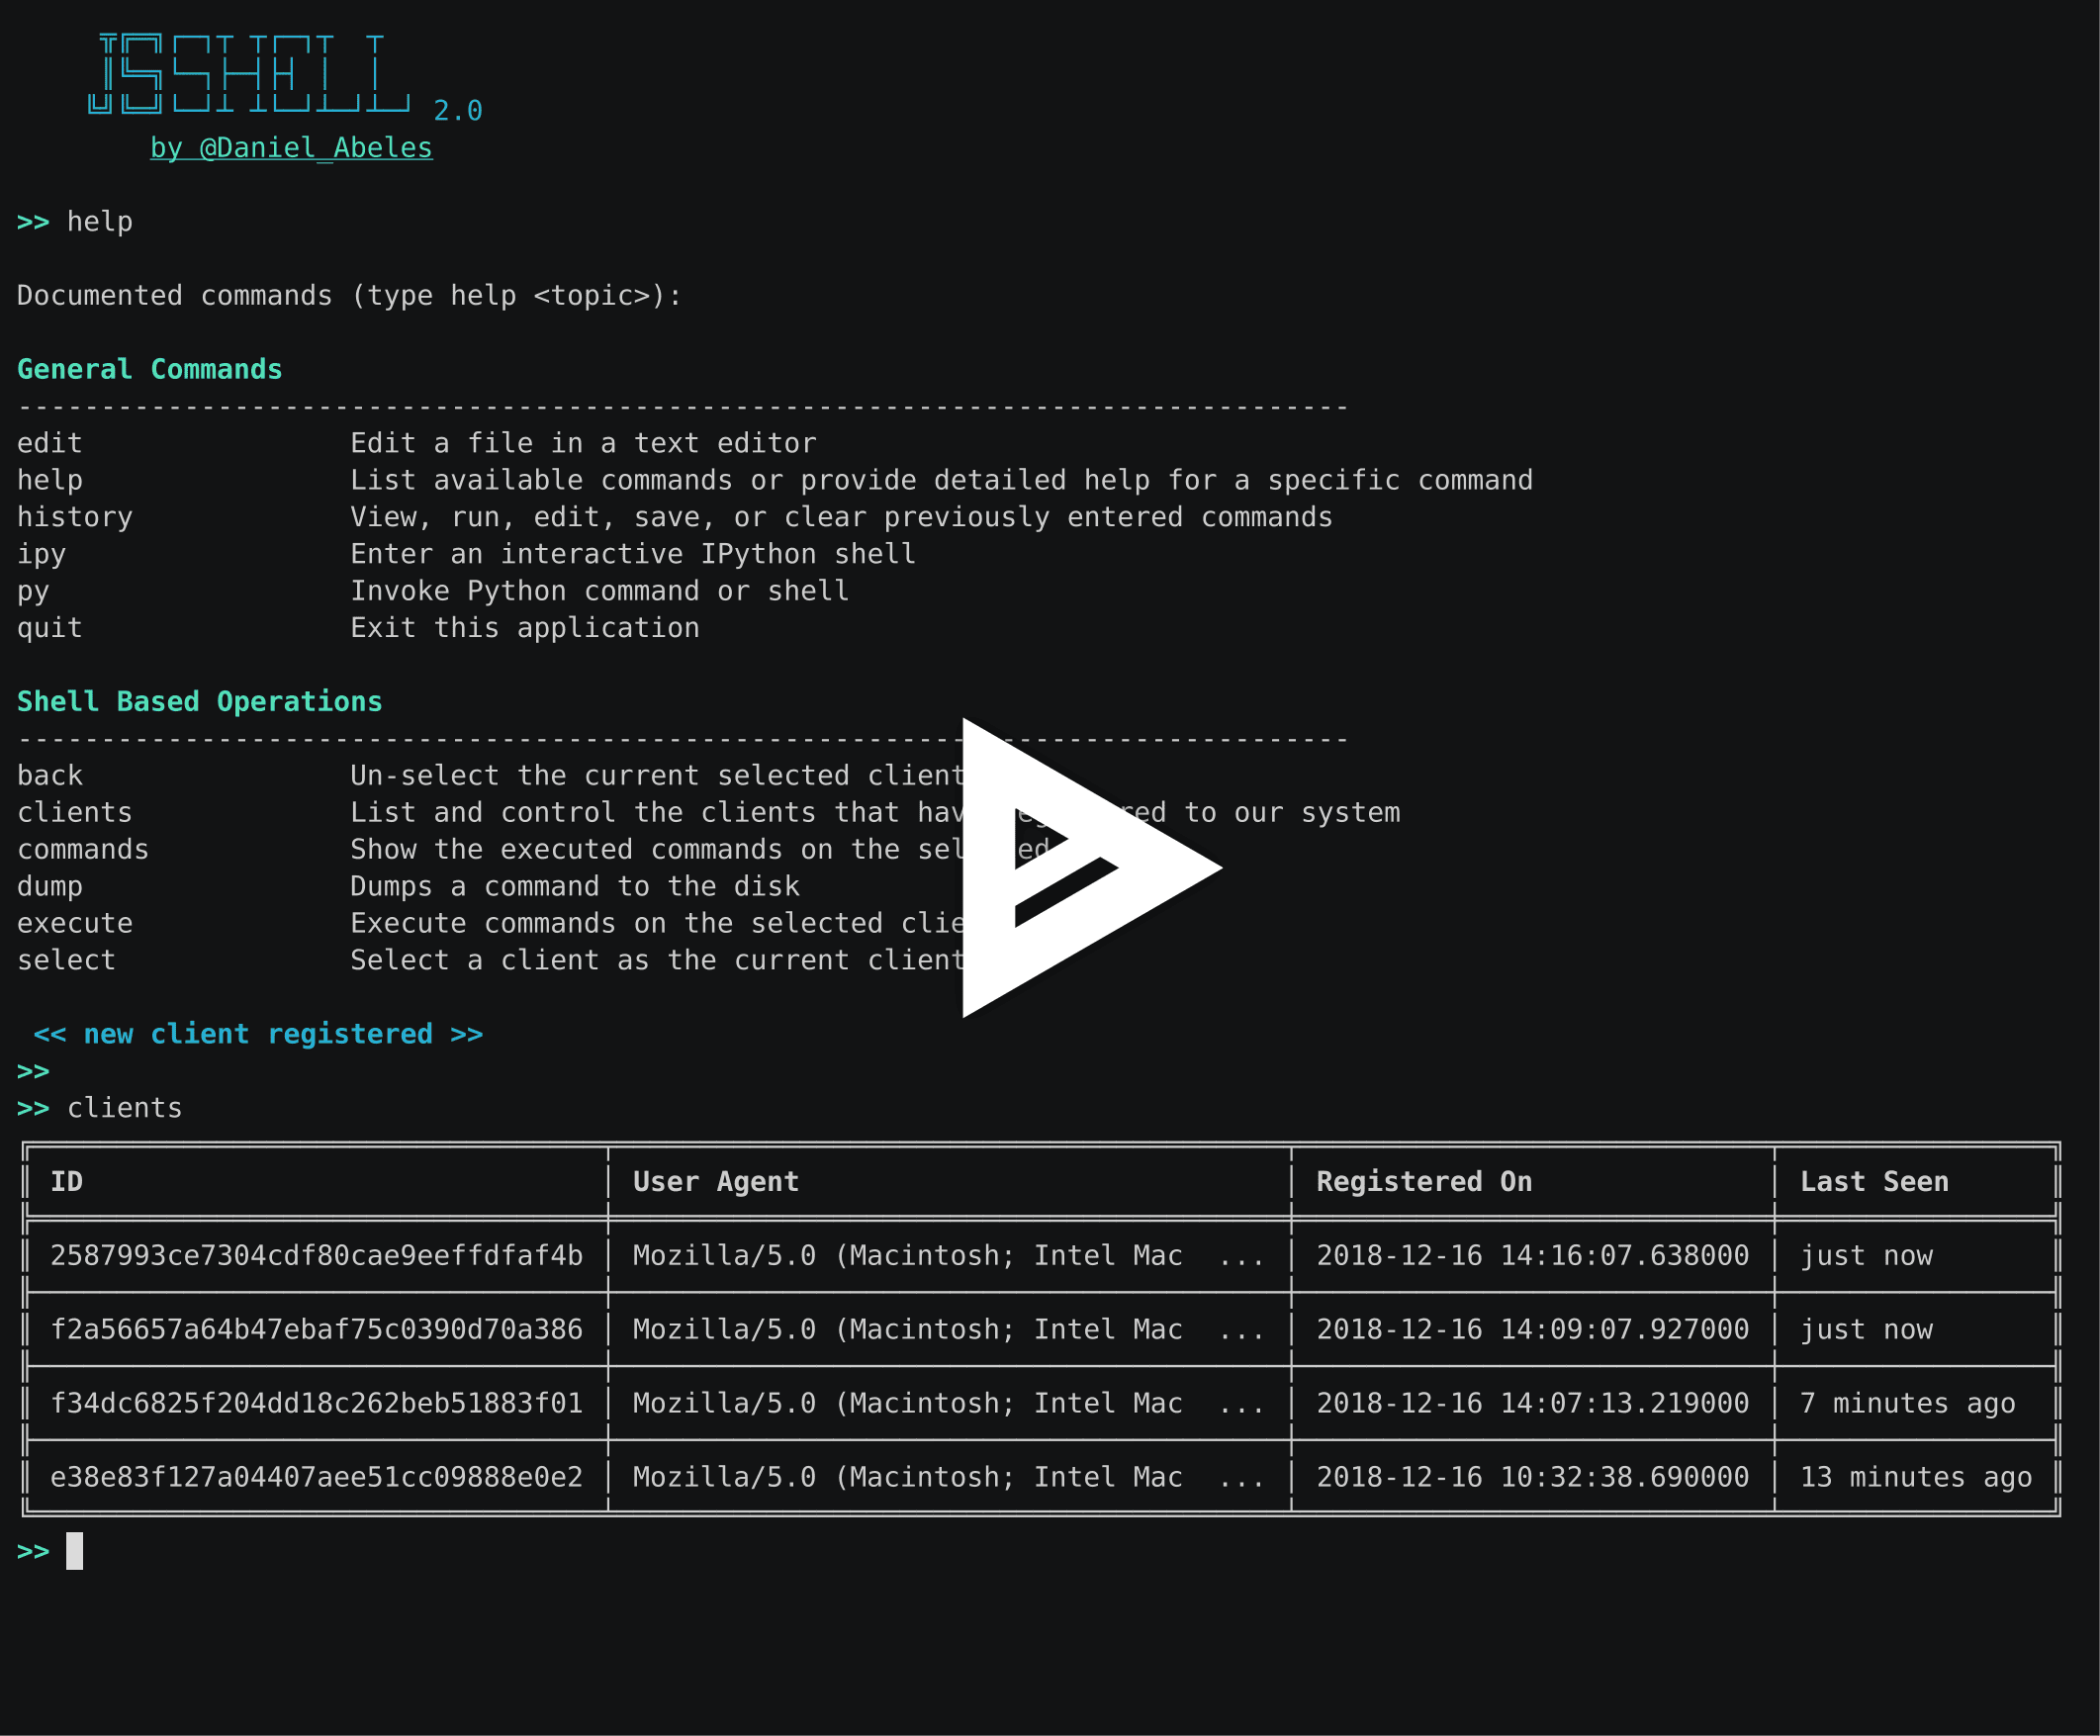
JSShell

GitHubden1al/jsshell

대화형 다중 사용자 웹 JS 셸

exploitationweb-application-exploitationpenetration-testing+1
3646년 전
CRLF-Injection-Payloads preview

CRLF-Injection-Payloads

GitHubcujanovic/crlf-injection-payloads

버그 바운티 보고서에서 수집한 CRLF 인젝션 페이로드 모음으로, HTTP 헤더 및 응답 분할 취약점 테스트를 위한 참고 자료로 사용됩니다.

payload-generationvulnerability-analysisweb-application-exploitation+3
2262년 전
sagemcom-fast-3890-exploit preview

sagemcom-fast-3890-exploit

GitHublyrebirds/sagemcom-fast-3890-exploit

Sagemcom F@ST 3890 케이블 모뎀용 익스플로잇으로, Cable Haunt 취약점을 구현하여 WebSocket 기반 버퍼 오버플로 및 ROP 체인을 통해 원격 코드 실행을 달성합니다.
embedded-systems-securityexploitationreverse-engineering+4
2236년 전
php_filter_chains_oracle_exploit preview

php_filter_chains_oracle_exploit

GitHubsynacktiv/php_filter_chains_oracle_exploit

PHP filter chain error based oracle에 취약한 매개변수를 익스플로잇하는 CLI

vulnerability-analysisexploitationweb-application-exploitation+2
3352년 전
blitzstrike preview

blitzstrike

GitHubshinthink/blitzstrike

MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.

penetration-testing-frameworksreconnaissancestatic-analysis+8
5202개월 전
CVE-2023-25690-POC preview

CVE-2023-25690-POC

GitHubdhmosfunk/cve-2023-25690-poc

CVE 2023 25690 개념 증명 - Apache HTTP Server 2.4.0 - 2.4.55 버전에서 mod_proxy의 취약한 구성이 HTTP Request Smuggling 취약점으로 이어집니다.

vulnerability-analysisexploitationweb-application-exploitation+3
2892년 전
php-cve-2026-10961x-lab-poc preview

php-cve-2026-10961x-lab-poc

GitHubdinosn/php-cve-2026-10961x-lab-poc

PHP CVE-2026-109618/109619 — 기본 PHP 8.5.11에서 자체 포함된 비인증 RCE(인밴드 PS(id)→쿠키 메모리 노출 + UAF 체인), 전체 제어 사다리, 8.5.12에서의 수정 버전 음성 대조

memory-forensicsvulnerability-analysisexploitation+7
11719일 전
Apache-Struts-v4 preview

Apache-Struts-v4

GitHubs1kr10s/apache-struts-v4

Apache Struts RCE 취약점 5개(CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)를 대상으로 하는 익스플로잇 스크립트로, PHP 셸 페이로드 생성 기능 포함.

payload-generationvulnerability-analysisexploitation+1
2065년 전
CVE-2018-11776-Python-PoC preview

CVE-2018-11776-Python-PoC

GitHubhook-s3c/cve-2018-11776-python-poc

CVE-2018-11776을 위한 작동하는 Python 테스트 및 PoC, Docker 랩 포함

vulnerability-analysisexploitationweb-application-exploitation+3
1238년 전
ConfluenceMemshell preview

ConfluenceMemshell

GitHublotus6/confluencememshell

Confluence CVE 2021, 2022, 2023 exploit tool, supports command execution, Godzilla, Behinder memory shell injection

persistence-mechanismsvulnerability-analysisexploitation+6
5702년 전
TInjA preview

TInjA

GitHubhackmanit/tinja

TInjA는 웹 페이지에서 템플릿 인젝션 취약점을 테스트하기 위한 CLI 도구이며, 8가지 프로그래밍 언어에 대한 44개의 가장 관련성 높은 템플릿 엔진을 지원합니다.

vulnerability-scannersdynamic-code-analysisweb-application-exploitation+3
4236개월 전
VMware-CVE-2022-22954 preview

VMware-CVE-2022-22954

GitHubsherlocksecurity/vmware-cve-2022-22954

VMWARE CVE-2022-22954용 POC
reconnaissancevulnerability-analysisexploitation+3
2794년 전
CVE-2020-0674-Exploit preview

CVE-2020-0674-Exploit

GitHubmaxpl0it/cve-2020-0674-exploit

이는 CVE-2020-0674에 대한 익스플로잇으로, Windows 7에서 IE 8, 9, 10, 11의 x64 버전에서 실행됩니다.

payload-generationvulnerability-analysisexploitation+3
2226년 전
CVE-2021-38647 preview

CVE-2021-38647

GitHubhorizon3ai/cve-2021-38647

Azure Linux 서버에 일반적으로 배포되는 OMI 에이전트의 인증되지 않은 원격 코드 실행 취약점인 CVE-2021-38647(OMIGOD)에 대한 개념 증명 익스플로잇입니다.


vulnerability-analysisexploitationweb-application-exploitation+3
2335년 전
이전1…222324…100다음








