#1

 dinosn/fastjson-jsontype-rce-lab
fastjson 원격 클래스 로드 RCE를 위한 Docker 랩 + 방어 스캐너. fastjson 1.2.66-1.2.83: @JSONType 리소스 프로브(CVE-2026-16723). fastjson2 2.0.57: 공격자 @type이 다형성…
 paradoxis/flask-unsign
비밀 키를 추측하여 Flask 애플리케이션의 세션 쿠키를 가져오고, 디코딩하고, 무차별 대입하고, 제작하는 명령줄 도구.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE

 bobtheshoplifter/spring4shell-poc
Spring4Shell 개념 증명/취약한 애플리케이션 CVE-2022-22965

 jas502n/cnvd-c-2019-48814
WebLogic wls9-async 역직렬화 원격 명령 실행 취약점
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 인증 없는 RCE 익스플로잇으로, 패치 우회, 명령 실행, 웹셸 배포를 포함한 침투 테스트용입니다.
 appsecco/vulnerable-mcp-servers-lab
침투 테스트 MCP 서버를 학습하기 위해 의도적으로 취약하게 만든 서버 모음입니다.
 horizon3ai/cve-2021-21972
Proof of Concept Exploit for vCenter CVE-2021-21972
 ynsmroztas/nextrce
React Shell 및 Next.js RSC 익스플로잇 도구 (CVE-2025-55182)
 paralelo14/google_explorer
Python 기반 대량 익스플로잇 도구
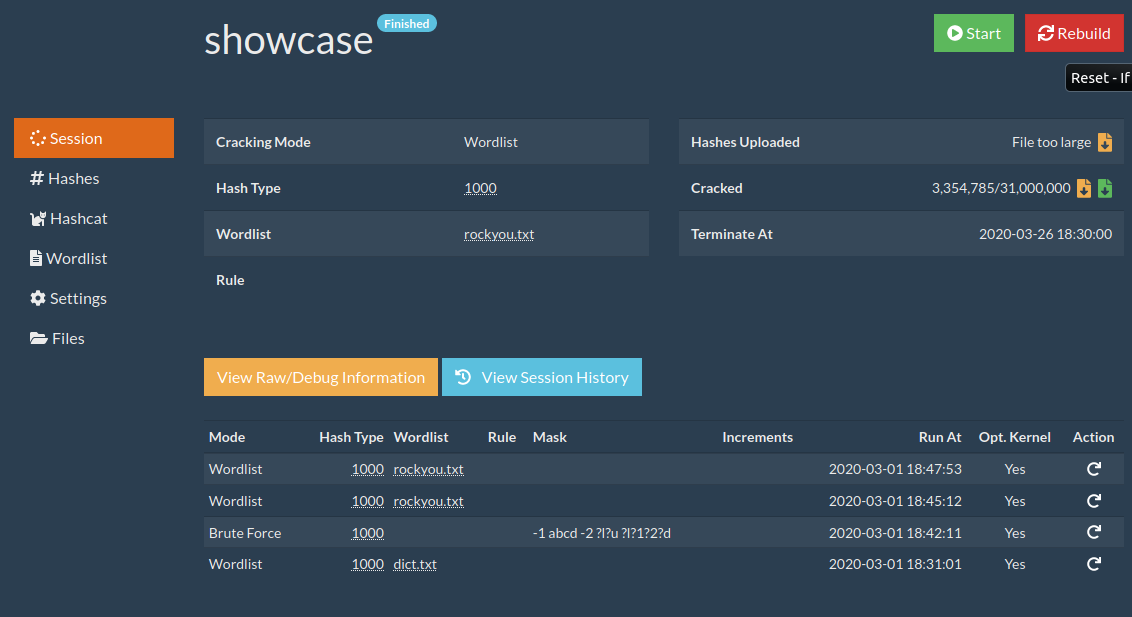 ctxis/crackerjack
CrackerJack / Hashcat 웹 인터페이스 / Context Information Security
 bdblackhat/admin-panel-finder
Python 스크립트로 웹사이트의 관리자 패널 URL을 탐지하여 보안 정찰 및 침투 테스트를 지원합니다.
 teycir/burpapisecuritysuite
15가지 공격 유형, 108개 이상의 페이로드, 지능형 퍼징, BOLA/IDOR 탐지, AI 통합 및 자동화된 정찰을 갖춘 API 보안 테스트용 Burp Suite 확장 프로그램입니다. Nuclei, Turbo Intruder 및 외부 도구 통합을 통해…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 자동 트리거 페이로드 및 암호화 방법