
 #1
Tools for finding and exploiting weaknesses in Web Application Firewalls to bypass their protections.
Kitploit 추천

 kamalx06/xxeripper
블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.
 farhan9488/cve-2025-55182-research
🛡️ CVE-2025-55182를 살펴보세요. React의 Flight Protocol에서 발견된 중요한 RCE 취약점으로, 공격 기법과 완화 전략을 시연합니다.
 sleeyax/burp-awesome-tls
TLS 핑거프린팅을 우회하는 Burp 확장 프로그램. WAF를 우회하고 모든 브라우저를 스푸핑합니다.
 bhideki/cve-2026-87902
WordPress 코어 경로 순회로 인해 LFI 및 PEAR 기반 RCE로 이어지는 CVE-2026-87902에 대한 Python PoC 및 스캐너로, WAF 우회와 자동화된 익스플로잇을 포함합니다.
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 bunkerity/bunkerweb
🛡️ 오픈소스 및 클라우드 네이티브 웹 애플리케이션 방화벽 (WAF)
 cc1a2b/jshunter
jshunter는 JavaScript 파일을 분석하고 엔드포인트를 추출하도록 설계된 명령줄 도구입니다. 이 도구는 API 엔드포인트 및 잠재적 보안 취약점과 같은 민감한 데이터를 식별하는 데 특화되어 있어, 버그 바운티 헌터와 보안 연구자에게 필수적인 리소스입니다.
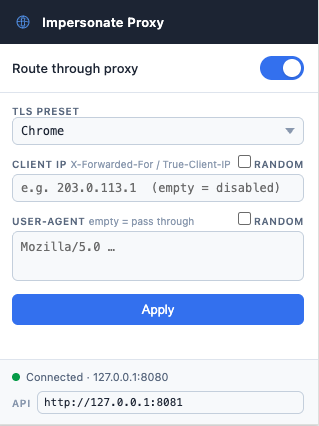 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
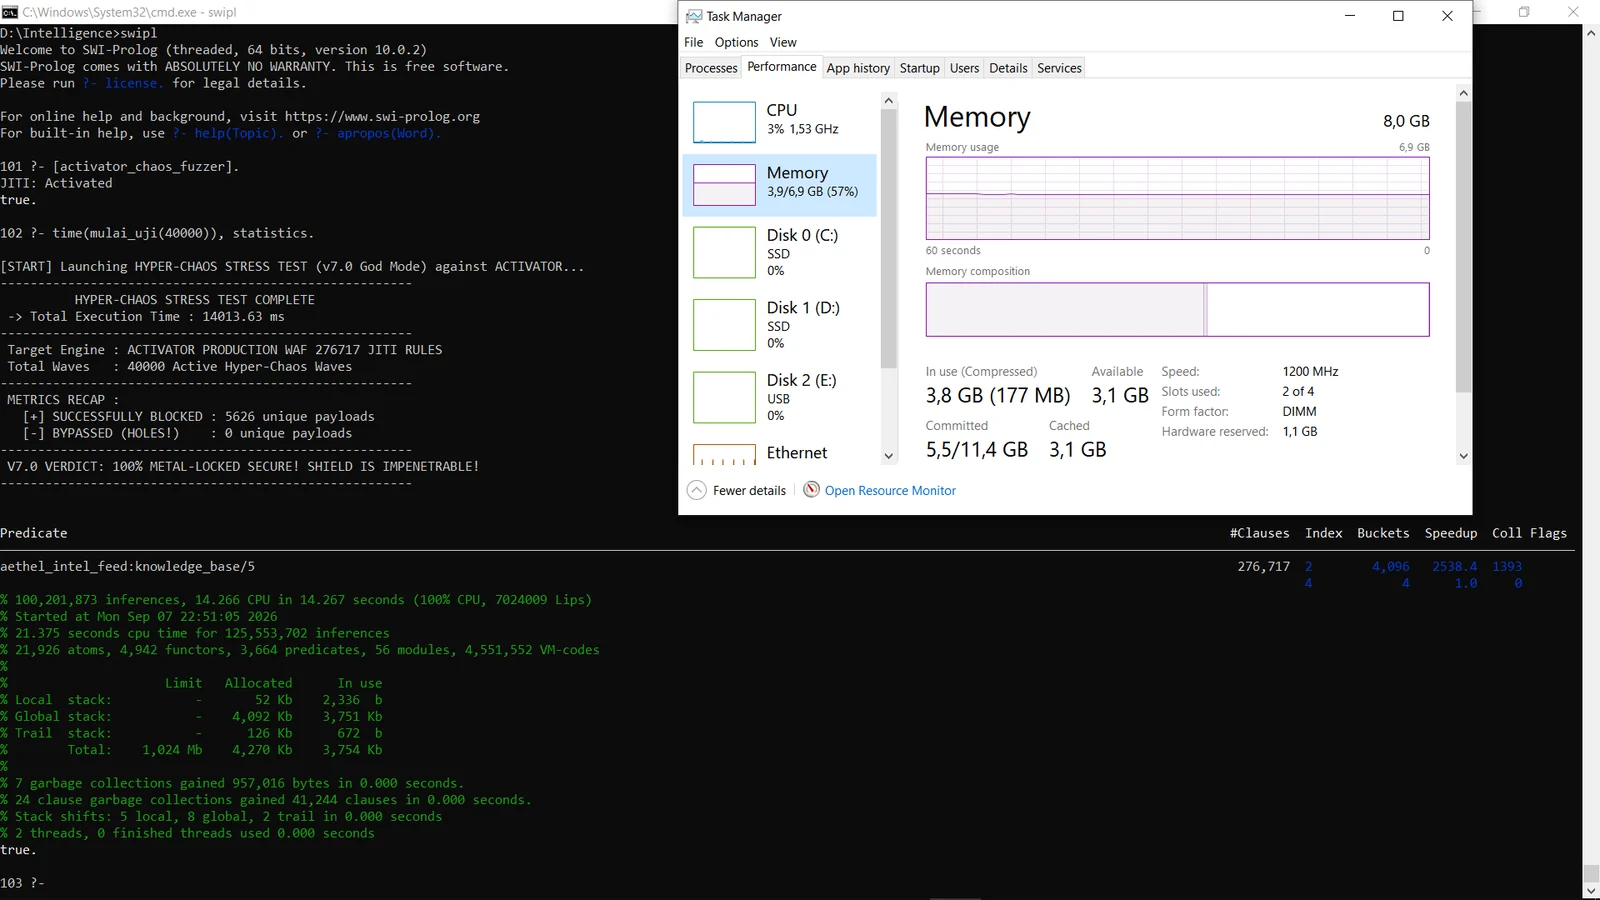 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 projectdiscovery/httpx
빠르고 다중 프로브를 사용하는 HTTP 툴킷으로, 정찰 및 정보 수집을 위한 도구입니다. TLS, CSP, 헤더, 기술 스택, CDN을 검사합니다. 매처, 필터 및 JSON 출력을 지원하여 자동화된 보안 테스트에 사용됩니다.

 fzakaria/anubis-fetch
curl과 비슷하지만 Anubis 및 Cloudflare 봇 차단을 우회합니다.
 epi052/feroxbuster
Rust로 작성된 빠르고 간단한 재귀적 콘텐츠 발견 도구입니다.
 ammarion/waf-detector
🛡️ 고성능 WAF 및 CDN 탐지 도구. 보호 계층(Cloudflare, Akamai, AWS, Fastly 등)을 식별하고, 우회 페이로드로 효과성 및 적용 테스트를 실행하며, 보안 태세 보고서를 생성합니다. Rust로 제작되었습니다 🦀.
 san-tus/dorkwright
Dork에서 Download까지: Playwright로 Google Dorks 자동화하기
 0xinfection/awesome-waf
웹 애플리케이션 방화벽(WAF)에 관한 모든 것을 보안 관점에서! 🔥
 gui-ying233/cve-2025-61638
CVE-2025-61638에 대한 개념 증명 익스플로잇, MediaWiki의 Sanitizer::validateAttributes에 있는 저장형 XSS 취약점입니다. 취약한 위키 인스턴스에서 API를 통해 해당 결함을 테스트합니다.






