
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 sho-luv/react2shell
CVE-2025-55182 보안 테스트 키트: CLI 스캐너 + Chrome 확장 프로그램 + Nuclei 템플릿 + Docker 랩.
 trixsec/cve-2023-48795
특정 IP를 스캔하여 로컬 또는 원격 시스템의 OpenSSH 설치에서 취약점을 확인하는 Python 기반 도구입니다. OpenSSH 버전이 CVE-2023-48795의 영향을 받는지 확인합니다.
 anonmoty/xxstrike
XSStrike 기반 XSS 스캐너로 사용자 정의 기능을 갖추고 있습니다. 웹 애플리케이션의 XSS 취약점을 탐지합니다.
 penteraio/vscalation-cve-2021-22015
VMWare vCenter의 로컬 권한 상승을 위한 vScalation(CVE-2021-22015) 스캐너
 sugib3o/check-vuln-cve-2019-0708
CVE 2019-0708 취약점 확인
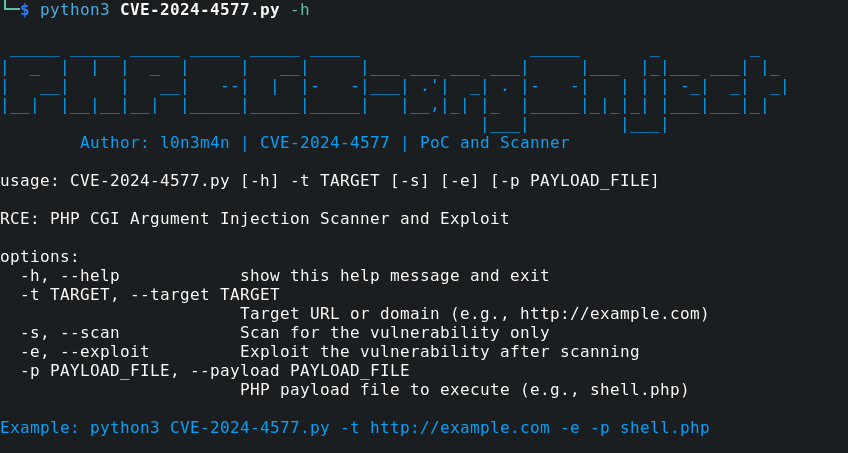 l0n3m4n/cve-2024-4577-rce
PoC - PHP CGI Argument Injection CVE-2024-4577 (Scanner and Exploit)
 teycir/burpwpsscan
wordpress 보안 스캐닝을 위한 Burp 확장 프로그램
 yukinime/cve-2025-34085
CVE-2025-34085에 대한 자동화된 스캐너 및 익스플로잇으로, WordPress Simple File List 플러그인의 인증되지 않은 RCE입니다. 다중 대상 스캐닝, 웹쉘 업로드 및 원격 명령 실행을 지원합니다.
 abtonc/next-cve-2025-66478
로컬 프로젝트에서 CVE-2025-66478 취약점을 스캔하고, 수정하지 않고 영향을 받는 인스턴스를 보고합니다.
 bhideki/cve-2026-87902
WordPress 코어 경로 순회로 인해 LFI 및 PEAR 기반 RCE로 이어지는 CVE-2026-87902에 대한 Python PoC 및 스캐너로, WAF 우회와 자동화된 익스플로잇을 포함합니다.
 nhakobyan685/cve-2023-25136
OpenSSH 9.1 취약점 대량 스캔 및 익스플로잇
 murrez/cve-2026-92229
Python 3 PoC 스캐너 및 CVE-2026-92229 익스플로잇으로, Forminator WordPress 플러그인 버전 1.57.2 이하에서 발생하는 인증되지 않은 임의 숏코드 실행 취약점입니다.
 4minx/cve-2026-48842
CVE-2026-48842에 대한 Python PoC로, Roundcube의 virtuser_query 플러그인에서 발생하는 인증 전 SQL 인젝션입니다. 시간 기반 차등 분석으로 취약점을 확인하고 DB 계정을 블라인드 리드합니다.
 javuto/nbox-pwnage
페인트레인이 온다!
 davidfortytwo/cve-2023-22518
Confluence의 CVE-2023-22518 취약점 검사기
 rapticore/ore-mal-pkg-inspector
다중 생태계 악성 패키지 탐지 및 공급망 보안 스캐너
 isuruwa/log4j
Log4j RCE(CVE-2021-44228)용 스캐너 및 개념 증명 익스플로잇입니다. 취약한 애플리케이션을 생성하고 netcat 리스너로 익스플로잇을 실행합니다.
 aaravmaloo/revera
npm 패키지용 신용 점수. 패키지를 설치하기 전에 패키지 평판, 유지보수, 보안, 게시자 신뢰도, 생태계 상태를 분석하세요.








