개발 지원
이 프로젝트가 여러분의 작업에 도움이 된다면, 지속적인 유지보수와 새로운 기능 개발을 지원해 주세요.
ETH 기부 지갑
0x11282eE5726B3370c8B480e321b3B2aA13686582

QR 코드를 스캔하거나 위의 지갑 주소를 복사하세요.
BurpWpsScan


웹 애플리케이션 테스트 중에 WordPress 사이트를 탐지하고(수동 탐지 + 능동 검증), WPScan API를 통한 WordPress 코어, 플러그인, 테마 취약점 스캔을 포함한 종합적인 보안 평가를 수행하며, XML-RPC/REST API 노출 여부를 테스트하고, 사용자를 열거하고, 플러그인 버전을 확인하고, AI가 활용할 수 있는 침투 테스트 보고서를 생성하는 Burp Suite 확장 기능입니다.
Burp Suite Community 및 Professional 에디션 모두와 호환됩니다.
스크린샷
메인 인터페이스
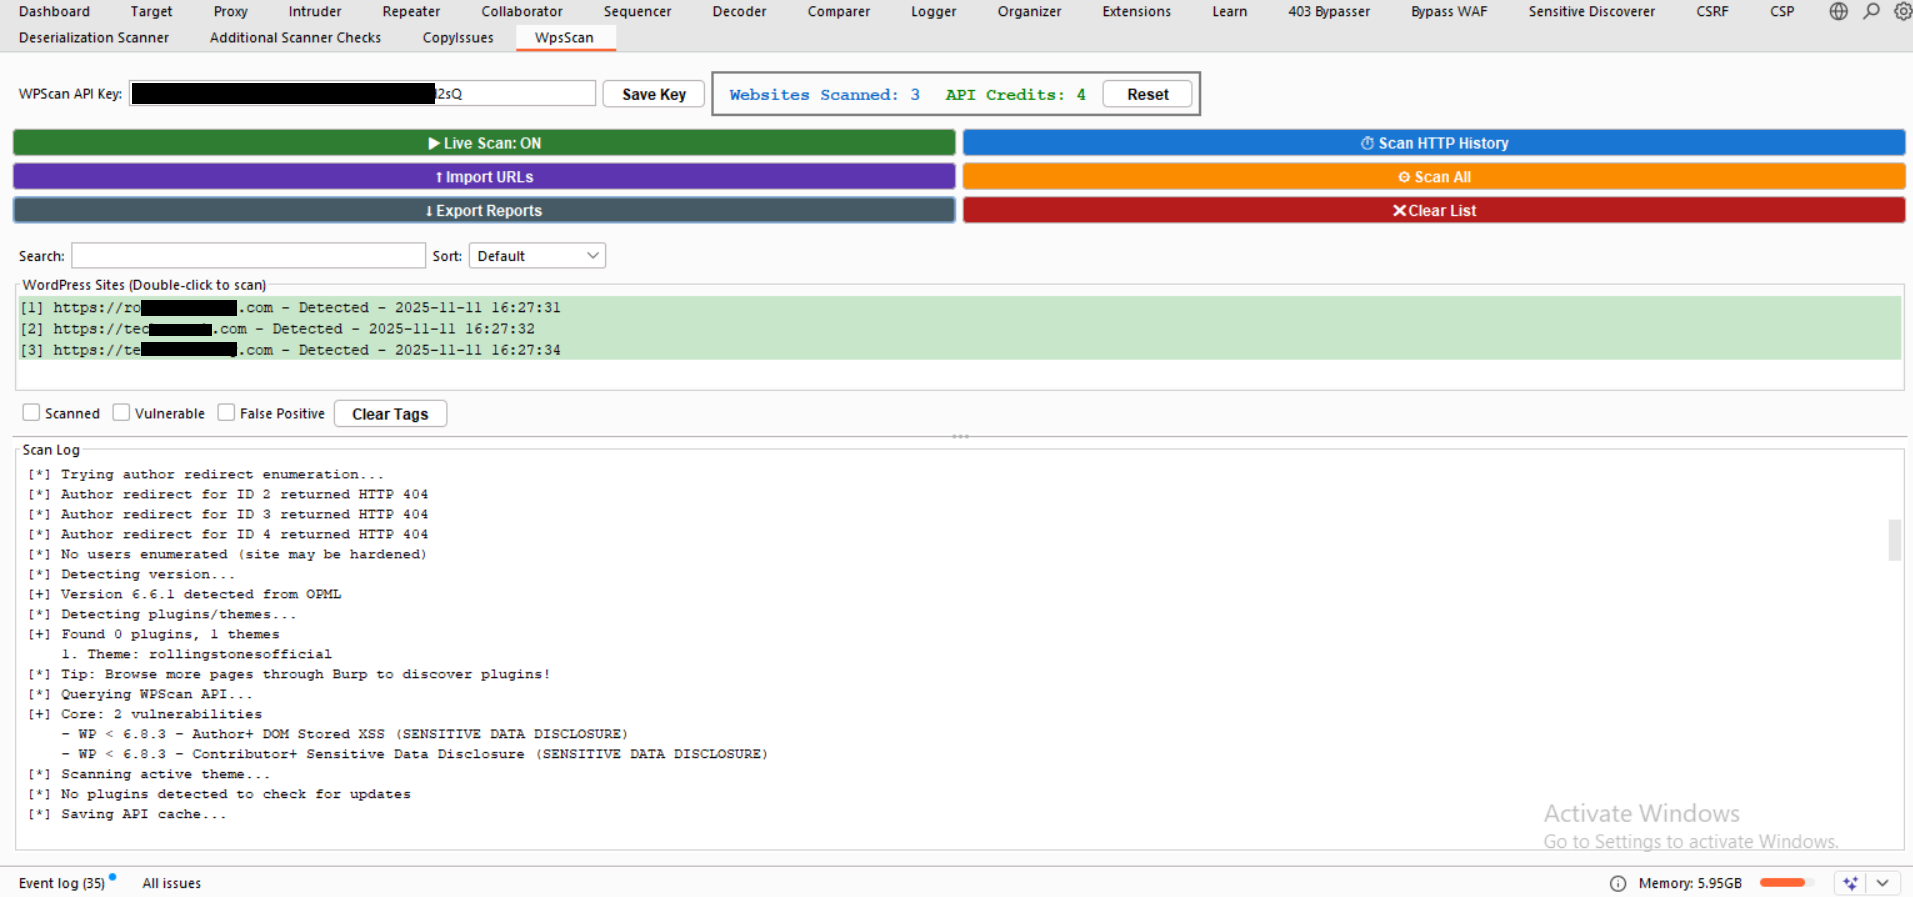
탐지된 WordPress 사이트를 상태 표시기 및 스캔 제어 기능과 함께 보여주는 WpsScan 메인 인터페이스
내보낸 보고서
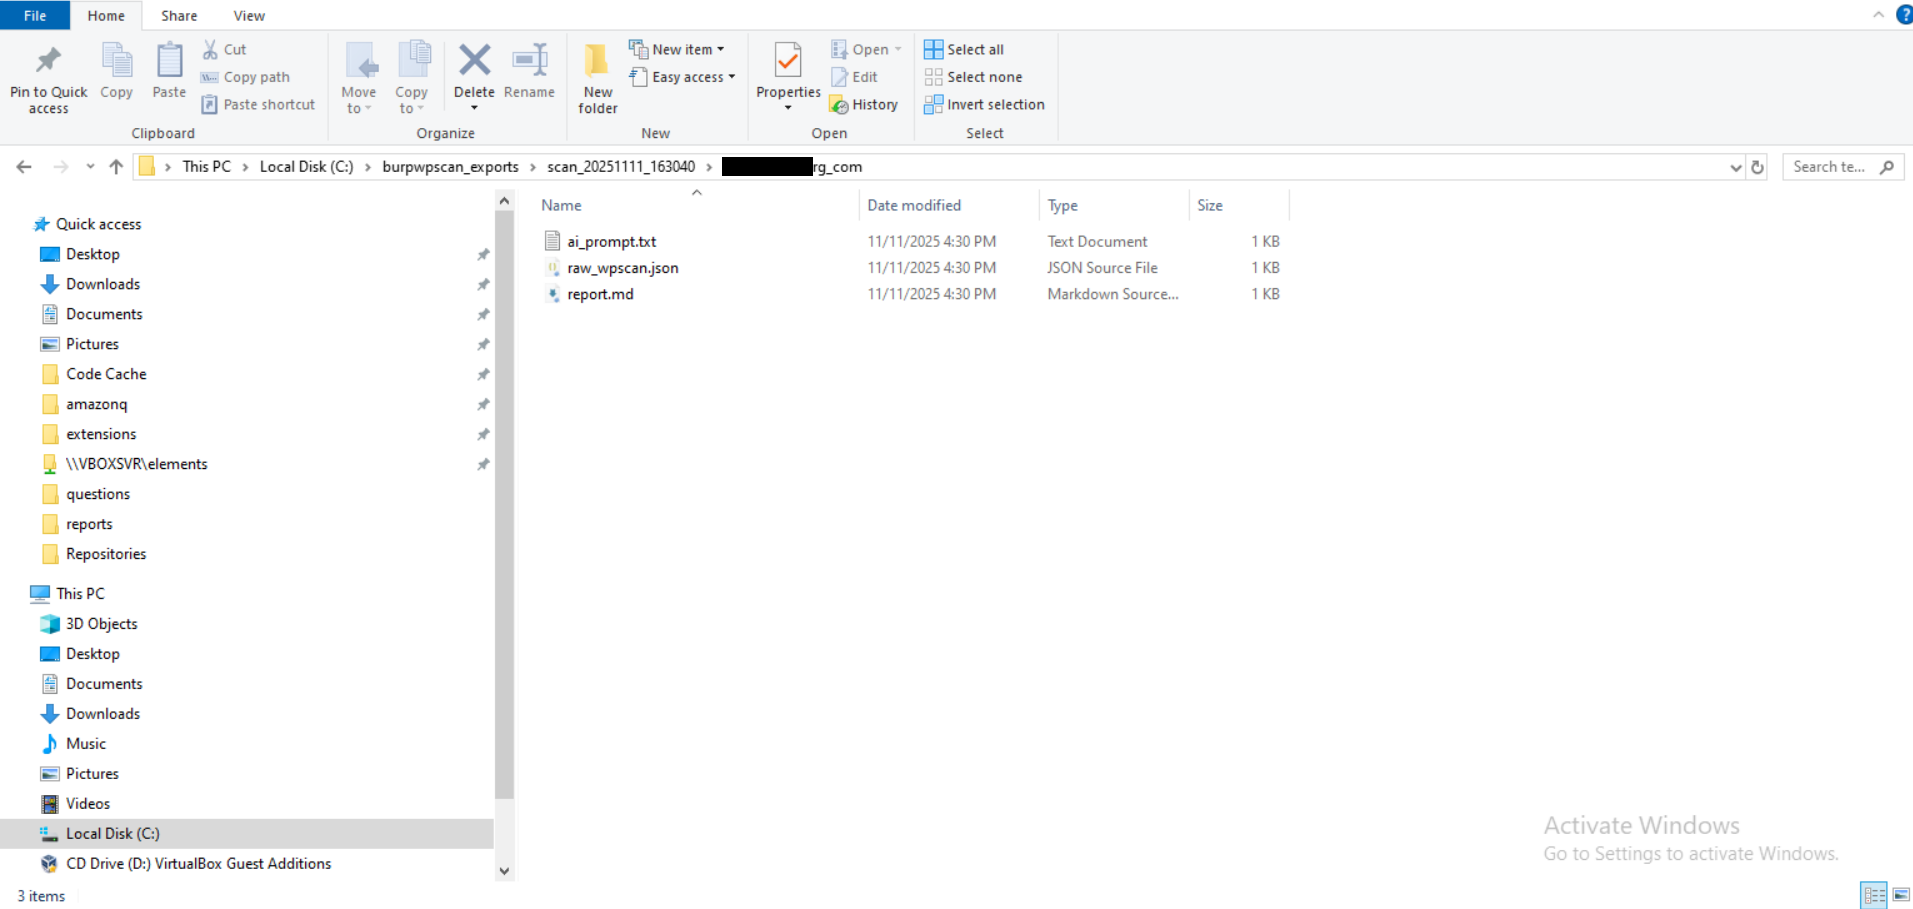
스캔한 각 사이트에 대해 JSON, Markdown, AI 활용 보고서로 구성된 정리된 내보내기 구조
원시 WPScan JSON
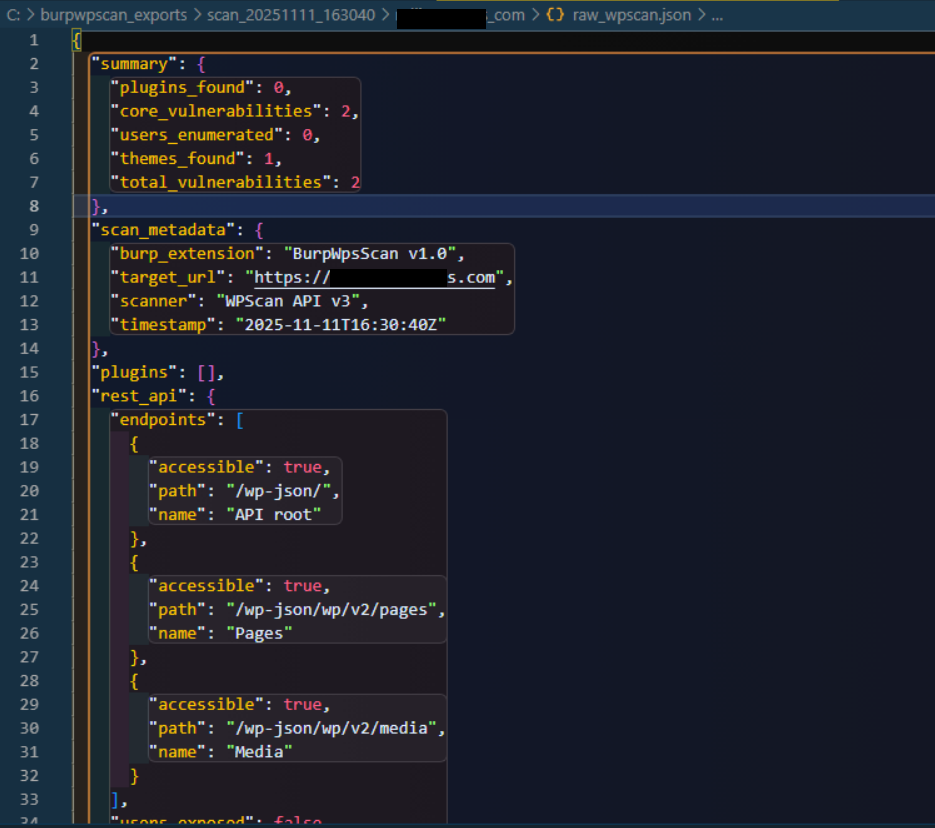
완전한 취약점 데이터와 스캔 메타데이터를 담은 상세 JSON 출력
기능
탐지 및 발견
- 실시간 WordPress 탐지: 실시간 HTTP 트래픽에서 WordPress 사이트를 수동적으로 식별합니다(서브도메인 유지)
- HTTP 기록 스캔: Burp의 HTTP 기록을 스캔하여 과거 트래픽에서 WordPress 사이트를 찾습니다([HTTP HISTORY] 라벨로 표시됨)
- 우클릭 컨텍스트 메뉴: Burp 기록, Repeater 또는 Proxy에서 특정 URL을 우클릭하고 "Scan with WpsScan"을 선택하여 수동으로 스캔합니다
- 대량 URL 가져오기: 여러 URL을 능동적으로 검증하고 가져와 일괄 WordPress 탐지를 수행합니다
- 플러그인/테마 발견: HTTP 응답 및 기록에서 플러그인과 테마를 추출합니다
- 버전 탐지: 여러 소스(메타 태그, 피드, API)에서 WordPress 코어 버전을 식별합니다
- 서브도메인 지원: 모든 진입점이 서브도메인을 포함한 전체 호스트명을 유지합니다(예:
xxx.yyy.io는 xxx.yyy.io로 유지됨)
- 경로 유지: 하위 디렉터리 설치를 위해 URL 경로와 비표준 포트를 유지합니다(예:
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
취약점 스캔
- WPScan API 연동: WPScan 취약점 데이터베이스를 조회합니다:
- WordPress 코어 취약점
- 플러그인 취약점(80개 이상의 고위험 플러그인 + 최대 3개의 기타 플러그인)
- 테마 취약점
- 실시간 취약점 세부 정보: 각 구성 요소가 스캔되는 즉시 취약점 제목과 유형을 표시합니다
- 스마트 플러그인 스캔: 80개 이상의 고위험 플러그인 전체 + 최대 3개의 기타 플러그인을 스캔합니다(API 크레딧 60-80% 절약)
- 24시간 API 캐시: 24시간 이내에 동일한 플러그인/테마를 다시 스캔하지 않습니다(Burp 재시작 후에도 유지됨)
보안 평가
- XML-RPC 보안 테스트:
- XML-RPC 엔드포인트가 활성화되어 있는지 탐지
- pingback.ping 메서드 테스트 (DDoS 증폭 위험)
- system.multicall 메서드 테스트 (무차별 대입 증폭 위험)
- REST API 탐색:
- 접근 가능한 WordPress REST API 엔드포인트(/wp-json/wp/v2/) 열거
- users, posts, pages, media 엔드포인트 테스트
- 사용자 열거 취약점 표시
- 사용자 열거:
- REST API(/wp-json/wp/v2/users)를 통한 사용자 열거 시도
- 실패 시 작성자 리디렉션 방식(?author=N)으로 대체
- 정찰을 위해 사용자 이름과 ID 추출
- 플러그인 업데이트 모니터링: WordPress.org와 대조하여 플러그인의 최신 버전 확인 (API 크레딧 미사용)
- 보안 강화 탐지: 보안 플러그인 및 강화 조치 식별
워크플로 및 관리
- 이중 탐지 모드: 실시간 스캔 + HTTP 기록 스캔이 독립적으로 작동
- 컨텍스트 메뉴 통합: Burp에서 요청을 마우스 오른쪽 버튼으로 클릭하여 수동으로 스캔 목록에 추가
- API 크레딧 카운터: 일일 API 사용량 실시간 추적 (자정에 초기화)
- 상태 추적: 사이트를 Scanned, Vulnerable 또는 False Positive로 태그 지정하며 영구 저장
- 보고서 내보내기: 구조화된 JSON, 서식 지정된 Markdown 및 AI 준비 프롬프트 생성
- 스마트 URL 처리: 모든 진입점(실시간 스캔, HTTP 기록 스캔, 컨텍스트 메뉴)이 전체 호스트 이름과 경로 보존
- 프로토콜 지원: 동일 사이트의 HTTP 및 HTTPS 버전 모두 처리
- 시각적 표시기: [HTTP HISTORY] 및 [IMPORTED] 레이블이 있는 색상 구분 상태
설치
사전 요구 사항
단계
-
이 저장소를 복제하거나 다운로드:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Burp Suite에 확장 로드:
Extensions → Installed로 이동Add 클릭- 확장 유형:
Python
- 파일 선택:
WpsScan.py
Next 클릭
-
API 키 구성:
- Burp Suite의 "WpsScan" 탭으로 이동
- 상단의 텍스트 필드에 WPScan API 키 입력
- "Save Key" 버튼 클릭
- 키는
C:\burpwpscan_exports\wpsscan_config.txt(Windows는 C-Z 드라이브 시도) 또는 /tmp/burpwpscan_exports/wpsscan_config.txt(Linux/Mac)에 저장됨
-
설치 확인:
- Burp Suite에 "WpsScan" 탭이 있는지 확인
Extensions → Output에서 성공 메시지 확인
사용법
실시간 탐지
- "Live Scan: ON" 버튼이 활성화(녹색)되어 있는지 확인
- Burp(Proxy, Repeater, Scanner 등)를 통해 대상 웹사이트 탐색
- 확장이 HTTP 트래픽을 자동으로 모니터링하고 실시간으로 WordPress 사이트 탐지
- 탐지된 사이트가 WpsScan 탭 목록에 표시됨
HTTP 기록 스캔
- "Scan HTTP History" 버튼 클릭
- 확장이 Burp 기록의 모든 과거 HTTP 트래픽을 스캔
- 발견된 WordPress 사이트가 파란색 [HTTP HISTORY] 라벨과 함께 추가됨
- 실시간 스캔에서 이미 존재하는 사이트도 추가 가능
- 이전 세션에서 WordPress 사이트를 찾는 데 유용
HTTP 기록 스캔이 강력한 이유:
- 더 많은 플러그인 발견: 홈페이지는 보통 2-3개의 플러그인만 로드하지만, 여러 페이지(쇼핑, 블로그, 연락처)를 탐색하면 서로 다른 플러그인이 로드됨
- 예시: 홈페이지에는
contact-form-7만 표시될 수 있지만, 쇼핑 페이지는 woocommerce, 결제 페이지는 stripe, 블로그는 yoast-seo를 로드함
- 더 나은 범위: 5-10개 페이지를 탐색한 후 HTTP 기록을 스캔하면 홈페이지에서만 찾은 2-3개 대비 10-20개 이상의 플러그인을 발견할 수 있음
- API 크레딧 절약: 더 많은 플러그인 발견 = 재스캔 없이 더 정확한 취약점 평가
- 모범 사례: Burp Proxy를 통해 대상 사이트를 철저히 탐색한 후 WPScan을 실행하기 전에 "Scan HTTP History" 클릭
- 서브도메인 보존: HTTP 기록 스캔은 전체 호스트명(예:
xxx.yyy.io)을 보존하므로 서브도메인 WordPress 사이트가 올바르게 탐지됨
컨텍스트 메뉴 스캔
- Burp(HTTP 기록, Repeater, Intruder 또는 Proxy)의 요청을 마우스 오른쪽 버튼으로 클릭
- 컨텍스트 메뉴에서 "Scan with WpsScan: [URL]" 선택
- URL이 전체 호스트명과 경로를 보존한 채로 스캔 목록에 추가됨
- 목록에서 새 항목을 선택하고 더블클릭하여 스캔 시작
- 유용한 경우:
- 루트 도메인이 WordPress가 아닐 때 특정 서브도메인 스캔
- 자동 탐지되지 않은 URL 수동 추가
- Repeater에서 개별 엔드포인트 테스트
- 다른 도구를 통해 발견된 사이트 스캔
- 하위 디렉터리에 설치된 WordPress 스캔(예:
example.com/blog)
컨텍스트 메뉴를 사용해야 하는 경우:
- WordPress 사이트가 서브도메인(예:
blog.example.com)에 있고 루트 도메인이 WordPress가 아닐 때
- 사용자 지정 구성으로 인해 자동 탐지가 사이트를 놓쳤을 때
- Burp 기록 전체를 스캔하지 않고 특정 URL만 스캔하고 싶을 때
- WordPress가 하위 디렉터리 경로에 설치되어 있을 때
대량 URL 가져오기
- "Import URLs" 버튼 클릭
- 텍스트 영역에 URL 붙여넣기(한 줄에 하나씩)
- "Import"를 클릭하여 스캔 목록에 추가
- 확장이 가져오기 전에 각 URL이 유효한 WordPress 사이트인지 자동으로 확인
- 확인된 WordPress 사이트만 스캐너에 추가됨
- HTTP 및 HTTPS URL 모두 지원
- 정찰 도구(subfinder, amass 등)에서 대상을 가져오는 데 적합
참고: 확장은 URL을 추가하기 전에 WordPress 시그니처(wp-content, wp-includes 등)를 확인하기 위해 HTTP 요청을 보냅니다. WordPress가 아닌 사이트는 자동으로 필터링됩니다.
수동 스캔
옵션 1 - 더블클릭:
- 목록에서 탐지된 WordPress 사이트를 더블클릭
- 대화상자에서 스캔 확인
- 스캔이 완료될 때까지 대기
옵션 2 - 버튼 인터페이스:
- "Scan All"을 클릭하여 탐지된 모든 사이트 스캔
스캔 출력
확장은 스캔 중 상세한 실시간 피드백을 제공합니다:
보안 테스트:
[+] XML-RPC enabled
    [!] Pingback available (DDoS risk)
    [!] Multicall available (brute force amplification)
[+] REST endpoint accessible: Users
[+] REST endpoint accessible: Posts
핵심 취약점:
[+] Core: 2 vulnerabilities
    - WP < 6.8.3 - Author+ DOM Stored XSS (SENSITIVE DATA DISCLOSURE)
    - WP < 6.8.3 - Contributor+ Sensitive Data Disclosure (SENSITIVE DATA DISCLOSURE)
플러그인 취약점:
[+] Plugin 'searchwp': 1 vulnerabilities
    - SearchWP < 4.2.6 - Subscriber+ Settings Update (NO AUTHORISATION)
[+] Plugin 'wp-parsely': 0 vulnerabilities (clean)
[*] Plugin 'contact-form-7': latest version 5.8.4
테마 취약점:
[+] Theme 'rollingstonesofficial': 0 vulnerabilities (clean)
시각적 표시
- [HTTP HISTORY]: 파란색 레이블은 HTTP 기록 스캔을 통해 사이트가 발견되었음을 나타냅니다
- [IMPORTED]: 보라색 레이블은 대량 URL 가져오기를 통해 사이트가 가져와졌음을 나타냅니다
- 색상으로 구분된 행:
- 노란색: 현재 스캔 중
- 초록색: 스캔 완료
- 빨간색: 스캔 오류
- 흰색/회색 교대: 기본값
사이트 태깅
- 목록에서 사이트를 선택합니다
- 하단의 체크박스를 사용합니다:
- Scanned: 수동으로 검토했음으로 표시
- Vulnerable: 취약점이 확인됨
- False Positive: 실제로 WordPress가 아니거나 관련 없음
- 태그는 Burp를 재시작해도 유지됩니다
보고서 내보내기

 teycir/burpwpsscan







