
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
 hawsec/ginger
Hitachi Vantara의 Pentaho Business Analytics 플랫폼을 위한 보안 평가 도구입니다.
 lfillaz/cve-2024-2997
이 도구는 웹사이트의 잠재적 경로에 대한 포괄적인 목록을 검사하여 취약점을 신속하게 식별하는 데 도움을 주므로 보안 평가에 유용합니다.
 fantaghost/fgscanner
FGscanner는 고급 오픈소스 URL 스캐너입니다.
 watchtowrlabs/watchtowr-vs-barracuda-rce-cve-2026-116606-cve-2026-111560
Barracuda Email Security Gateway의 사전 인증 인증 우회와 연계된 명령 주입(CVE-2026-116606, CVE-2026-111560)을 점검하는 Python 탐지 아티팩트 생성기입니다.
 mindpatch/vulfy
🐺 Vulfy – 빠른 Rust 기반 패키지 버전 스캐너
 0xyur1/cve-2026-41940
cPanel/WHM 인증 우회 (제로데이 취약점)
 zeop-cybersec/apache_normalize_path
CVE-2021-41773 및 CVE-2021-42013 (Apache 2.4.49/2.4.50의 Path Traversal)을 위한 Metasploit-Framework 모듈 (스캐너 및 익스플로잇)
 fracturelabs/go-scan-spring
Spring4Shell(CVE-2022-22965) 취약점 스캐너
 aigptcode/ssh_exploiter_cve-2024-6387
자동 IP 스캐너 및 자동 익스플로잇 기능이 포함된 CVE-2024-6387
 projectdiscovery/tunnelx
TunnelX는 네트워크 트래픽을 라우팅하기 위한 보안 SOCKS5 프록시 서버를 생성하도록 설계된 경량 인그레스 터널링 도구입니다.
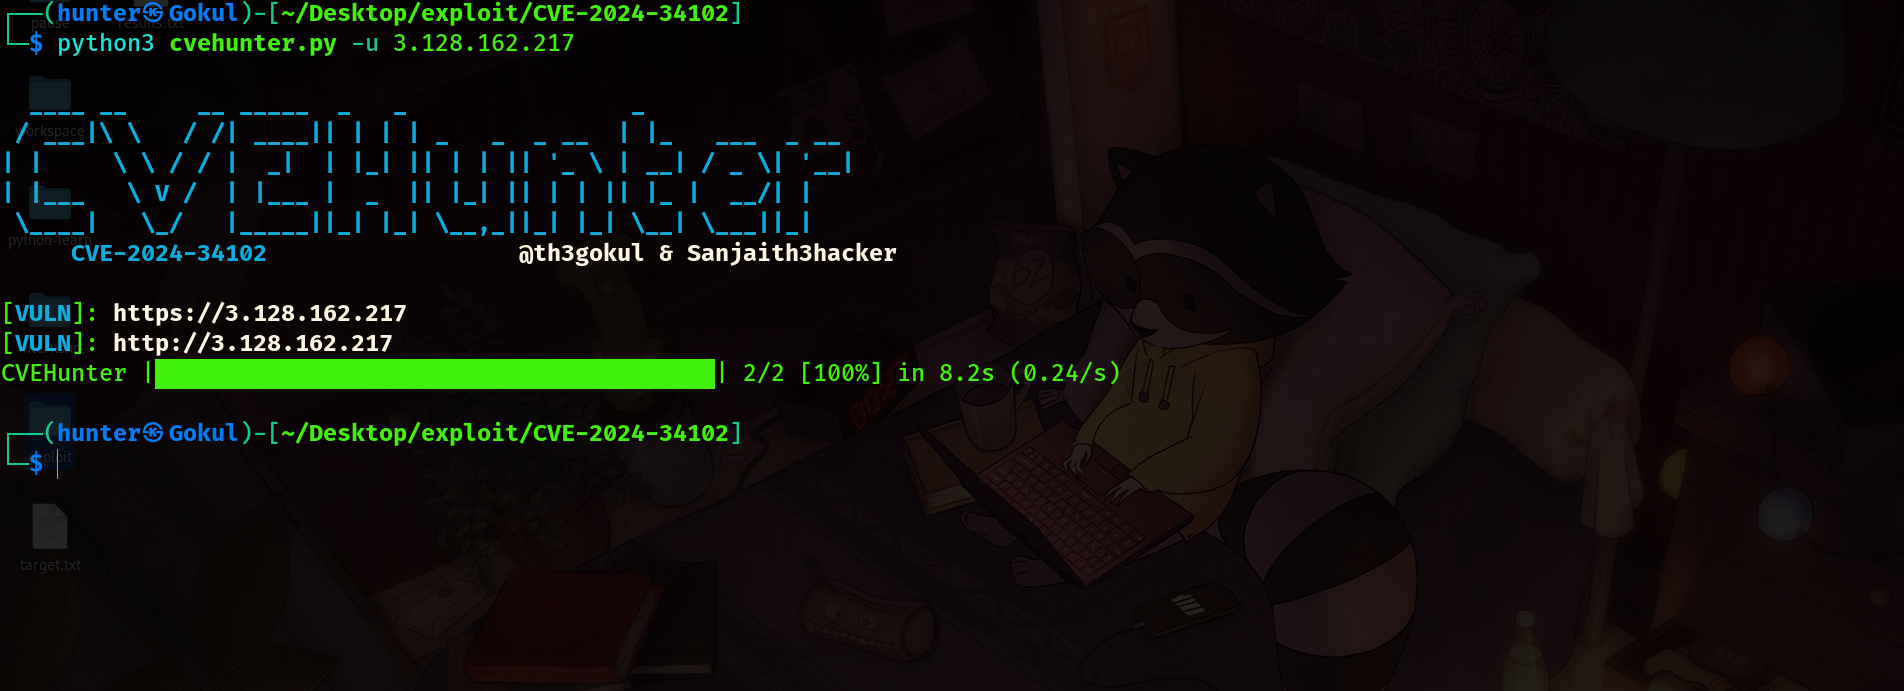 th3gokul/cve-2024-34102
CVE-2024-34102: 인증되지 않은 Magento XXE
 redhuntlabs/confluentpwn
Atlassian confluence 인증되지 않은 ONGL 주입 원격 코드 실행 스캐너 (CVE-2022-26134).
 nsflabs/cve-2020-5902
Python 스캐너로 F5 BIG-IP TMUI의 CVE-2020-5902 RCE 취약점을 탐지합니다. 관리 포트 또는 자체 IP를 통해 인증되지 않은 원격 시스템에서 임의 명령 실행 여부를 테스트합니다.
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324용 Python 기반 스캐너로, 취약한 SAP NetWeaver Visual Composer 인스턴스를 식별하고 활성 악용으로 인한 손상 지표를 감지합니다.
 0xajstrike/emsign-trust-scan
2026년 10월 eMudhra/emSign CA 키 침해 사건을 위한 오프라인 스캐너로, OS 신뢰 저장소, CA 번들, Java cacerts, NSS 및 컨테이너 이미지 전반에서 영향을 받은 인증서를 찾아냅니다.
 saira-h/whalescan
Windows 컨테이너용 취약점 스캐너
 rxerium/cisa-kev
CISA의 Known Exploited Vulnerabilities를 VulnCheck KEV 및 Nuclei 스캐닝 템플릿과 집계·교차 참조하여 커버리지 분석을 수행합니다.








