
 projectdiscovery/tunnelx
TunnelX는 네트워크 트래픽을 라우팅하기 위한 보안 SOCKS5 프록시 서버를 생성하도록 설계된 경량 인그레스 터널링 도구입니다.

TunnelX는 네트워크 트래픽 라우팅을 위한 보안 SOCKS5 프록시 서버를 생성하도록 설계된 경량 인그레스 터널링 도구입니다. TunnelX는 ProjectDiscovery 플랫폼에서 내부 네트워크 스캔을 가능하게 하여 원활하고 격리된 연결을 보장하기 위해 만들어졌습니다.
TunnelX는 ProjectDiscovery API 키를 사용하여 보안 인그레스 터널을 생성하며, SOCKS5 프록시를 통해 격리된 내부 스캔을 가능하게 합니다.
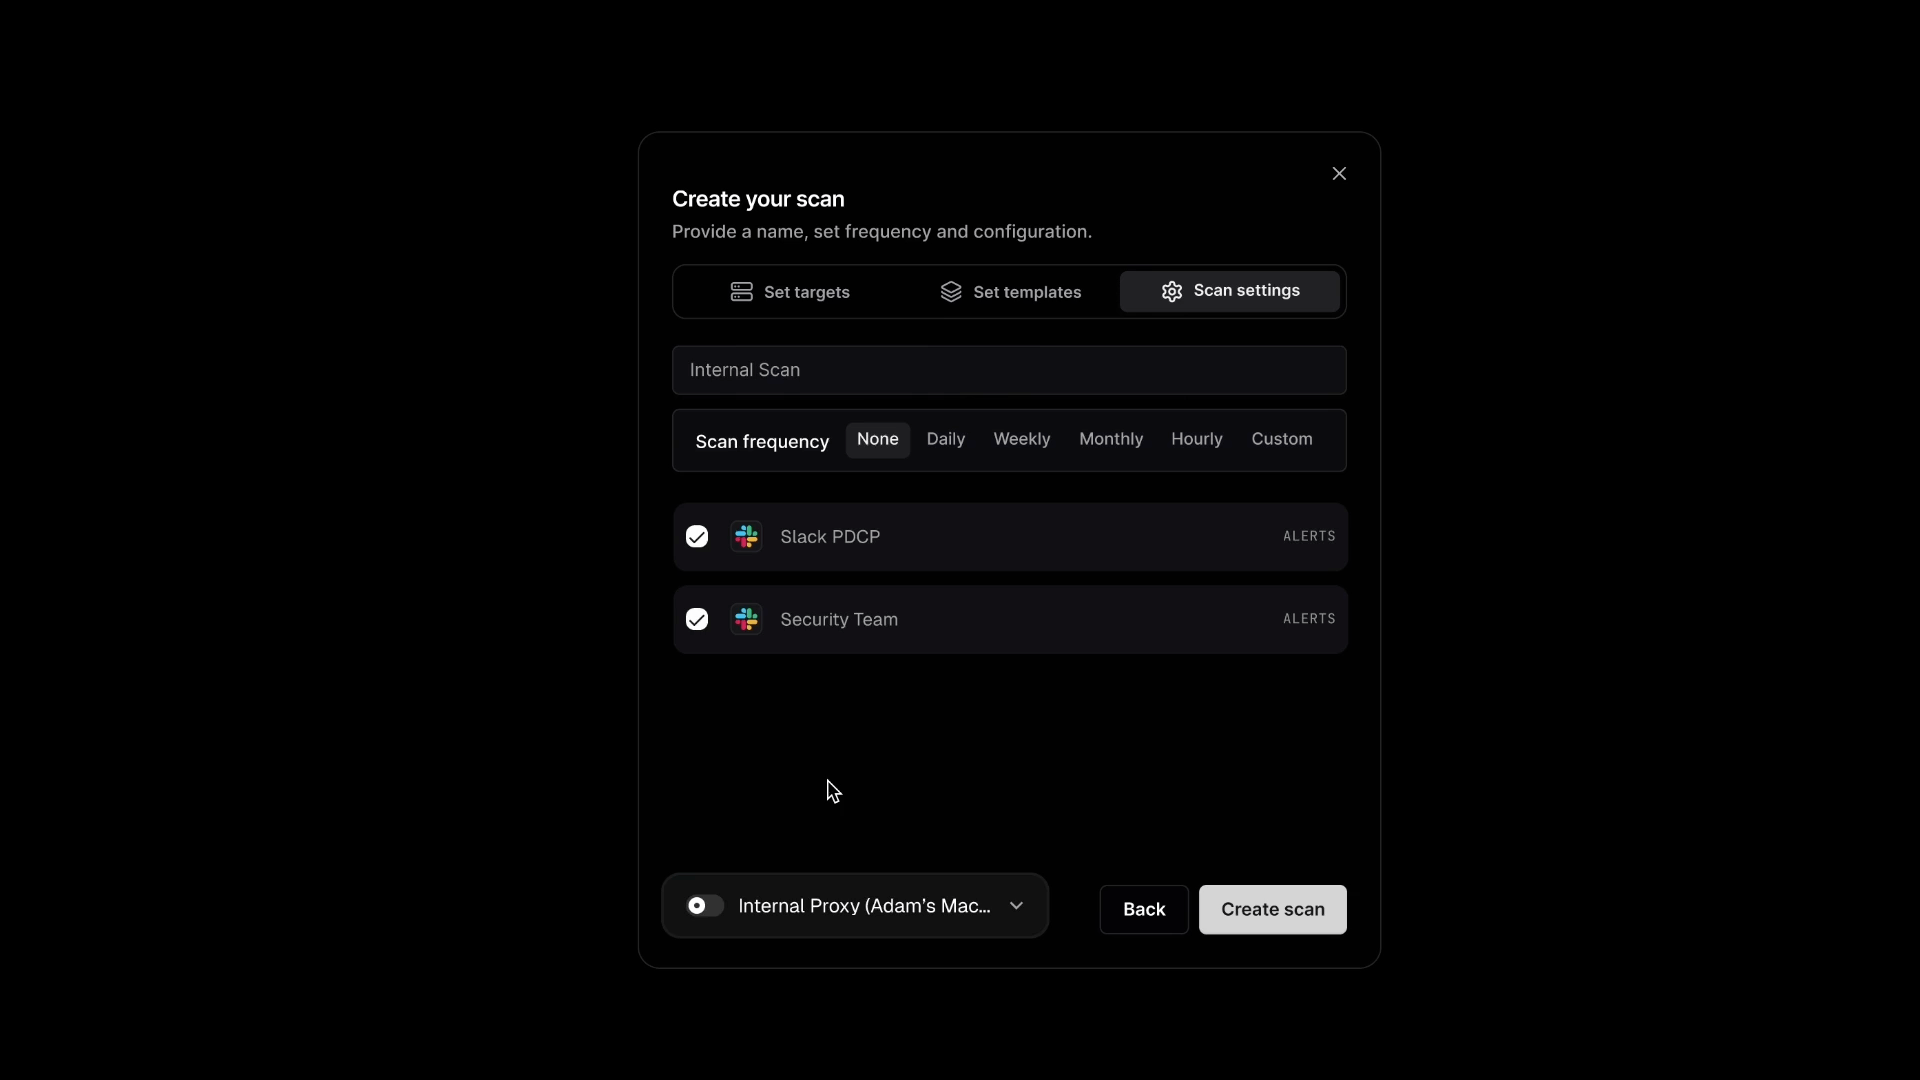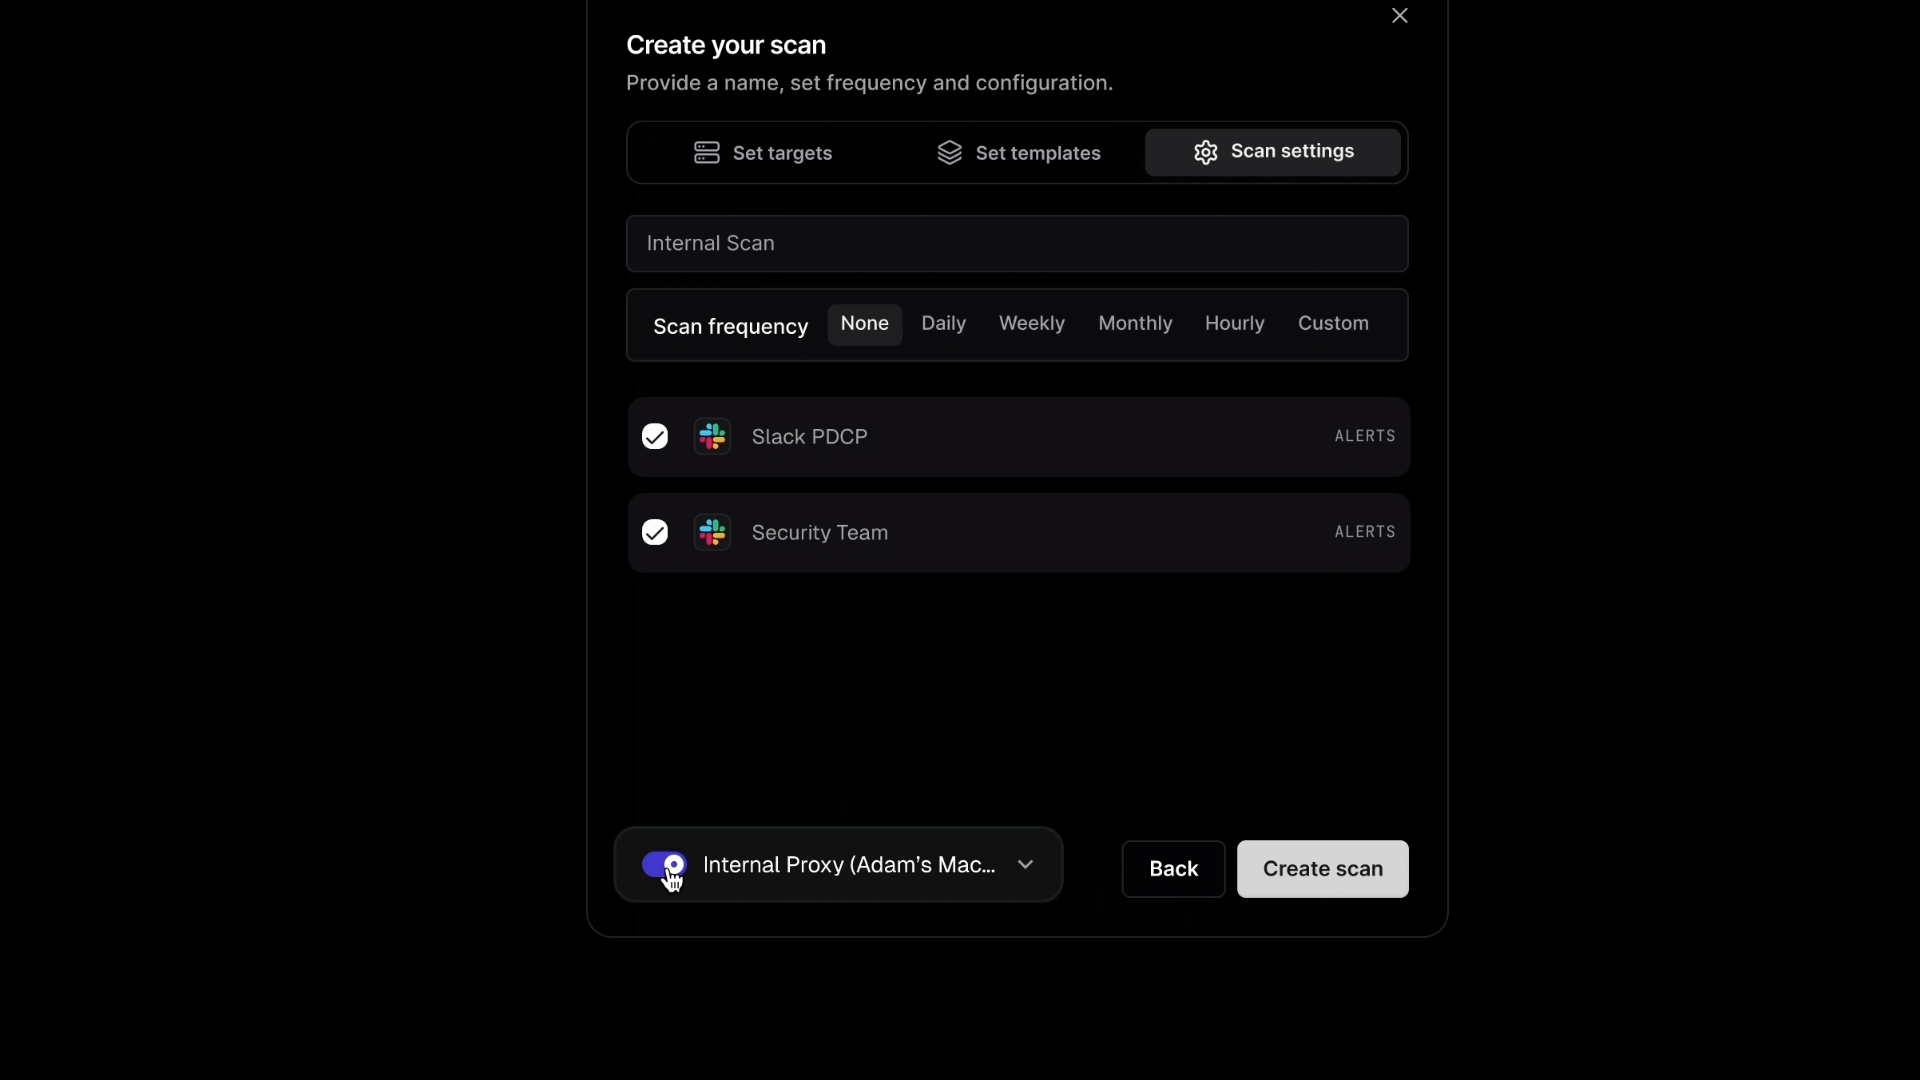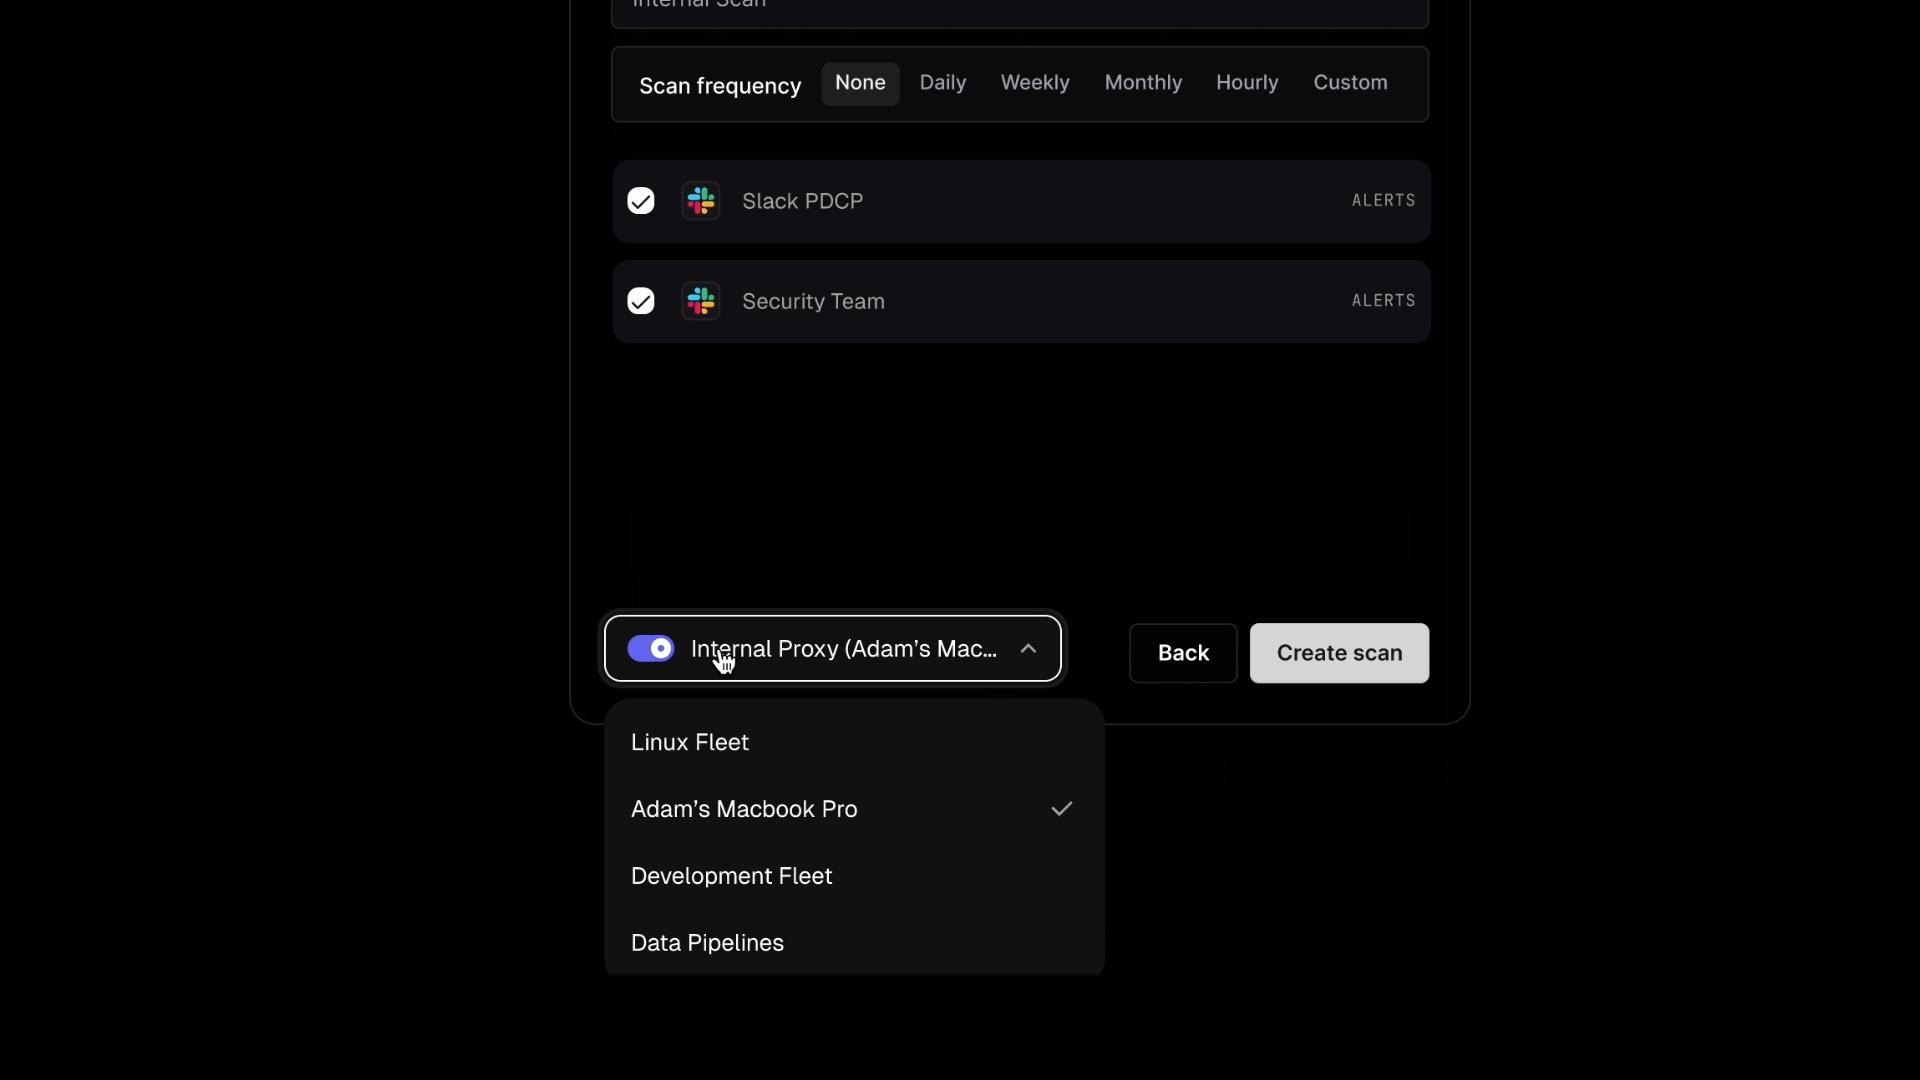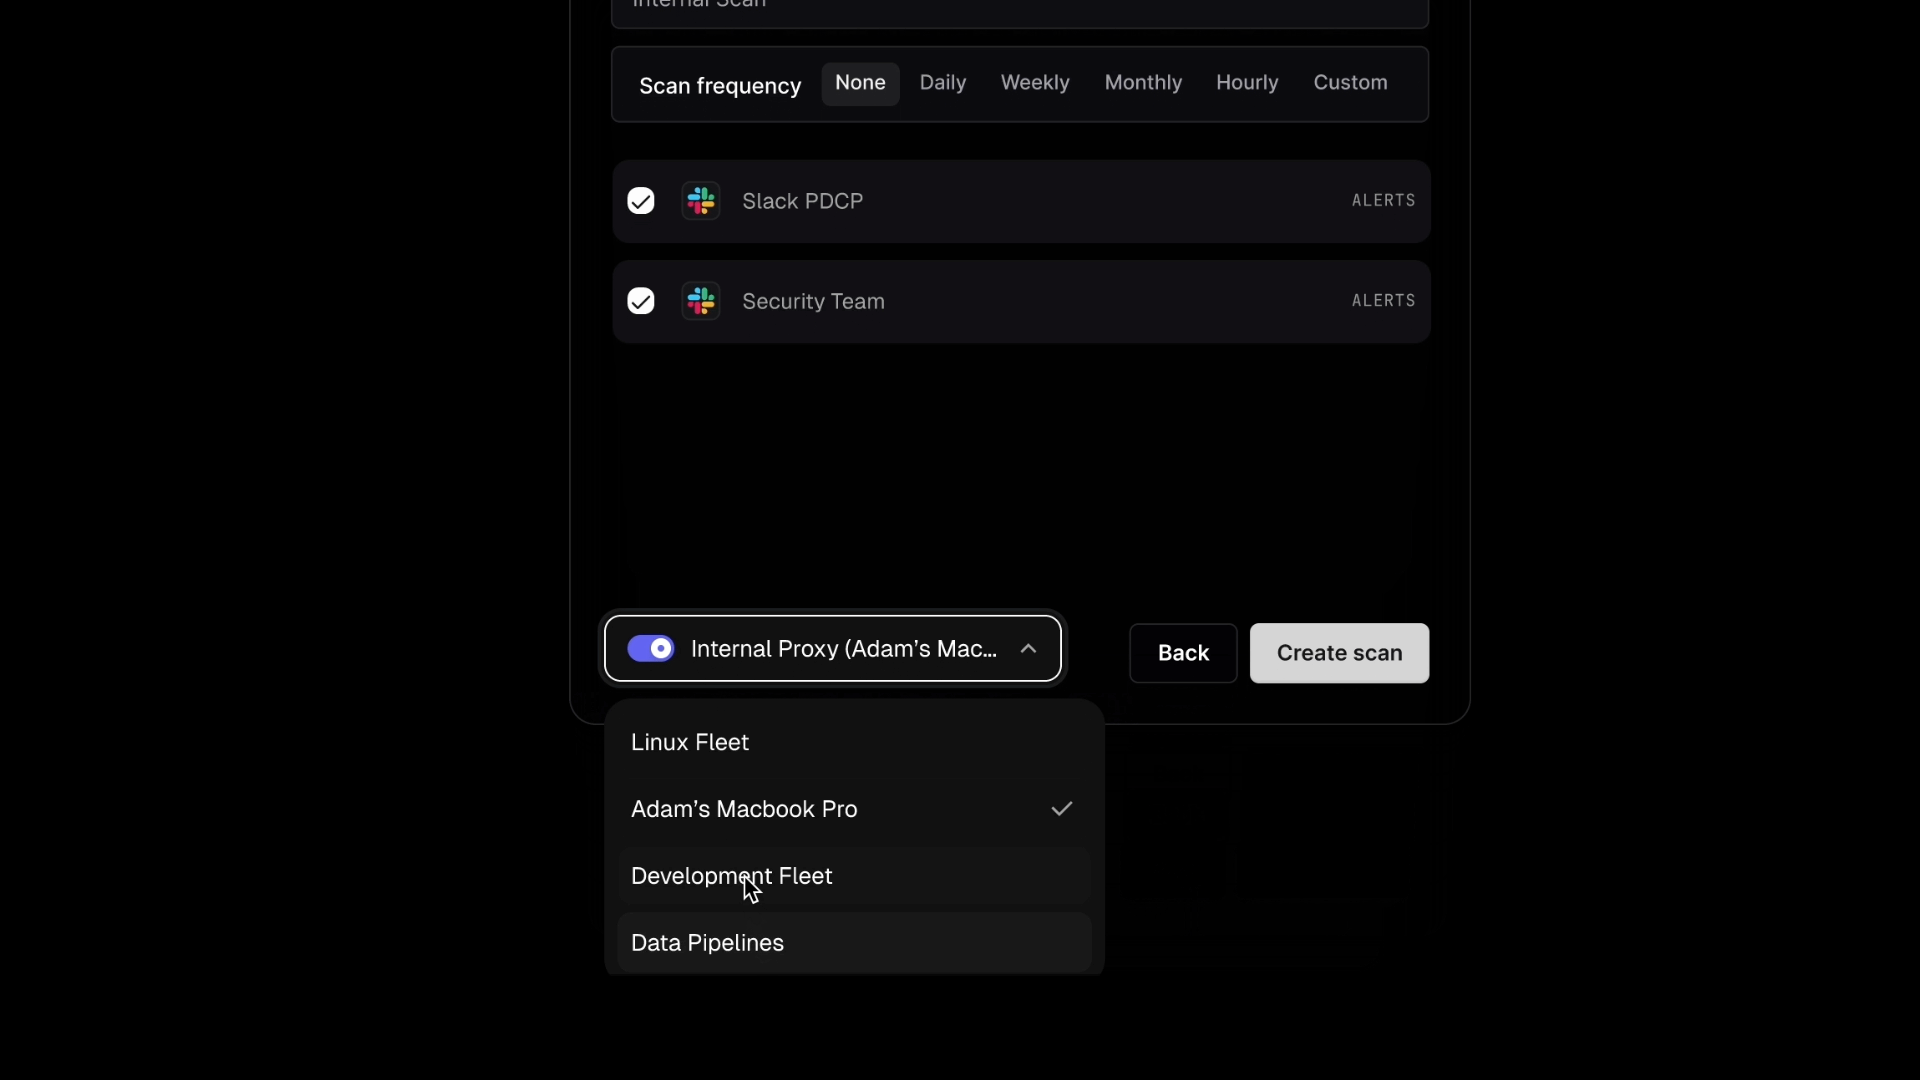
고유한 네트워크 이름을 지정하여 서로 다른 네트워크에서 TunnelX를 실행할 수 있습니다. 이를 통해 여러 네트워크를 독립적으로 스캔할 수 있으며, 각 연결은 ProjectDiscovery Scans 페이지의 네트워크 드롭다운 메뉴에서 선택 가능한 옵션으로 표시됩니다.
Docker 이미지 실행:
docker run --network host -d -e PDCP_API_KEY="your_api_key" projectdiscovery/tunnelx:latest
your_api_key를 ProjectDiscovery API 키로 교체하세요.
또는 로컬에서 빌드하고 실행하세요:
docker build . -t tunnelx
docker run --network host -d -e PDCP_API_KEY="your_api_key" tunnelx
설치 및 실행:
go install github.com/projectdiscovery/tunnelx@latest
export PDCP_API_KEY="your_api_key"
tunnelx
소스에서 직접 실행:
git clone https://github.com/projectdiscovery/tunnelx.git
cd tunnelx
export PDCP_API_KEY="your_api_key"
go run .
systemd 서비스로 실행: TunnelX를 systemd에서 실행하려는 경우:
 sudo cp deployment/systemd/tunnelx.service /etc/systemd/system/tunnelx.service
 sudo systemctl daemon-reload
 sudo systemctl enable tunnelx
 sudo systemctl start tunnelx
 sudo systemctl status tunnelx
연결에 성공한 후, ProjectDiscovery Scans로 이동하여 설정된 연결을 사용해 스캔을 생성하고 관리하세요.
| 플래그 | 설명 |
|---|---|
-auth | ProjectDiscovery API 키 (필수). |
-name | (선택 사항) 사용자 지정 네트워크 이름을 지정합니다. 기본값은 머신의 호스트 이름입니다. |
-allow | (선택 사항) 이 IP/CIDR에 대한 연결만 허용합니다 (파일 또는 쉼표로 구분). |
-deny | (선택 사항) 이 IP/CIDR에 대한 연결을 거부합니다 (파일 또는 쉼표로 구분). |
프록시는 CONNECT 요청만 허용하며, 터널 호스트 자체(루프백)나 클라우드 메타데이터 서비스(169.254.169.254)와 같은 링크 로컬 주소에는 절대 연결하지 않습니다. 사설 네트워크 범위는 계속 접근할 수 있습니다.
예시:
tunnelx -auth <your_api_key> -name <custom_network_name>
출력 예시:
tunnelx -auth <your_api_key>

[INF] Session established. Leave this terminal open to enable continuous discovery and scanning.
[INF] Your network is protected—connection isolated and not exposed to the internet.
[INF] To create a scan, visit: https://cloud.projectdiscovery.io/scans

[HELP] To terminate, press Ctrl+C.
백그라운드에서 실행하기
tunnelx를 백그라운드에서 지속적으로 실행하려면 운영 체제에 따라 다음 지침을 따르세요:
# Linux & MacOS
nohup tunnelx -auth <your_api_key>

# Windows
start /B tunnelx -auth <your_api_key>






