#1

 b1anda0/cve-2020-10148
SolarWinds Orion API 원격 코드 실행 취약점 일괄 탐지 스크립트
 tam-k592/cve-2024-6387
최근 OpenSSH 유지 관리자는 루트 권한으로 인증되지 않은 원격 코드 실행(RCE)으로 이어질 수 있는 심각한 취약점을 수정하기 위한 보안 업데이트를 발표했습니다. CVE-2024-6387로 식별된 이 취약점은 클라이언트 애플리케이션의 연결을 수신하도록 설계된…
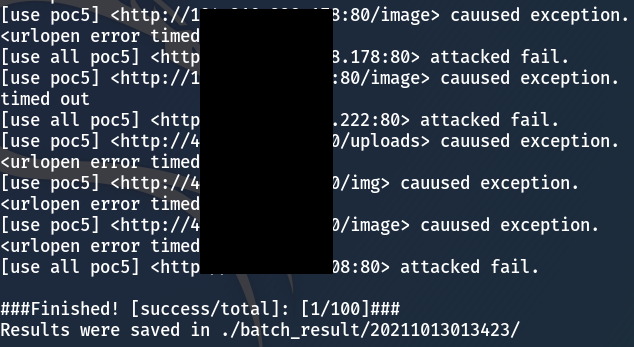 thelsa/apache-httpd-path-traversal-checker
apache httpd 경로 탐색 검사기(CVE-2021-41773 / CVE-2021-42013)
 fatal0/tomcat-cve-2020-1938-check
Go 기반 Apache Tomcat AJP 파일 읽기/포함 취약점(CVE-2020-1938) 스캐너. Ghostcat을 탐지하고 악용하여 임의의 파일을 읽거나 명령을 실행합니다.
 morpheuslord/cloudg
하나의 CLI에서 AWS, Azure, GCP를 매핑, 그래프화 및 감사합니다. 토폴로지 그래프를 구축하고 Prowler/Checkov/Trivy를 실행하며, 발견 사항을 28개 컴플라이언스 프레임워크에 태깅하고 HTML 보고서, RDF 온톨로지, RAG 청크 및…
 nanitor/log4fix
log4j log4shell 취약점(CVE-2021-44228) 탐지 및 수정
 h0ffayyy/cve-2019-15043
Grafana 서버에서 CVE-2019-15043을 점검하는 PoC 스캐너로, 버전을 검증하고 인증되지 않은 snapshot API 접근을 테스트합니다.
 gibran-abdillah/cve-2023-23752
취약한 Joomla 인스턴스에서 구성 데이터를 추출하는 CVE-2023-23752용 대량 취약점 스캐너.
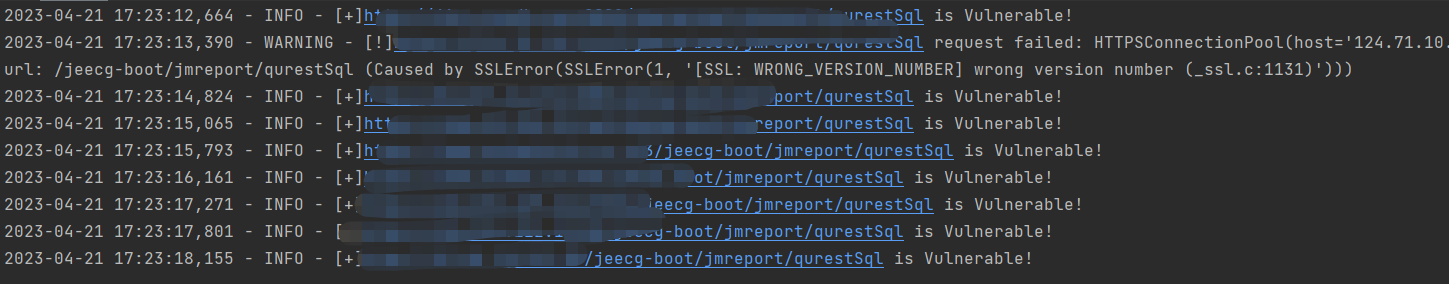 padbergpete47/cve-2023-1454
CVE-2023-1454,Jeecg-Boot 프론트엔드 SQL 인젝션,CVE-2023-1454 일괄 탐지
 calfcrusher/path-traversal-rce-apache-2.4.49-2.4.50-exploit
Apache 2.4.49-2.4.50 경로 탐색 및 RCE(CVE-2021-41773, CVE-2021-42013)를 위한 익스플로잇 도구. URL 목록을 스캔하며, CGI 및 비-CGI 환경에서 작동하고 익스플로잇을 자동화합니다.

 components/dependency-scanning
CycloneDX SBOM과 의존성 스캔 보고서를 생성하여 GitLab CI/CD 파이프라인 내에서 프로젝트 의존성, 라이선스 및 취약점을 식별합니다.
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
이 저장소는 WordPress 웹사이트에서 CVE-2022-3590 취약점을 확인하는 Python 스크립트를 포함하고 있습니다. 이 취약점은 WordPress pingback 기능에서 인증되지 않은 블라인드 서버사이드 요청 위조(SSRF)를 악용합니다.
 revoltsecurities/cve-2023-22527
CVE-2023-22527을 대상으로 하는 익스플로잇 도구로, Confluence 서버를 겨냥하여 원격 코드 실행을 가능하게 하며, 다중 대상, 동시성, 프록시 통합을 지원합니다.
 c0brabaghdad1/cve-2020-14179
CVE-2020-14179 (Jira 정보 노출)를 위한 Perl 기반 스캐너입니다. 단일 URL 또는 목록에서 취약점을 스캔하여 보안 평가 및 침투 테스트를 지원합니다.
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
Log4J RCE CVE-2021-44228 취약점을 발견하고 퍼징하기 위한 오픈 탐지 및 스캐닝 도구
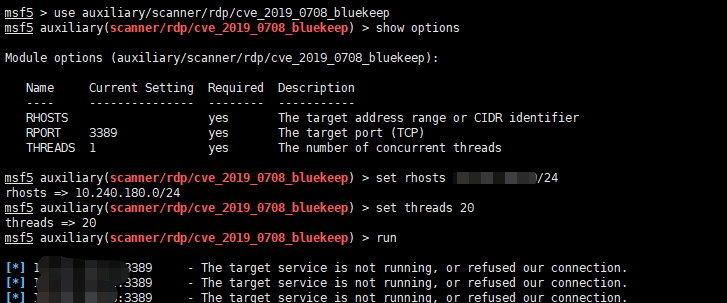 pa55w0rd/cve-2019-0708
CVE-2019-0708 일괄 탐지
 3a7/cve-2025-53770
CVE-2025-53770 대량 스캐너