 th3gokul/cve-2024-34102
CVE-2024-34102: 인증되지 않은 Magento XXE

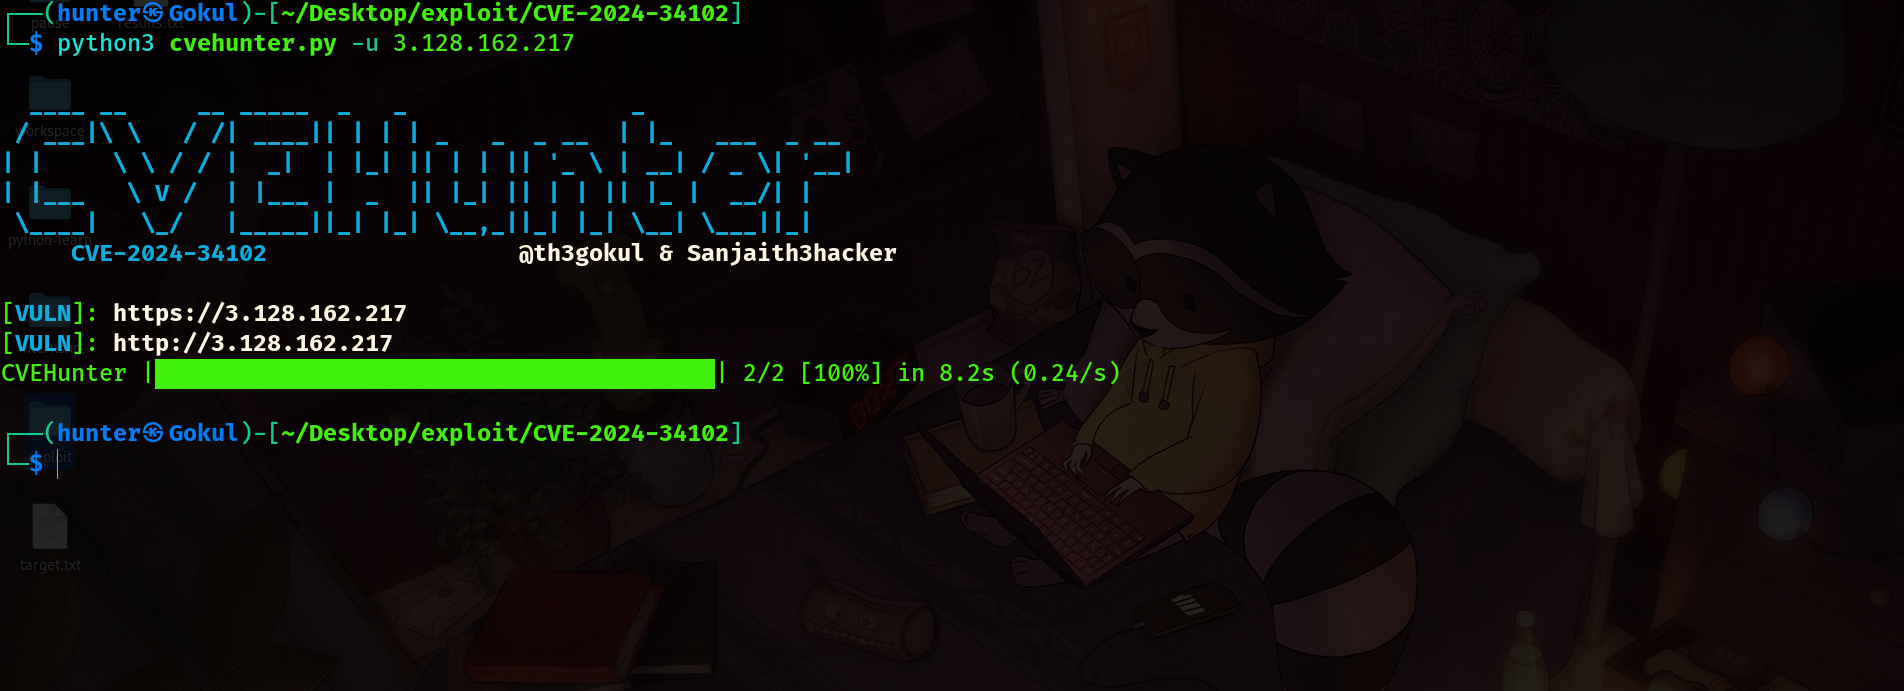
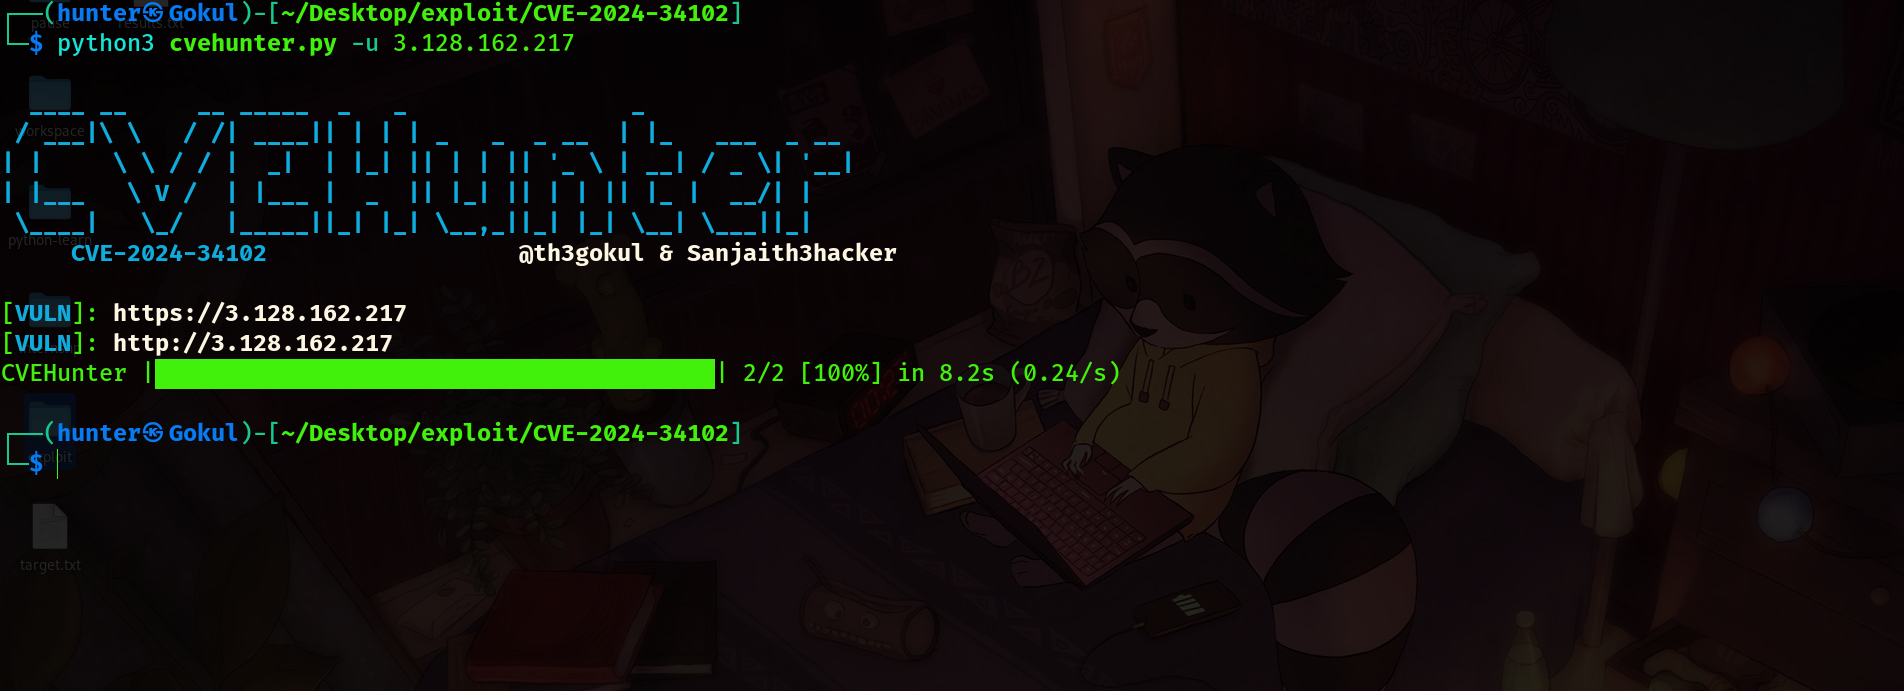
CVEHunter 도구는 비동기 성능을 갖춘 CVE-2024-34102 취약점 탐지 및 익스플로잇 도구입니다.
git clone https://github.com/th3gokul/CVE-2024-34102.git
cd CVE-2024-34102
pip install -r requirements.txt
python3 cvehunter.py --help
python3 cvehunter.py -h

  ____ __     __ _____  _   _                _
 / ___|\ \   / /| ____|| | | | _   _  _ __  | |_   ___  _ __
| |     \ \ / / |  _|  | |_| || | | || '_ \ | __| / _ \| '__|
| |___   \ V /  | |___ |  _  || |_| || | | || |_ |  __/| |
 \____|   \_/   |_____||_| |_| \__,_||_| |_| \__| \___||_|
     CVE-2024-34102                  @th3gokul & Sanjaith3hacker

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-34102

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Specify a URL or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of URLs for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: Proxy URL to send request via your proxy
  -v, --verbose         [INF]: Increases verbosity of output in console
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target]
CVEHunter 도구는 CVE-2024-34102용 익스플로잇 도구이며, 도구의 개발자는 다음과 같습니다.
그리고 우리는 bebik과 그의 SSRF 도구에 특별히 감사드립니다. 그 도구는 우리의 연구와 익스플로잇에 도움을 주었으며
CVE-2024-34102를 익스플로잇하는 동안 콜백과 핑을 확인하고 정확한 결과를 찾는 데 사용되었습니다. 오픈 소스 커뮤니티에 대한 그의 훌륭한 기여에 감사드립니다.
이 도구 ⚒️는 교육 📖 및 윤리적 목적으로만 사용해야 하며, 개발자는 불법적인 익스플로잇에 대해 책임을 지지 않습니다.






