
 #1

 jeromeyoung/log4j2burpscanner
CVE-2021-44228, log4j2 burp 플러그인 Java 버전, dnslog는 dnslog.cn이 아닌 도메인을 선택했습니다
 sinkmanu/cookiescanner
여러 사이트에서 쿠키 플래그를 확인하는 도구
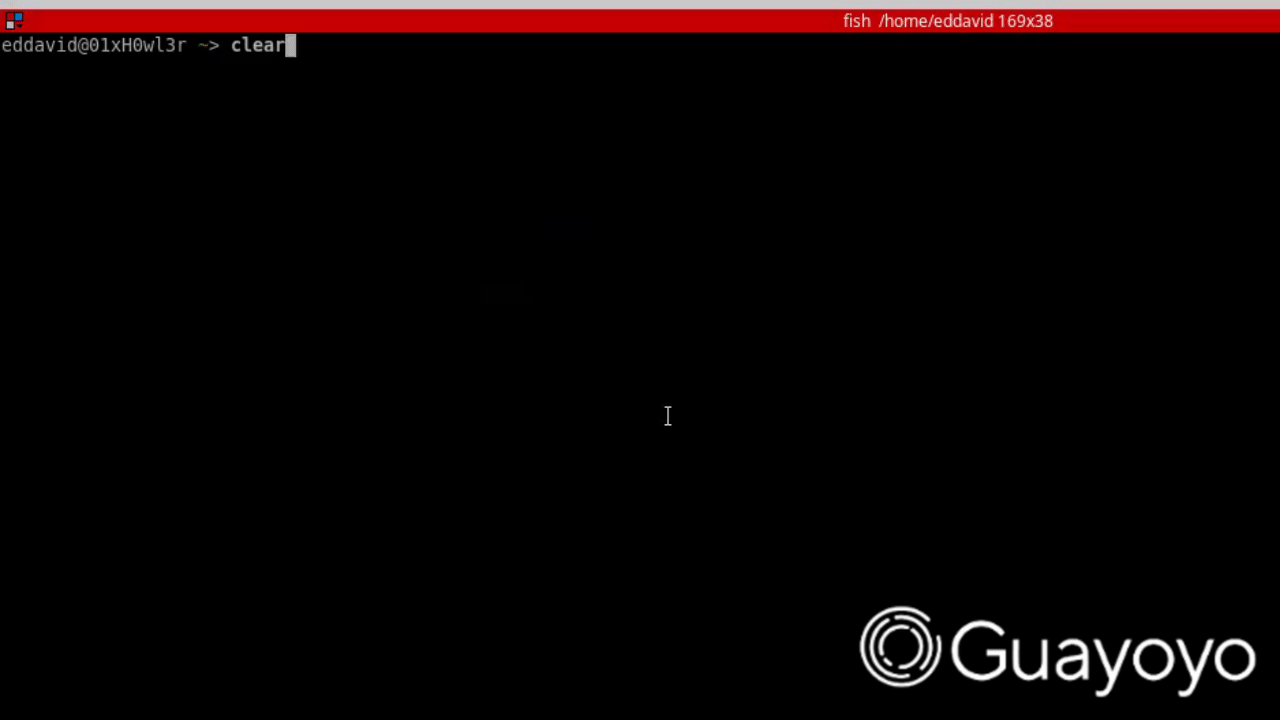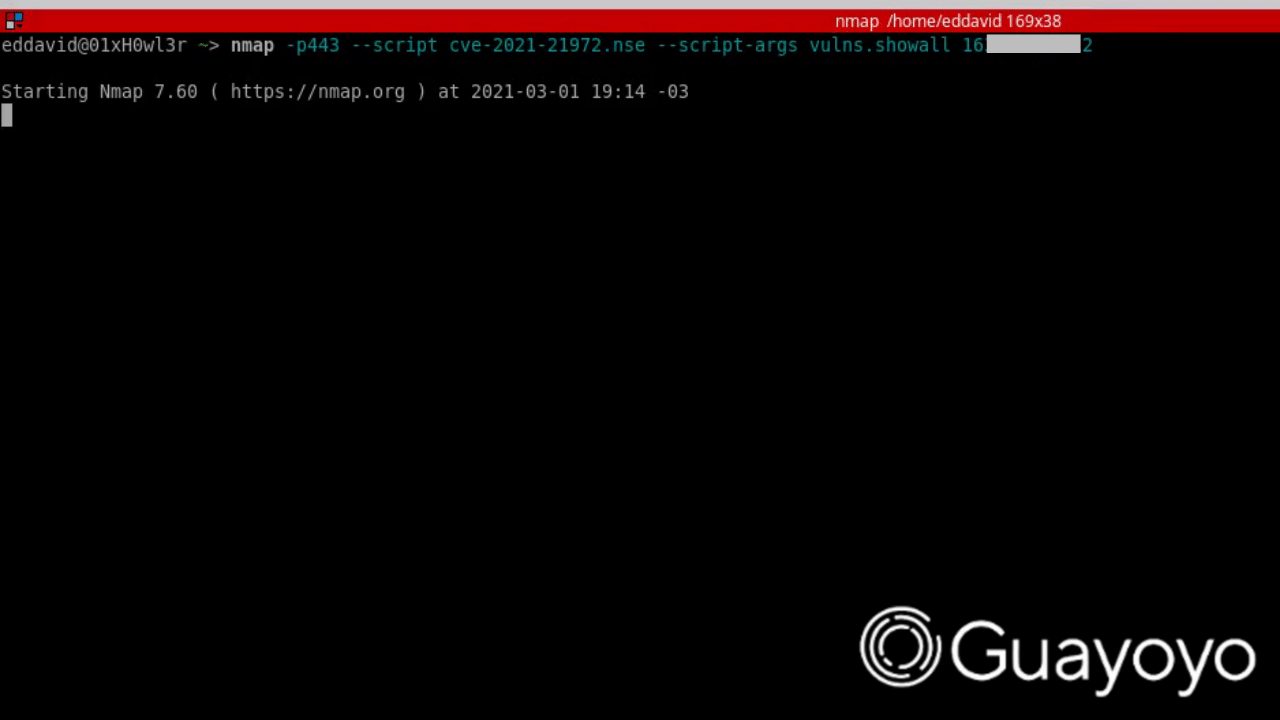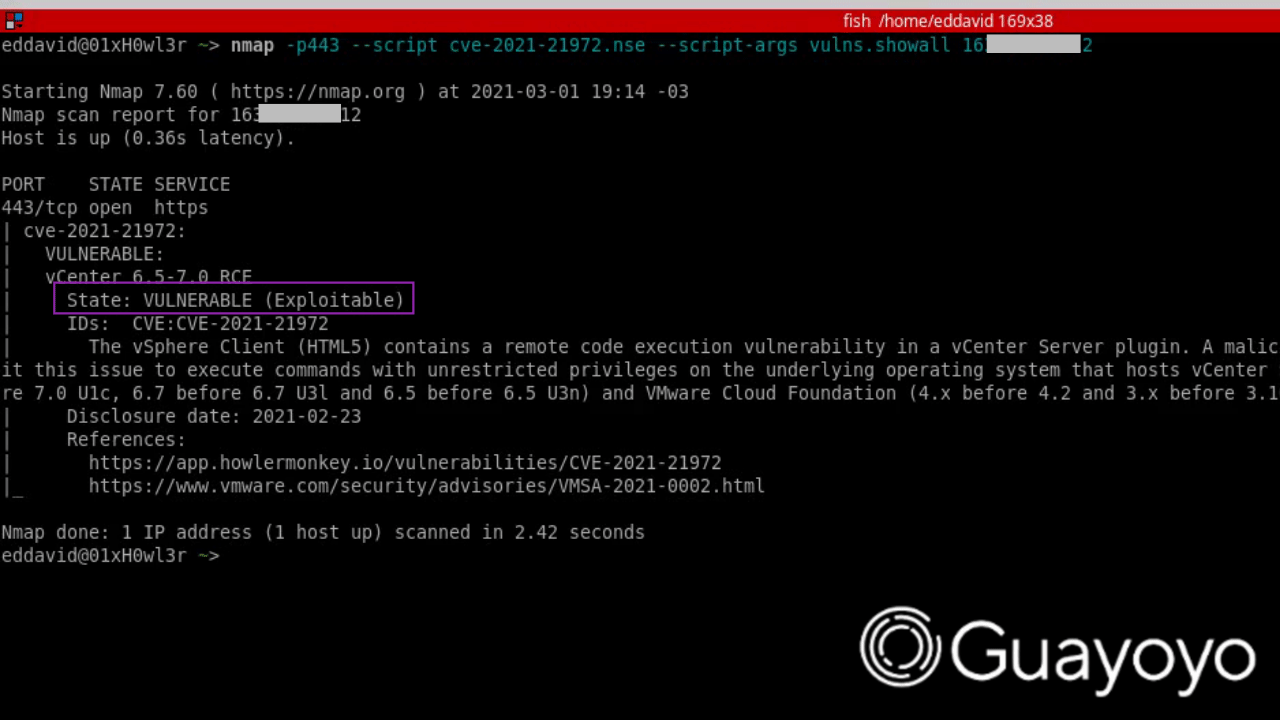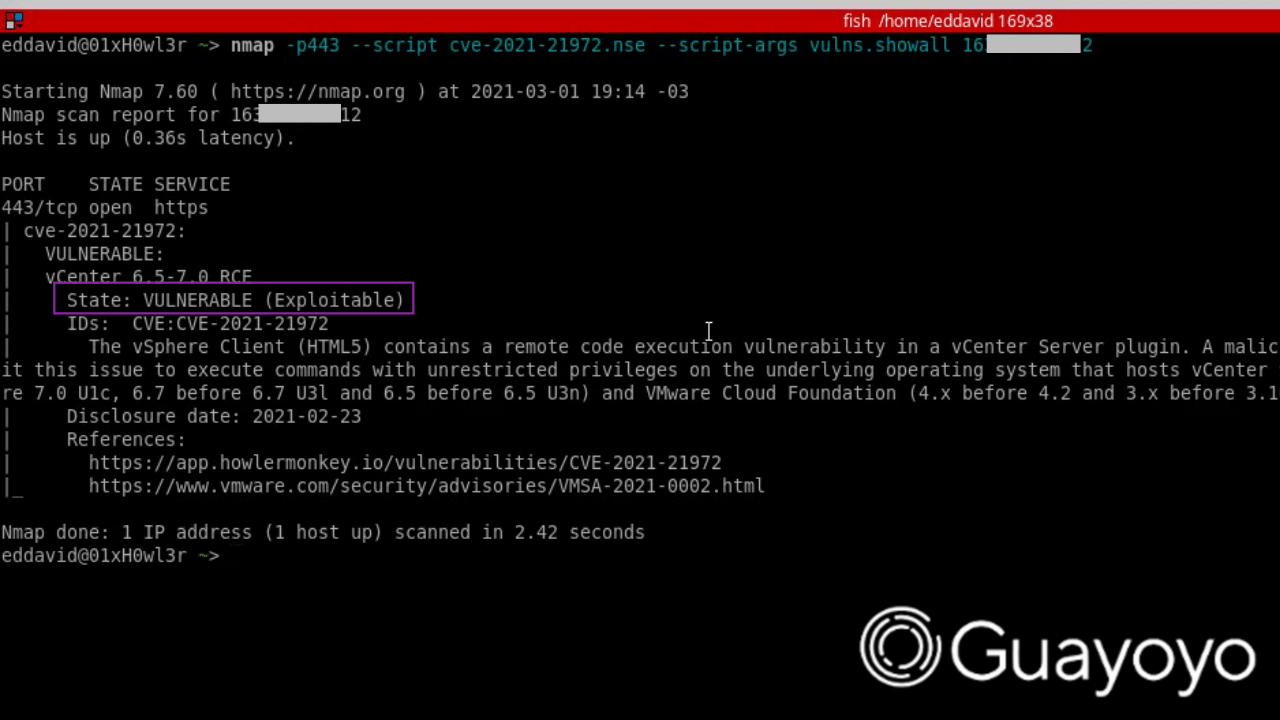 guayoyocyber/cve-2021-21972
CVE-2021-21972 취약점 확인용 Nmap 스크립트
 iriscouch/audit_couchdb
CouchDB 서버에서 크고 작은 보안 문제를 탐지합니다.
 yslxotwod/wifisting
GTK4 무선 보안 툴킷으로, Wi-Fi, Bluetooth, RF, Zigbee, NFC 및 라우터 측 공격을 위한 57개의 독립 실행형 셸 모듈과 MITM, 정찰, 캡처 분석 및 킬체인 자동화를 제공합니다.
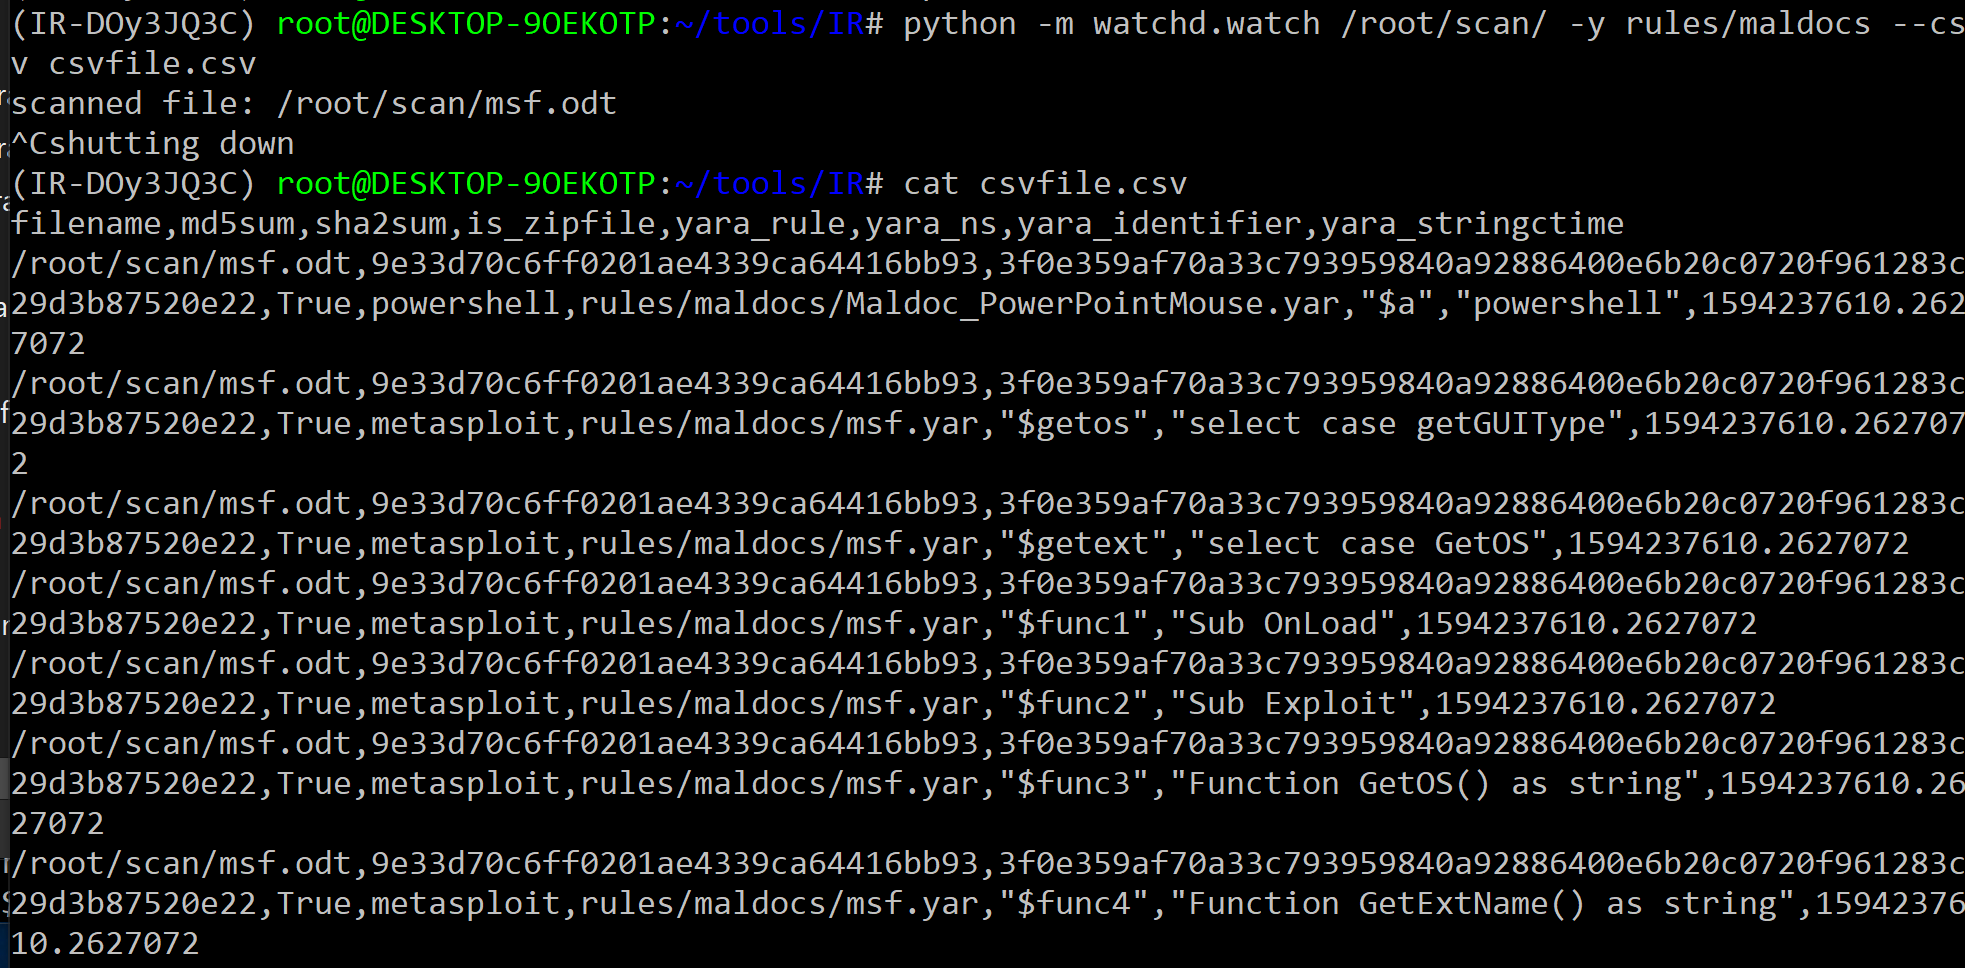 oxiqa/irfuzz
YARA 기반 파일 스캐너로, 디렉터리를 모니터링하고 문서 아카이브에서 악성코드를 탐지하며 SIEM 통합을 위해 CSV 결과를 출력합니다.
 off-by-1-labs/flawed
임베디드 결함이 있는 Fix-Like 아티팩트
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 및 CVE-2025-61884 탐지
 ayushpriya10/imdshift
AWS 워크로드의 IMDSv1에서 IMDSv2로의 마이그레이션을 자동화하여 SSRF 공격을 완화합니다. EC2, ECS, EKS, Lightsail 등에서 IMDSv1 사용을 탐지하며, 홉 제한 업데이트 및 SCP 권장 사항을 제공합니다.
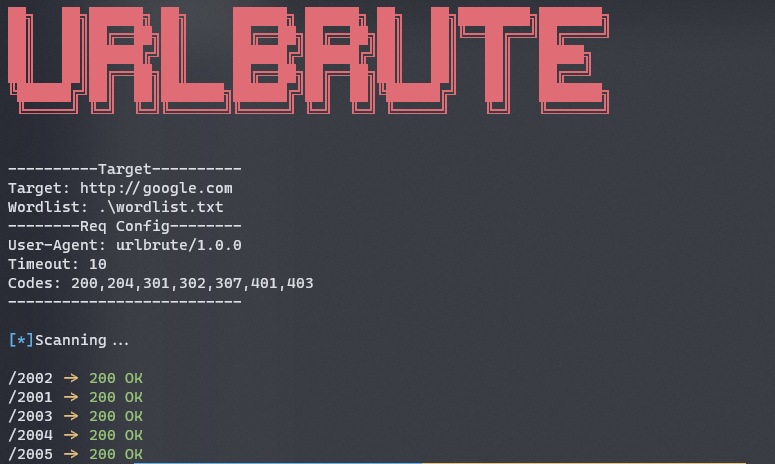 reddyyz/urlbrute
GoLang으로 개발된 디렉토리/서브도메인 스캐너.
 owasp/vulnreach
런타임 인식 SCA — 설치된 것뿐만 아니라 실제로 도달 가능한 CVE를 증명합니다.
 noptrix/nullscan
모듈식 프레임워크로, 보안 테스트를 연결하고 자동화하도록 설계되었습니다.
 manhnho/shellsum
방어 도구 - 로컬 디렉토리에서 md5sum을 통해 웹쉘을 탐지합니다
 nccgroup/amfdser-ngng
역직렬화된 AMF 객체를 가져와 Xtream 라이브러리를 사용하여 XML로 인코딩하는 Burp Extender 플러그인입니다.
 incogbyte/laravel-phpunit-rce-masscaner
IP 범위 및 호스트 이름 목록 스캔을 지원하는 Laravel phpunit RCE(CVE-2017-9841) 대규모 스캐너로, 여러 대상에 걸친 표적 취약점 탐지를 지원합니다.
 owasp/sapkiln
OWASP SAPKiln은 SAP 시스템을 효과적으로 보호하고 감사(auditing)할 수 있도록 설계된 GUI(그래픽 사용자 인터페이스) 도구입니다.
 tangxiaofeng7/cve-2022-22965-spring-core-rce
CVE-2022-22965 일괄 무손상 탐지









