
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 abdulahadthecyber-pixel/aidor
Bash 기반 자동화된 IDOR 취약점 스캐너로, 숫자 매개변수를 열거하고 HTTP 상태 코드를 분석하여 안전하지 않은 직접 객체 참조를 탐지하며, 승인된 침투 테스트용입니다.
 bigb0x/cve-2024-6387
OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 및 기타 취약점을 위한 대량 스캐닝 도구
 hynekpetrak/detect_bluekeep.py
bluekeep 취약점(CVE-2019-0708)을 탐지하는 Python 스크립트 (TLS/SSL 및 x509 지원)
 cyberark/pwnkit-hunter
PwnKit-Hunter는 시스템이 CVE-2021-4043, 일명 PwnKit에 취약한지 확인하는 데 도움을 줍니다.
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 힙 메모리 누수 스캐너 | OP_COMPRESSED zlib 취약점 | 버그 바운티 & 레드팀 도구
 mathiasreker/blmvuln
PrestaShop 웹사이트의 주요 보안 취약점 - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
CVE-2019-11932용 익스플로잇: 악성 GIF 파일을 통해 WhatsApp에서 원격 코드 실행(RCE) 취약점을 악용합니다. 개념 증명(PoC) 코드와 기술적 세부 정보를 포함합니다.
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 대량 취약점 검사기
 0xcyberstan/cve-2026-42533-config-scanner
Static config scanner that flags nginx configs vulnerable to the complex_value two-pass capture-clobbering bug (regex map + regex capture → heap…
 0dteam/cve-2024-22024
Ivanti Connect Secure에서 CVE-2024-22024 취약점을 확인하세요
 robert-auger/safer-dependencies
AI 코딩 어시스턴트를 위한 자동화된 의존성 보안 계층으로, npm, PyPI, RubyGems, Maven, Go 및 Rust 생태계 전반에서 패키지의 CVE, 타이포스쿼트, 유기, 버전 수명 문제 및 해시 무결성을 감사합니다.
 cspf-founder/red-clippy
오픈소스 침투 테스트 관리 도구로, AI 에이전트가 운영하도록 설계되었습니다.
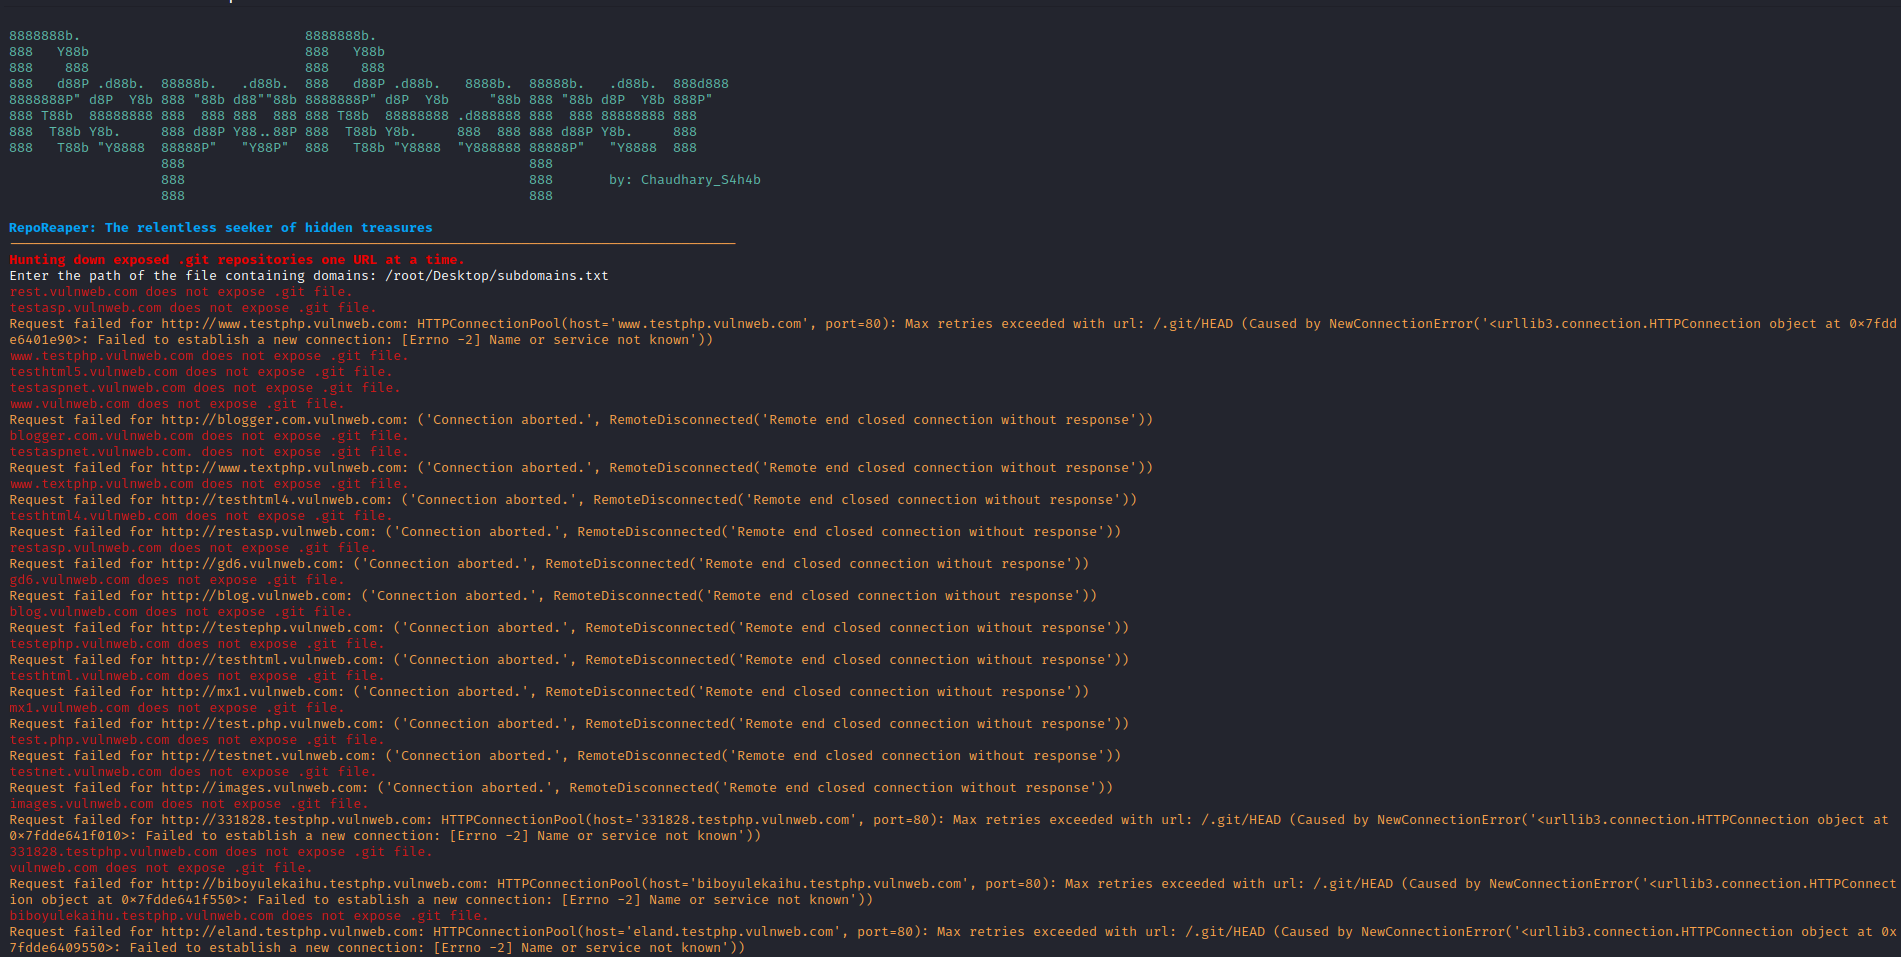 chaudharyarjun/reporeaper
자동화된 스캐너로, 도메인 및 서브도메인에서 노출된 .git 저장소를 식별하여 보안 감사 및 버그 바운티 헌팅을 위한 민감 정보 유출을 신속하게 탐지할 수 있습니다.
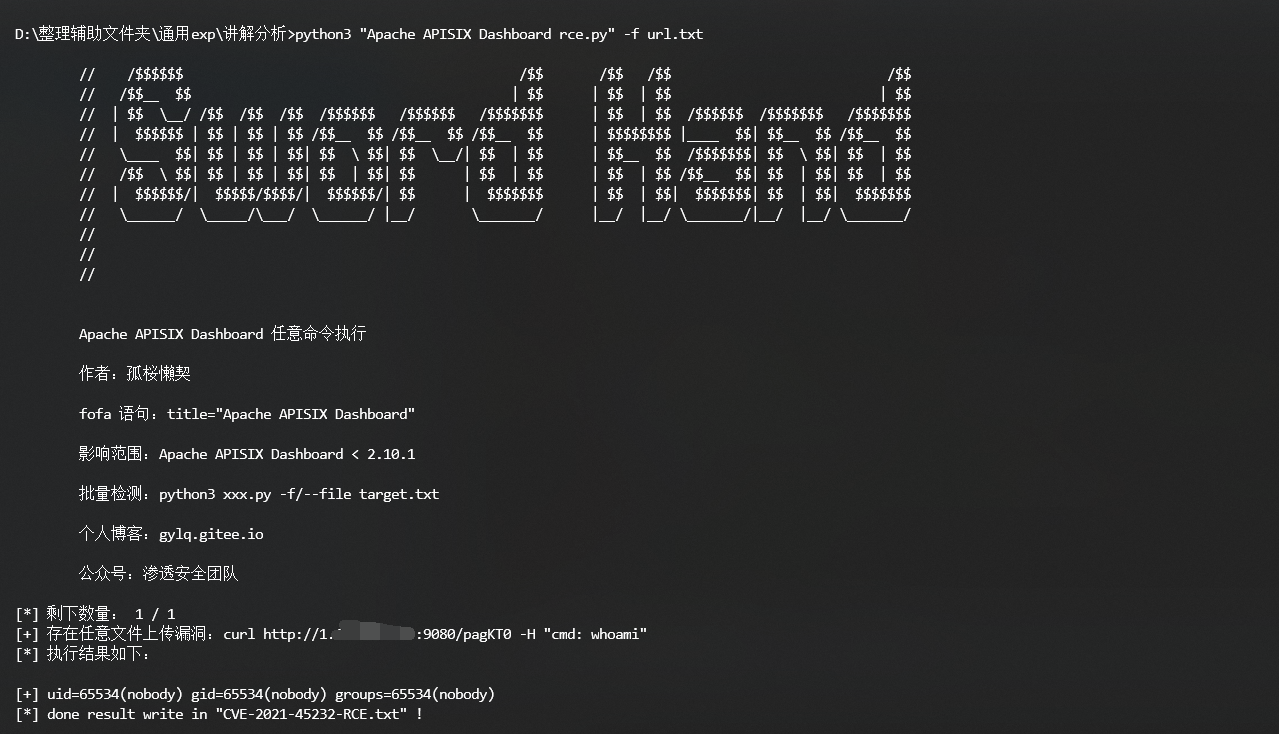 gylq/cve-2021-45232-rce
# CVE-2021-45232 다중 스레드 배치 취약점 스캐너, FOFA 쿼리 지원을 통한 Apache APISIX Dashboard RCE 대상
 ryandamour/crlfmap
CRLFMap은 HTTP 스플리팅 취약점을 찾는 도구입니다.
 3ndg4me/cve-2020-3452-exploit
CVE-2020-3452를 악용하여 CISCO ASA 장비의 웹 디렉터리에서 접근 가능한 표준 파일들을 열거하는 기본적인 스캐너입니다.
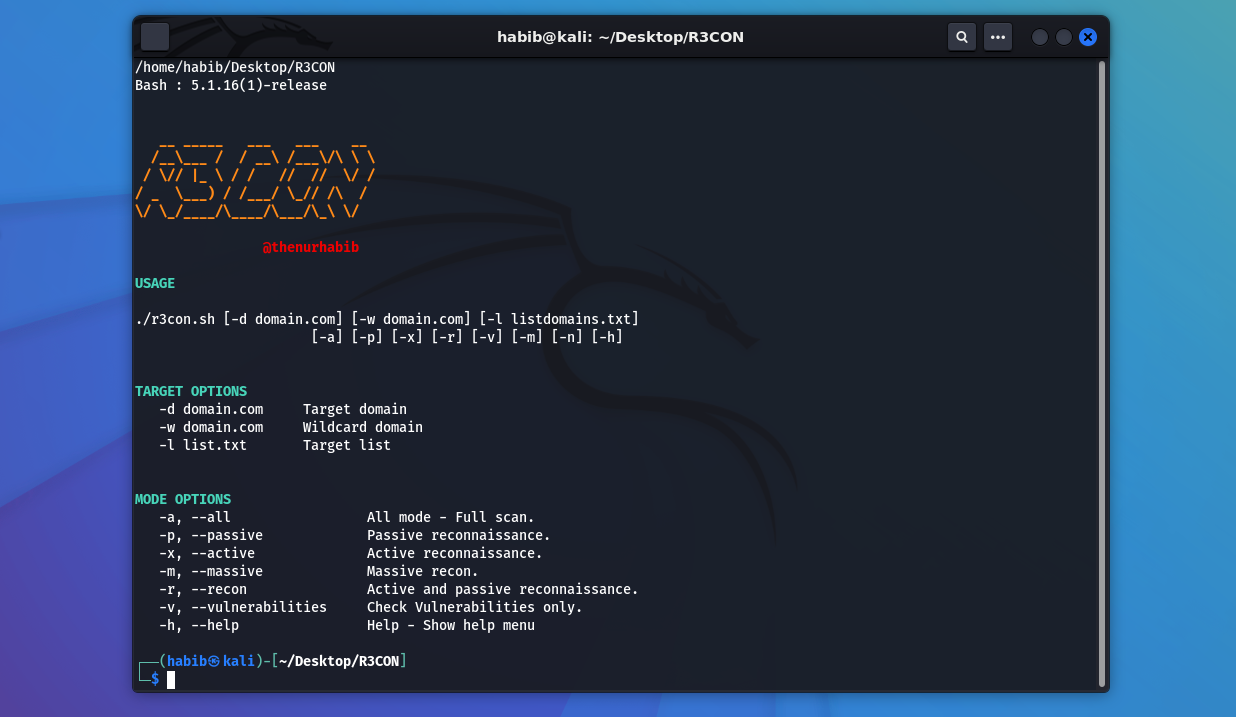 thenurhabib/r3con
다기능 웹 정찰 및 취약점 스캐너 도구
 logisek/huntcyberark
CyberArk 보안 감사








