
Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
laravel-phpunit-rce-masscaner — IP 범위 및 호스트 이름 목록 스캔을 지원하는 Laravel phpunit RCE(CVE-2017-9841) 대규모 스캐너로, 여러 대상에 걸친 표적 취약점 탐지를 지원합니다. | Kitploit
도구/GitHubGitHub/incogbyte/laravel-phpunit-rce-masscaner
ReconnaissanceVulnerability ScannersExploitationWeb Application ExploitationInformation GatheringPenetration Testing
GitHubincogbyte/laravel-phpunit-rce-masscaner

laravel-phpunit-rce-masscaner

공유

IP 범위 및 호스트 이름 목록 스캔을 지원하는 Laravel phpunit RCE(CVE-2017-9841) 대규모 스캐너로, 여러 대상에 걸친 표적 취약점 탐지를 지원합니다.

저장소 보기
237315년 전Kitploit 검토 완료

laravel phpunit rce masscanner CVE-2017-9841

Laravel phpunit RCE CVE-2017-9841를 위한 대량 스캐너

의존성

python3 -m pip install -r requirements.txt

or 

pipenv install -r requirements.txt

사용법


usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   show this help message and exit
  --file <hostnames.txt>       Input your target host lists
  --range <ip-start>,<ip-end>  Set range IP Eg.: 192.168.15.1,192.168.15.100
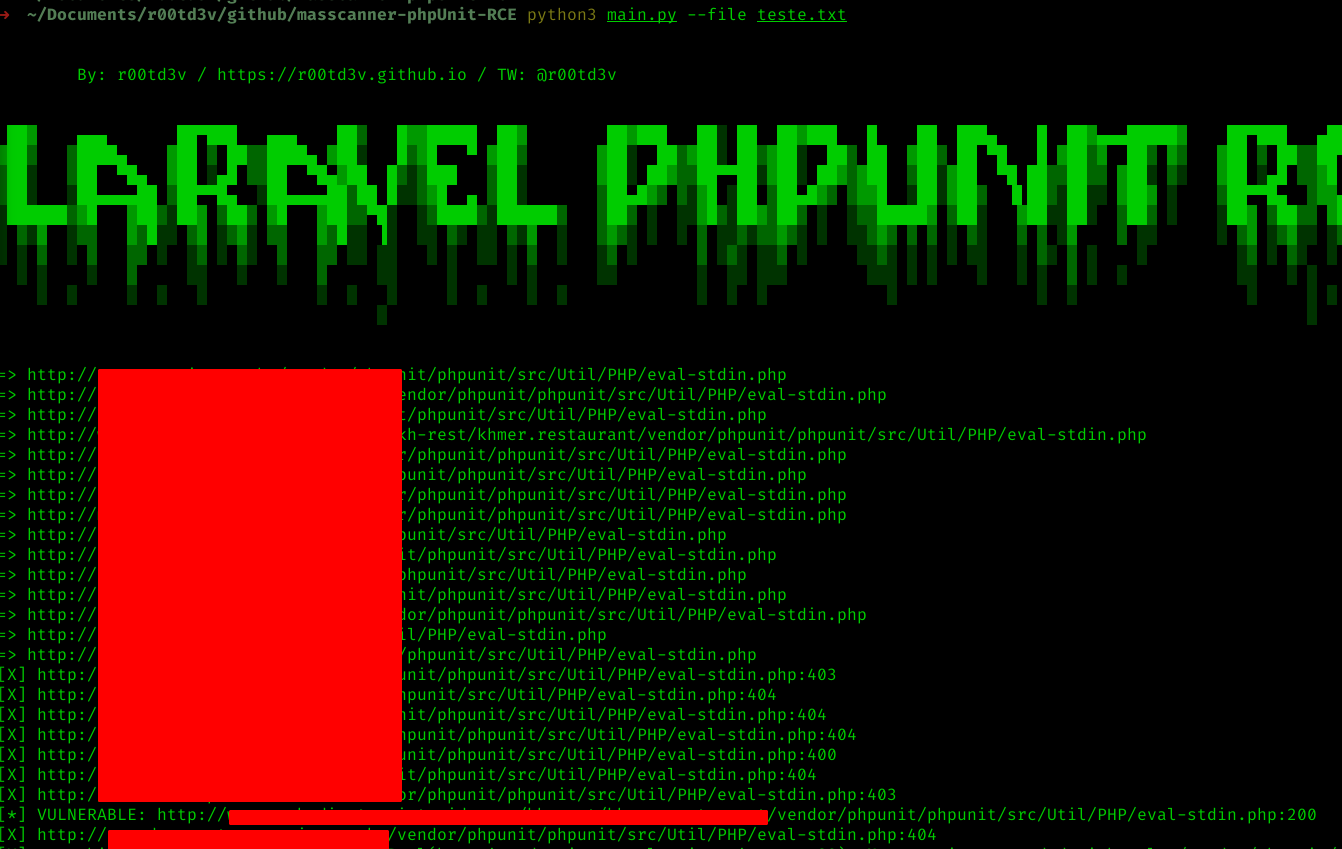
PoC

poc.png

기능

  • --range를 사용한 IP 범위 예: python3 main.py --range 192.168.0.1,192.168.1.253
  • 호스트 이름 목록 --file 예: python3 main.py --file hostnames.txt
  • Dorks는 dorks.txt 참조

참고자료

https://github.com/sebastianbergmann/phpunit/pull/1956

https://nvd.nist.gov/vuln/detail/CVE-2017-9841

주의

+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of this tool for attacking                      |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

안녕!
tenor.gif

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    420
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    280

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →






