
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 ascr0b/pcwt
웹 기반 프로젝트 관리 인터페이스로, 침투 테스트 및 버그 바운티 워크플로를 위한 도구입니다. Nmap/Masscan을 이용한 포트 스캔과 Amass, Findomain을 통한 서브도메인 열거를 자동화합니다.
 jofpin/compaxss
반사형 XSS 우회
 vulncheck-oss/cisco-ios-xe-implant-scanner
Cisco IOS XE 시스템에 이식된(implanted) 침해 여부를 탐지하는 Go 기반 스캐너로, 조작된 HTTP 요청을 전송하여 침해된 디바이스와 취약한 버전을 식별합니다.
 adityaks/strafer
Strafer: Elasticsearch 인스턴스에서 잠재적 감염을 탐지하는 도구
 zcyberseclab/zscan
빠르고 사용자 정의 가능한 서비스 탐지 도구로, 유연한 핑거프린트 시스템을 기반으로 합니다. 인프라 전반의 서비스, API 및 네트워크 구성을 식별하는 데 도움을 줍니다.
 iiilin/asimpleportscanner
의존성 없는 단일 파일 Python 포트 스캐너로, 멀티스레드 TCP/UDP 스캔, 배너 그래빙, HTTP 타이틀 추출, NBNS 호스트명 조회, Redis 및 MS17-010에 대한 기본 점검을 지원합니다.
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 walnutsecurity/cve-2021-42013
cve-2021-42013.py는 Apache 2.4.50에서 Path Traversal 또는 Remote Code Execution 취약점을 찾는 데 도움이 되는 Python 스크립트입니다.
 hynekpetrak/log4shell-finder
log4shell(CVE-2021-44228, CVE-2021-45046) 및 기타 취약한(CVE-2017-5645, CVE-2019-17571, CVE-2022-23305, CVE-2022-23307 ...) log4j 라이브러리 인스턴스를 위한 가장 빠른…
 shuai06/cve-2022-30525
Zyxel 방화벽 원격 명령 주입 취약점(CVE-2022-30525) 대량 탐지 스크립트
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - 에이전트
 tismayil/laraveln00b
LaravelN00b .env 스캐너
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 dnszlsk/muad-dib
Real-time npm/PyPI supply-chain threat detection. Behavioral chain analysis, AST scanning, IOC feeds, and compound scoring engine.
 zephrfish/cve-2023-20198-checker
CVE-2023-20198 및 0Day 임플란트 스캐너

 infobyte/faraday_bugbounty
버그 바운티를 위한 Faraday 작업 공간
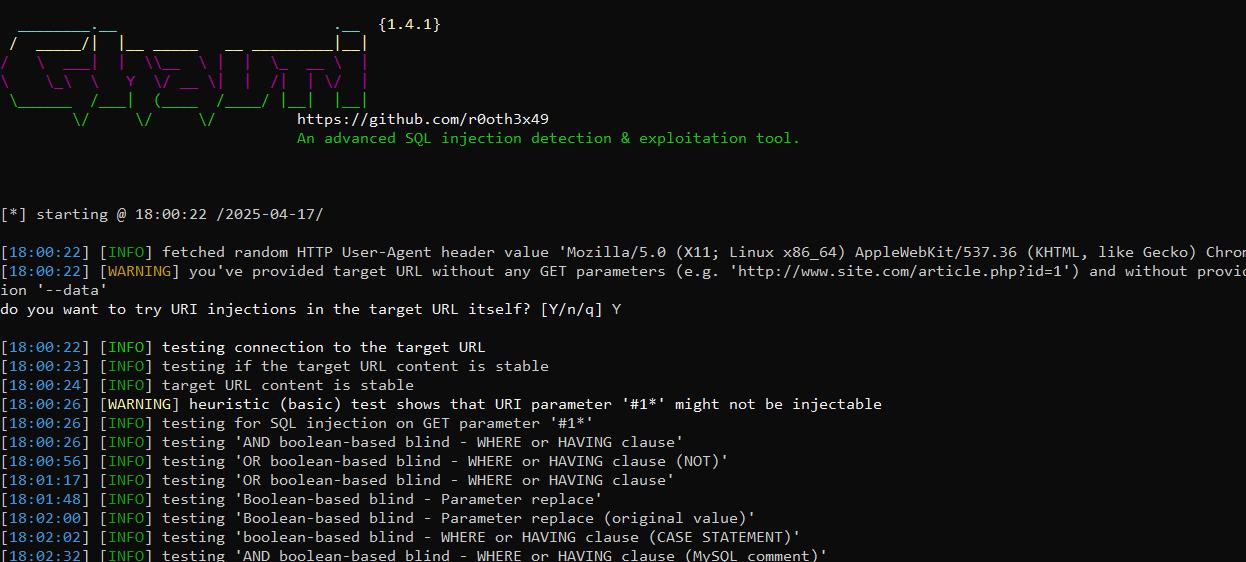 s1n6h/barcha
Barcha는 SQL 인젝션 정찰을 위한 스위스 아미 나이프입니다 🔍. Go로 작성되었으며, 다음을 자동화합니다: SSL 호스트의 Shodan 열거 🕵️♂️ 활성 상태 및 리디렉션 검사 (잘못된 인증서 무시) 🔄 각 호스트에 대한 자동화된 Ghauri 테스트…








