
 #1

 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 spinkham/skipfish
lcamtuf가 Google을 위해 만든 웹 애플리케이션 보안 스캐너 - 비공식 미러
 nccgroup/sobelow
Phoenix Framework를 위한 보안 중심의 정적 분석
 samjoan/droopescan
보안 연구원이 여러 CMS(주로 Drupal 및 Silverstripe)의 문제를 식별하는 데 도움을 주는 플러그인 기반 스캐너입니다.
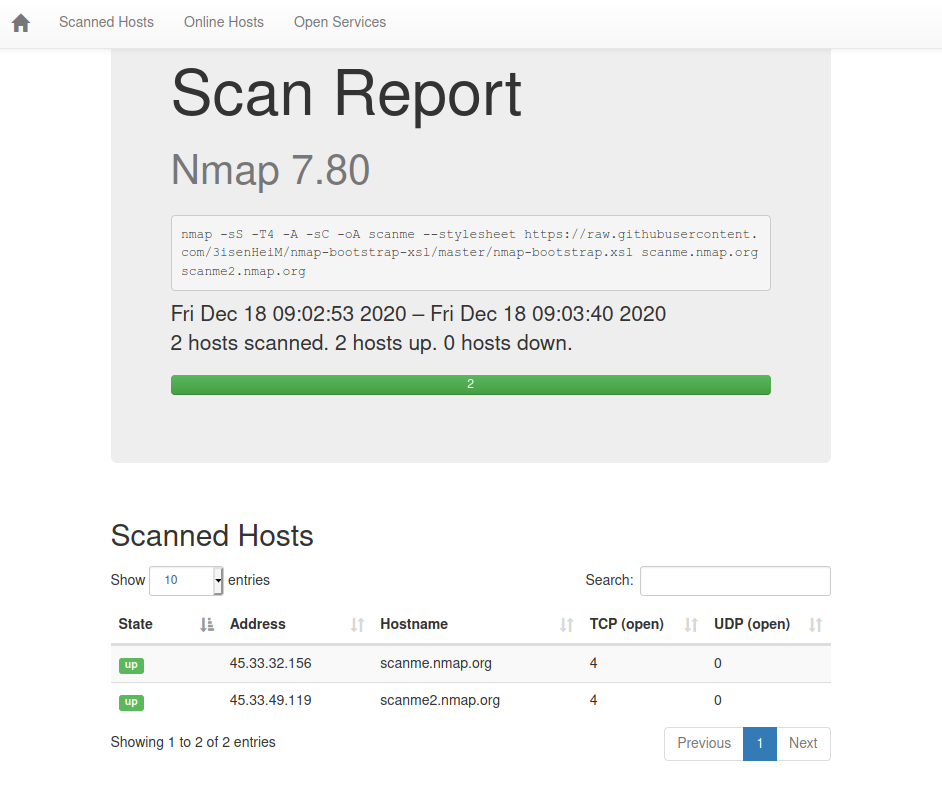 honze-net/nmap-bootstrap-xsl
Bootstrap을 사용한 Nmap XSL 구현.
 0xinfection/xsrfprobe
Prime 사이트 간 요청 위조(CSRF) 감사 및 익스플로잇 도구 키트.
 dr0op/weblogicscan
향상된 버전 WeblogicScan, 더 정확한 탐지 결과, 플러그인 기반, CVE-2019-2618, CVE-2019-2729 탐지 추가, Python3 지원
 sairson/yasso
강력한 내부 네트워크 침투 보조 도구 세트 - Yasso를 바람처럼 빠르게. rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm 등 서비스 브루트포스, 빠른 포트 스캔, 강력한 웹 핑거프린팅 인식, 다양한 내장 서비스의…
 screetsec/dracnmap
Dracnmap은 nmap의 도움으로 네트워크를 공격하고 정보를 수집하는 데 사용되는 오픈 소스 프로그램입니다. Nmap 명령에는 유틸리티를 더욱 강력하게 만들지만 새 사용자가 따라가기 어려운 많은 옵션이 포함되어 있습니다. 따라서 Dracnmap은 nmap의…
 repplus/rep-chrome
rep+ — 요청을 설명하고 공격을 제안하는 내장 AI를 갖춘 Chrome DevTools용 Burp 스타일 HTTP Repeater
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 fgeek/pyfiscan
무료 웹 애플리케이션 취약점 및 버전 스캐너
 chaitin/veinmind-tools
veinmind-tools는 长亭科技가 자체 개발하고, veinmind-sdk를 기반으로 구축된 컨테이너 보안 도구 모음입니다.
 roottusk/vapi
vAPI는 취약하게 악의적으로 프로그래밍된 인터페이스(Vulnerable Adversely Programmed Interface)로, 자체 호스팅이 가능한 API이며 OWASP API Top 10 시나리오를 연습을 통해 모방합니다.
 ion28/bluespawn
블루 팀을 강화하는 능동 방어 및 EDR 소프트웨어
 praetorian-inc/titus
고성능 비밀 정보 스캐너. CLI, Go 라이브러리, Burp Suite 확장 기능 및 Chrome 확장 프로그램. 실시간 자격 증명 검증이 포함된 487개의 탐지 규칙.
 lunasec-io/lunasec
LunaSec - 의존성 보안 스캐너로, Pull Request 및 빌드에서 Log4Shell 또는 node-ipc와 같은 취약점을 자동으로 알려줍니다. LunaTrace GitHub 앱을 사용하면 30초 안에 자신을 보호할 수 있습니다:…









