
 #1

 tillson/git-hound
빠른 GitHub 정찰 도구. GitHub 전체에서 유출된 비밀을 스캔하며, 알려진 리포지토리 및 조직에 국한되지 않습니다. GitHub dorks를 지원합니다.
 owasp/offat
OpenAPI 스펙에서 테스트를 생성하고, 입력을 퍼징하며, SQLi, BOLA, 손상된 접근 제어 등 OWASP API Top 10 취약점을 점검하는 자동화된 API 보안 테스트 도구입니다.
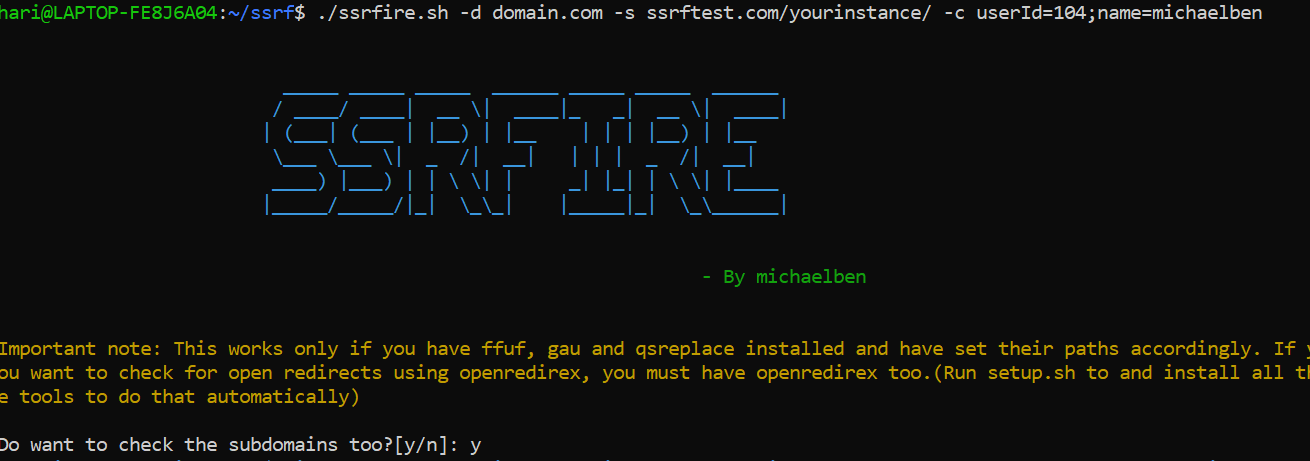 ksharinarayanan/ssrfire
자동 SSRF 탐색기입니다. 도메인 이름과 서버만 입력하고 편하게 쉬세요! ;) 또한 XSS 및 오픈 리다이렉트를 찾는 옵션이 있습니다.

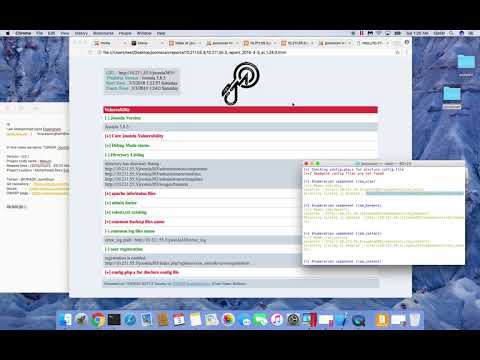 owasp/joomscan
Perl 기반 Joomla CMS 취약점 스캐너로, 버전 열거, 구성 요소 탐지, 익스플로이트 매칭, 방화벽 식별, 잘못된 구성 발견을 자동화하며 텍스트/HTML 보고서를 제공합니다.

 ekultek/zeus-scanner
고급 정찰 유틸리티
 awslabs/aws-security-assessment-solution
Prowler를 사용하여 AWS 계정의 특정 시점 평가를 생성하는 데 도움을 주는 AWS 도구입니다.
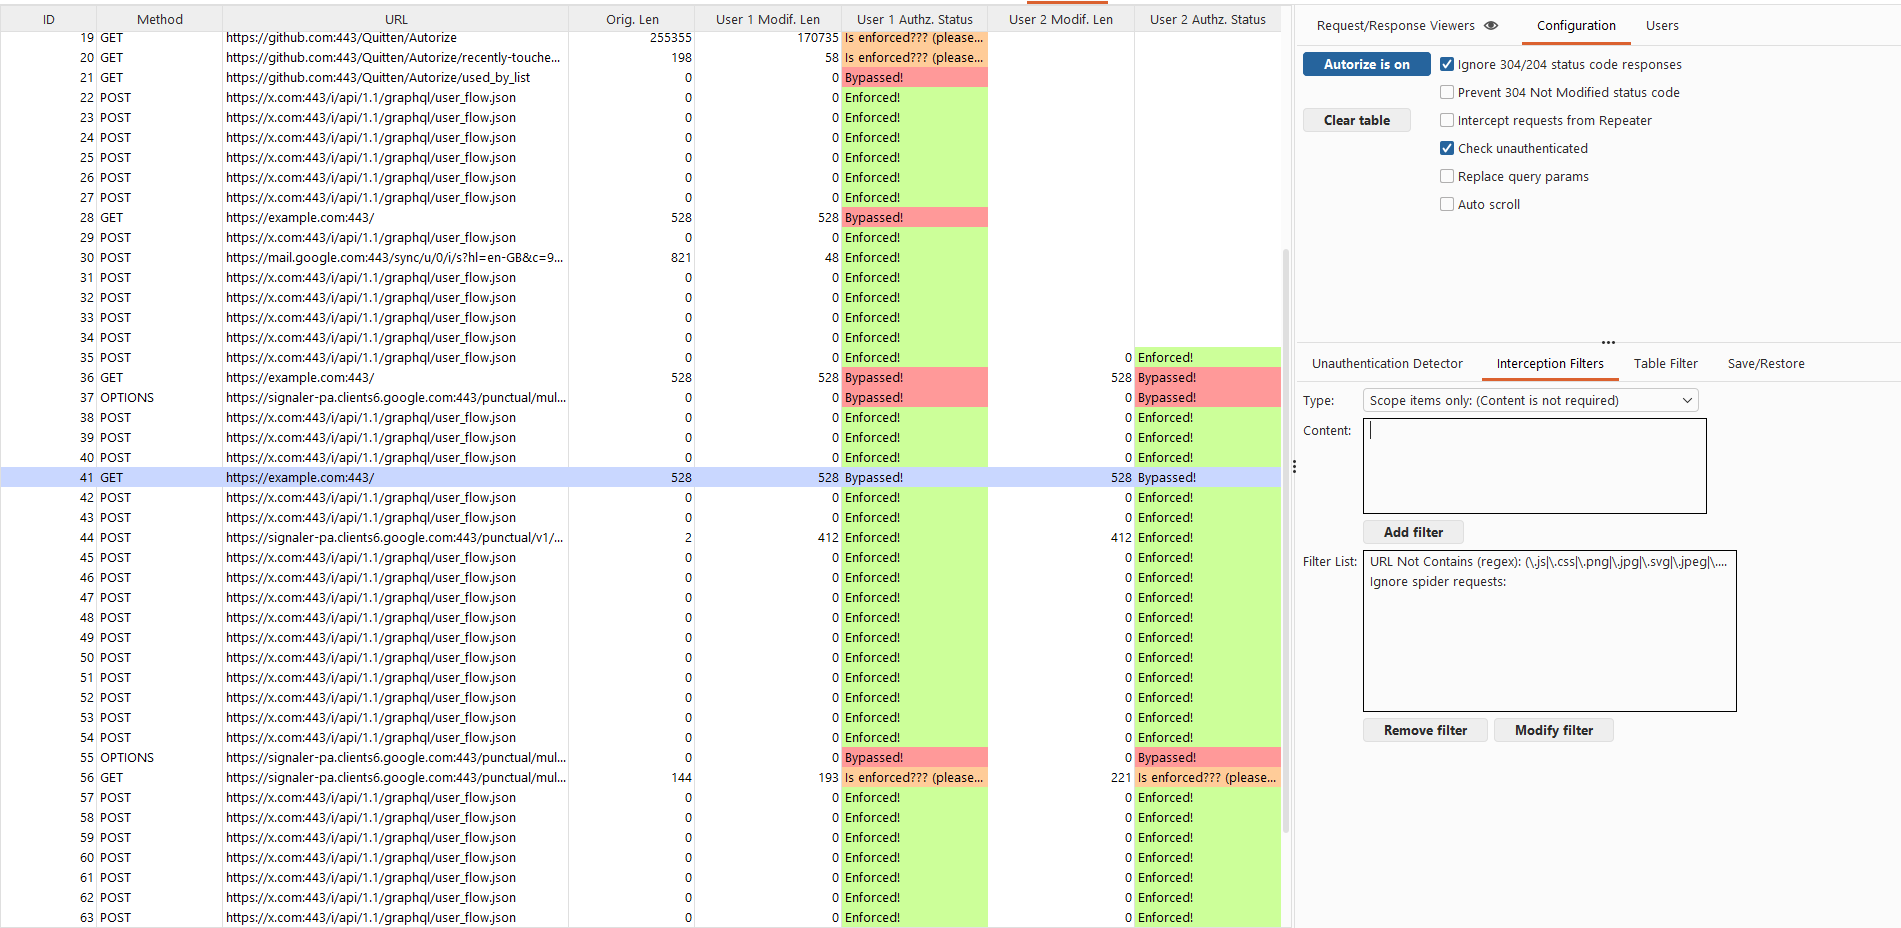 quitten/autorize
Barak Tawily가 개발한 Jython 기반 Burp Suite용 자동 권한 부여 강제 탐지 확장 프로그램으로, 애플리케이션 보안 담당자의 작업을 용이하게 하고 자동 권한 부여 테스트를 수행할 수 있도록 합니다.
 chvancooten/bugbountyscanner
버그 바운티 정찰을 위한 Bash 스크립트 및 Docker 이미지입니다. 헤드리스(CLI) 사용을 위해 설계되었습니다.
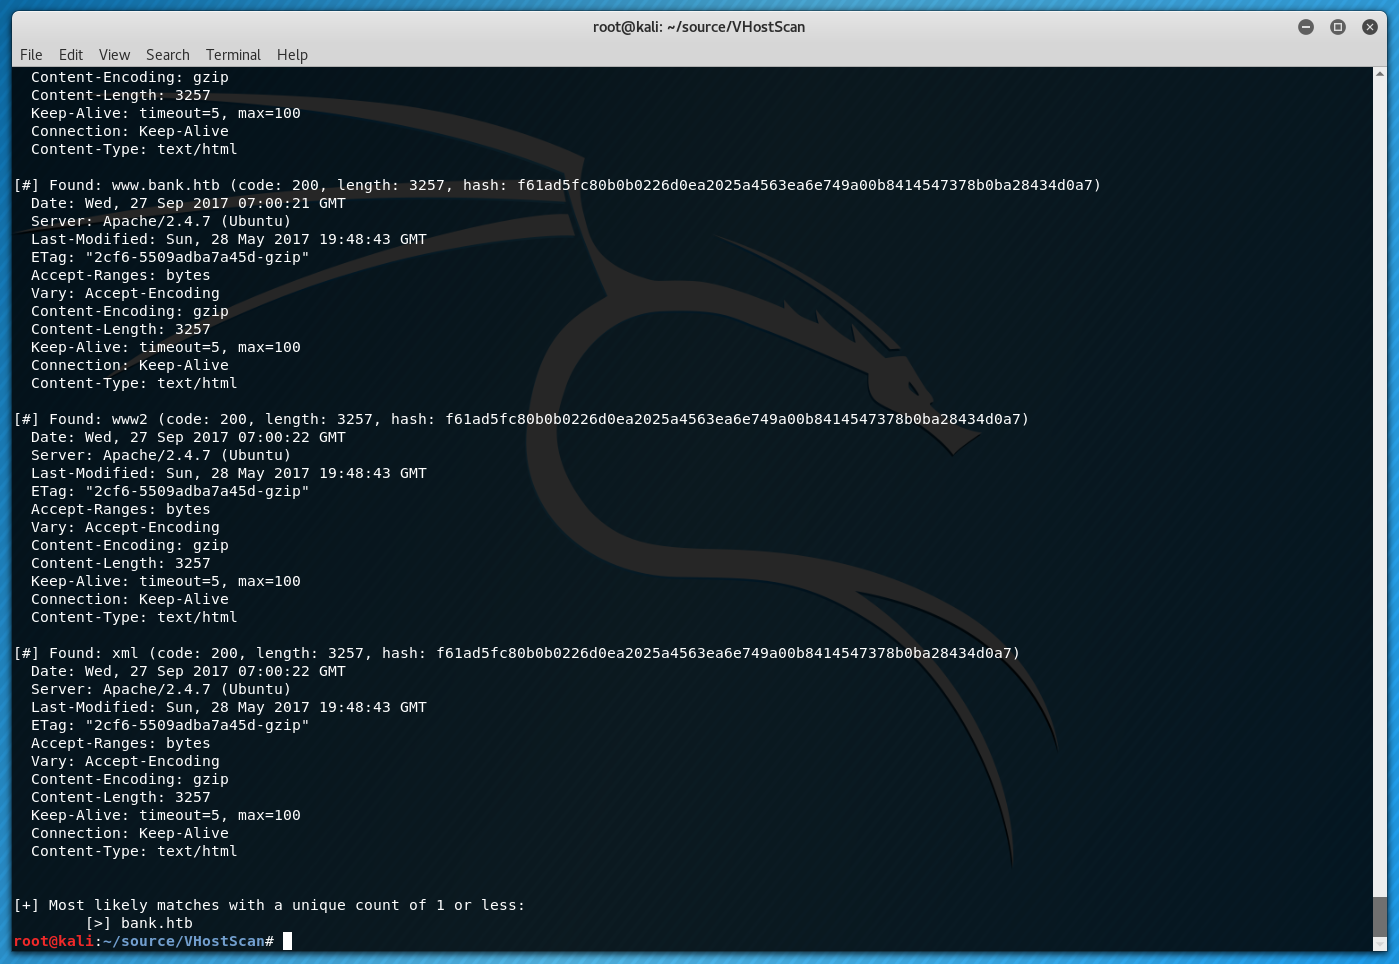 codingo/vhostscan
가상 호스트 스캐너로, 역방향 조회를 수행하고, 피벗 도구와 함께 사용할 수 있으며, catch-all 시나리오를 감지하고, 와일드카드, 별칭 및 동적 기본 페이지를 우회합니다.
 meliht/mr.sip
VoIP 침투 테스터를 위한 SIP 보안 평가 프레임워크. DEFCON, BlackHat 및 Offzone에서 발표되었습니다.

 schira4396/vcenterkiller
Vcenter 대상 종합 활용 도구로, 현재 가장 주류인 CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access의 CVE-2022-22954, CVE-2022-22972/31656 및 log4j를 포함합니다. 원클릭…









