

 hevnsnt/cvengine
AI 우선 외부 공격 표면 평가: 지속적 탐색, 증거 기반 취약점 검증, 개발자 에이전트 MCP 통합.
cvENGINE은 인터넷에 노출된 자산을 자동으로 탐색하고 매핑하며, 발견한 모든 서비스와 버전을 핑거프린팅하고, 오늘날 실제로 악용되는 CVE 중 어떤 것이 여러분에게 해당하는지 알려준 뒤, 안전한 읽기 전용 점검으로 재현할 수 있는 것은 재현합니다. 라이선스 비용도, 자산당 과금도 없고 완전한 오픈소스인 엔터프라이즈급 공격 표면 관리입니다.



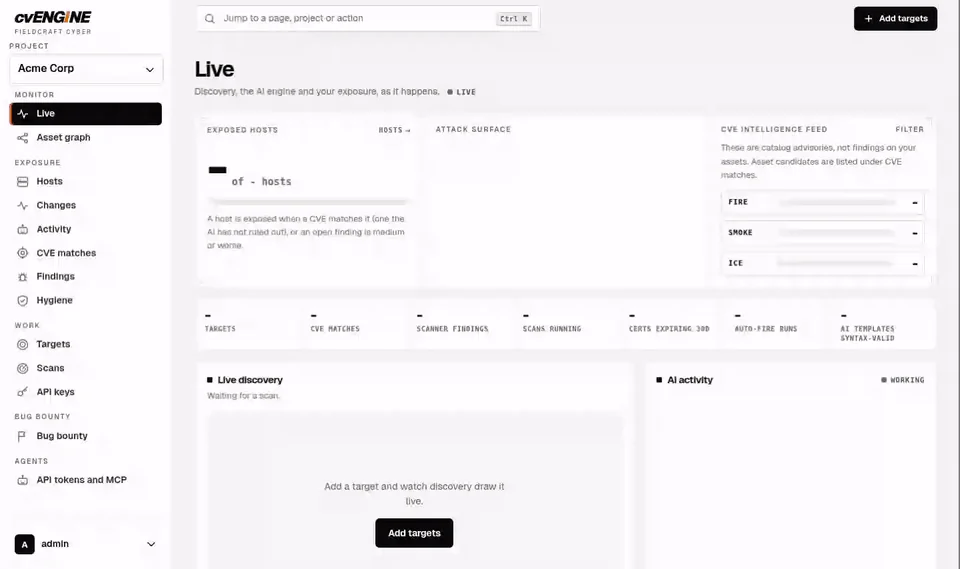
공격 표면 도구는 자산을 찾습니다. 취약점 스캐너는 결함을 찾습니다. 위협 피드는 CVE를 찾습니다. cvENGINE은 이 세 가지를 하나의 연속적인 루프로 실행하고, 쏟아지는 경고 더미 대신 판정을 건네줍니다. 가장 중요한 단 하나의 질문에 답합니다: 오늘날의 취약점 중 내가 소유한 자산에서 실제로 살아 있는 것은 무엇이며, 그것을 재현할 수 있는가?
탐색. bbot 서브도메인 및 자산 탐색을 passive, standard, deep 모드로 수행합니다(deep에서는 스크린샷 포함). 새 호스트 이름을 곧바로 평가로 끌어오는 인증서 투명성 감시. 도메인, IP, CIDR 범위, URL을 대상으로 지정하며 조직과 프로젝트별로 대량 추가할 수 있습니다. 모든 apex 도메인은 매주 심층 스윕을 받습니다.
이해. 호스트당 하나의 레코드: nmap과 nuclei에서 얻은 포트, 서비스, 제품, 버전, OS, 배너, TLS, 기술. naabu가 nmap이 핑거프린팅하기 전에 각 주소의 모든 포트를 스윕하며, 그 사이에 변경되는 것을 잡기 위해 한 번에 한 호스트씩 전체 65,535개 포트를 백그라운드로 스윕합니다. 각 경로를 open, login, session required, SSO, redirect로 표시하는 웹 경로 점검. 로그인 없이 응답하는 Redis, Memcached, PostgreSQL, Elasticsearch, CouchDB에 대한 노출 점검. 이메일 및 도메인 위생: SPF, DKIM, DMARC, CAA, MTA-STS, DANE, DNSSEC, TLS.
우선순위 지정. CISA KEV, ENISA EUVD, Metasploit, Exploit-DB, EPSS, CVSS, 그리고 선택적으로 VulnCheck KEV의 Fire, smoke, and ice 등급을 활용합니다. 모든 호스트에 대해 0에서 100까지의 점수를 산정하며, 그 근거를 함께 표시합니다. 모든 발견 사항을 confirmed, likely, needs validation, likely false positive, not applicable로 분류하는 AI 트리아지를 수행합니다. 자체 API 키(Anthropic, OpenAI, OpenRouter)로 자체 AI를 연결하거나 자체 하드웨어에서 모델(Ollama, vLLM)을 구동할 수 있으며, 3시간마다 실행되는 리뷰가 프로젝트별로 다음 트리아지, 검증, 재스캔을 대기열에 넣고 실제 측정값을 바탕으로 스캐너 동시성을 조정합니다.
검증. 자동 읽기 전용 검증: 검증된 nuclei 템플릿, 단일 포트 nmap 점검, 배너 프로브, 또는 데이터베이스 점검을 수행하며, 각각 실행한 정확한 명령을 기록합니다. 모든 CVE 매치에 대해 지금 검증할 수 있습니다. 템플릿이 존재하지 않으면 AI가 템플릿을 작성하며, 사람이 승인하기 전까지는 여러분의 호스트에서 절대 실행되지 않습니다. 선택적 자동 실행(기본값 꺼짐)은 피드가 전달하는 신규 CVE를 일치하는 호스트에서 테스트합니다.
운영. Shodan을 검색하듯 모든 호스트, 포트, 배너, 발견 사항을 검색하세요: port:3389 -host:vpn, tech:"apache tomcat" sev:high, ip:203.0.113.0/24 product:nginx (검색). 실시간 대시보드, AI 활동 로그, 그리고 스크린샷을 나란히 비교하는 diff가 있는 변경 사항 페이지를 제공합니다. 모든 호스트를 재스캔, 고정, 제외, 보관 처리하고 소유자와 중요도를 기록하세요. 조직, 프로젝트, 역할(admin, user, audit), 모든 프로젝트 보기, 2단계 로그인, IP 허용 목록, 감사 로그를 제공합니다. REST API, MCP 서버, OpenAPI 명세를 통해 에이전트가 동일한 권한 아래에서 동작합니다. 헌터를 위한 버그 바운티 워크벤치: HackerOne, Bugcrowd, Intigriti, YesWeHack 프로그램과 범위를 탐색하고, 스캐너를 범위 내 대상으로 지정하며, 발견 사항으로부터 보고서를 작성합니다. 관리자가 활성화하기 전까지는 꺼져 있습니다. 대시보드를 모니터링하고 싶지 않다면 Slack, Discord, Telegram, Lark 알림을 사용하세요. 스위치 하나로 모든 스캔을 일시 중지할 수 있습니다. 메모리 인식 스케줄링은 소규모 서버의 건강을 유지하며, 업데이트는 실행 중인 작업을 먼저 소진시키거나 모든 새 커밋마다 자동 배포됩니다.
자체 AI 사용. Anthropic, OpenAI, OpenRouter, Ollama, 또는 vLLM을 사용하며, 키는 암호화되어 저장됩니다. 모델이 없어도 cvENGINE은 여전히 발견, 스캔, CVE 매칭, 발견 사항 검증을 수행합니다. AI는 트리아지, 표적 스캔, 템플릿 초안 작성을 추가합니다.
cvENGINE은 뛰어난 오픈 소스 작업 위에 서 있습니다. 전체 크레딧과 라이선스는 THIRD-PARTY.md에 있습니다.
| 스캐너 | bbot 디스커버리, nuclei 및 그 템플릿, nmap, naabu, gowitness 스크린샷, WordPress용 WPScan, aardwolf RDP 스크린샷, node2shell 탐지 |
| 익스플로잇 인텔리전스 | CVE 피드 cve.now, CISA KEV, ENISA EUVD, FIRST EPSS, Exploit-DB, Metasploit, VulnCheck KEV, CVE List V5 |
| 백포트 및 인증서 데이터 | OSV, Debian 보안 트래커, crt.sh |
| 이메일 보안 검사 | MailFail에서 각색 |
| 버그 바운티 데이터 | bounty-targets-data, Bugcrowd VRT |
| AI | Anthropic, OpenAI, OpenRouter, Ollama, vLLM, Model Context Protocol 기반 |
| 플랫폼 | Django, Celery, PostgreSQL, Redis, nginx, Gunicorn, WeasyPrint, VivaGraphJS, Geist |
대상을 추가하면 cvENGINE이 해당 대상에 대해 하나의 파이프라인을 실행합니다. 각 스캐너는 시간 창 내에서 호스트당 한 번씩 실행되므로 반복 스캔이 빨라집니다.
flowchart LR
T(["Add a target<br/>domain, IP, CIDR, URL"])
subgraph FIND["1 FIND"]
direction TB
D["Discovery<br/>bbot"] --> I["Inventory<br/>nmap, naabu"]
end
subgraph PROBE["2 PROBE"]
direction TB
X["Exposure checks<br/>databases, RDP screenshot"] --> N1["nuclei<br/>technology pass"] --> R["Web route<br/>checks"] --> W["WPScan<br/>node2shell, opt-in"]
end
