


rep+
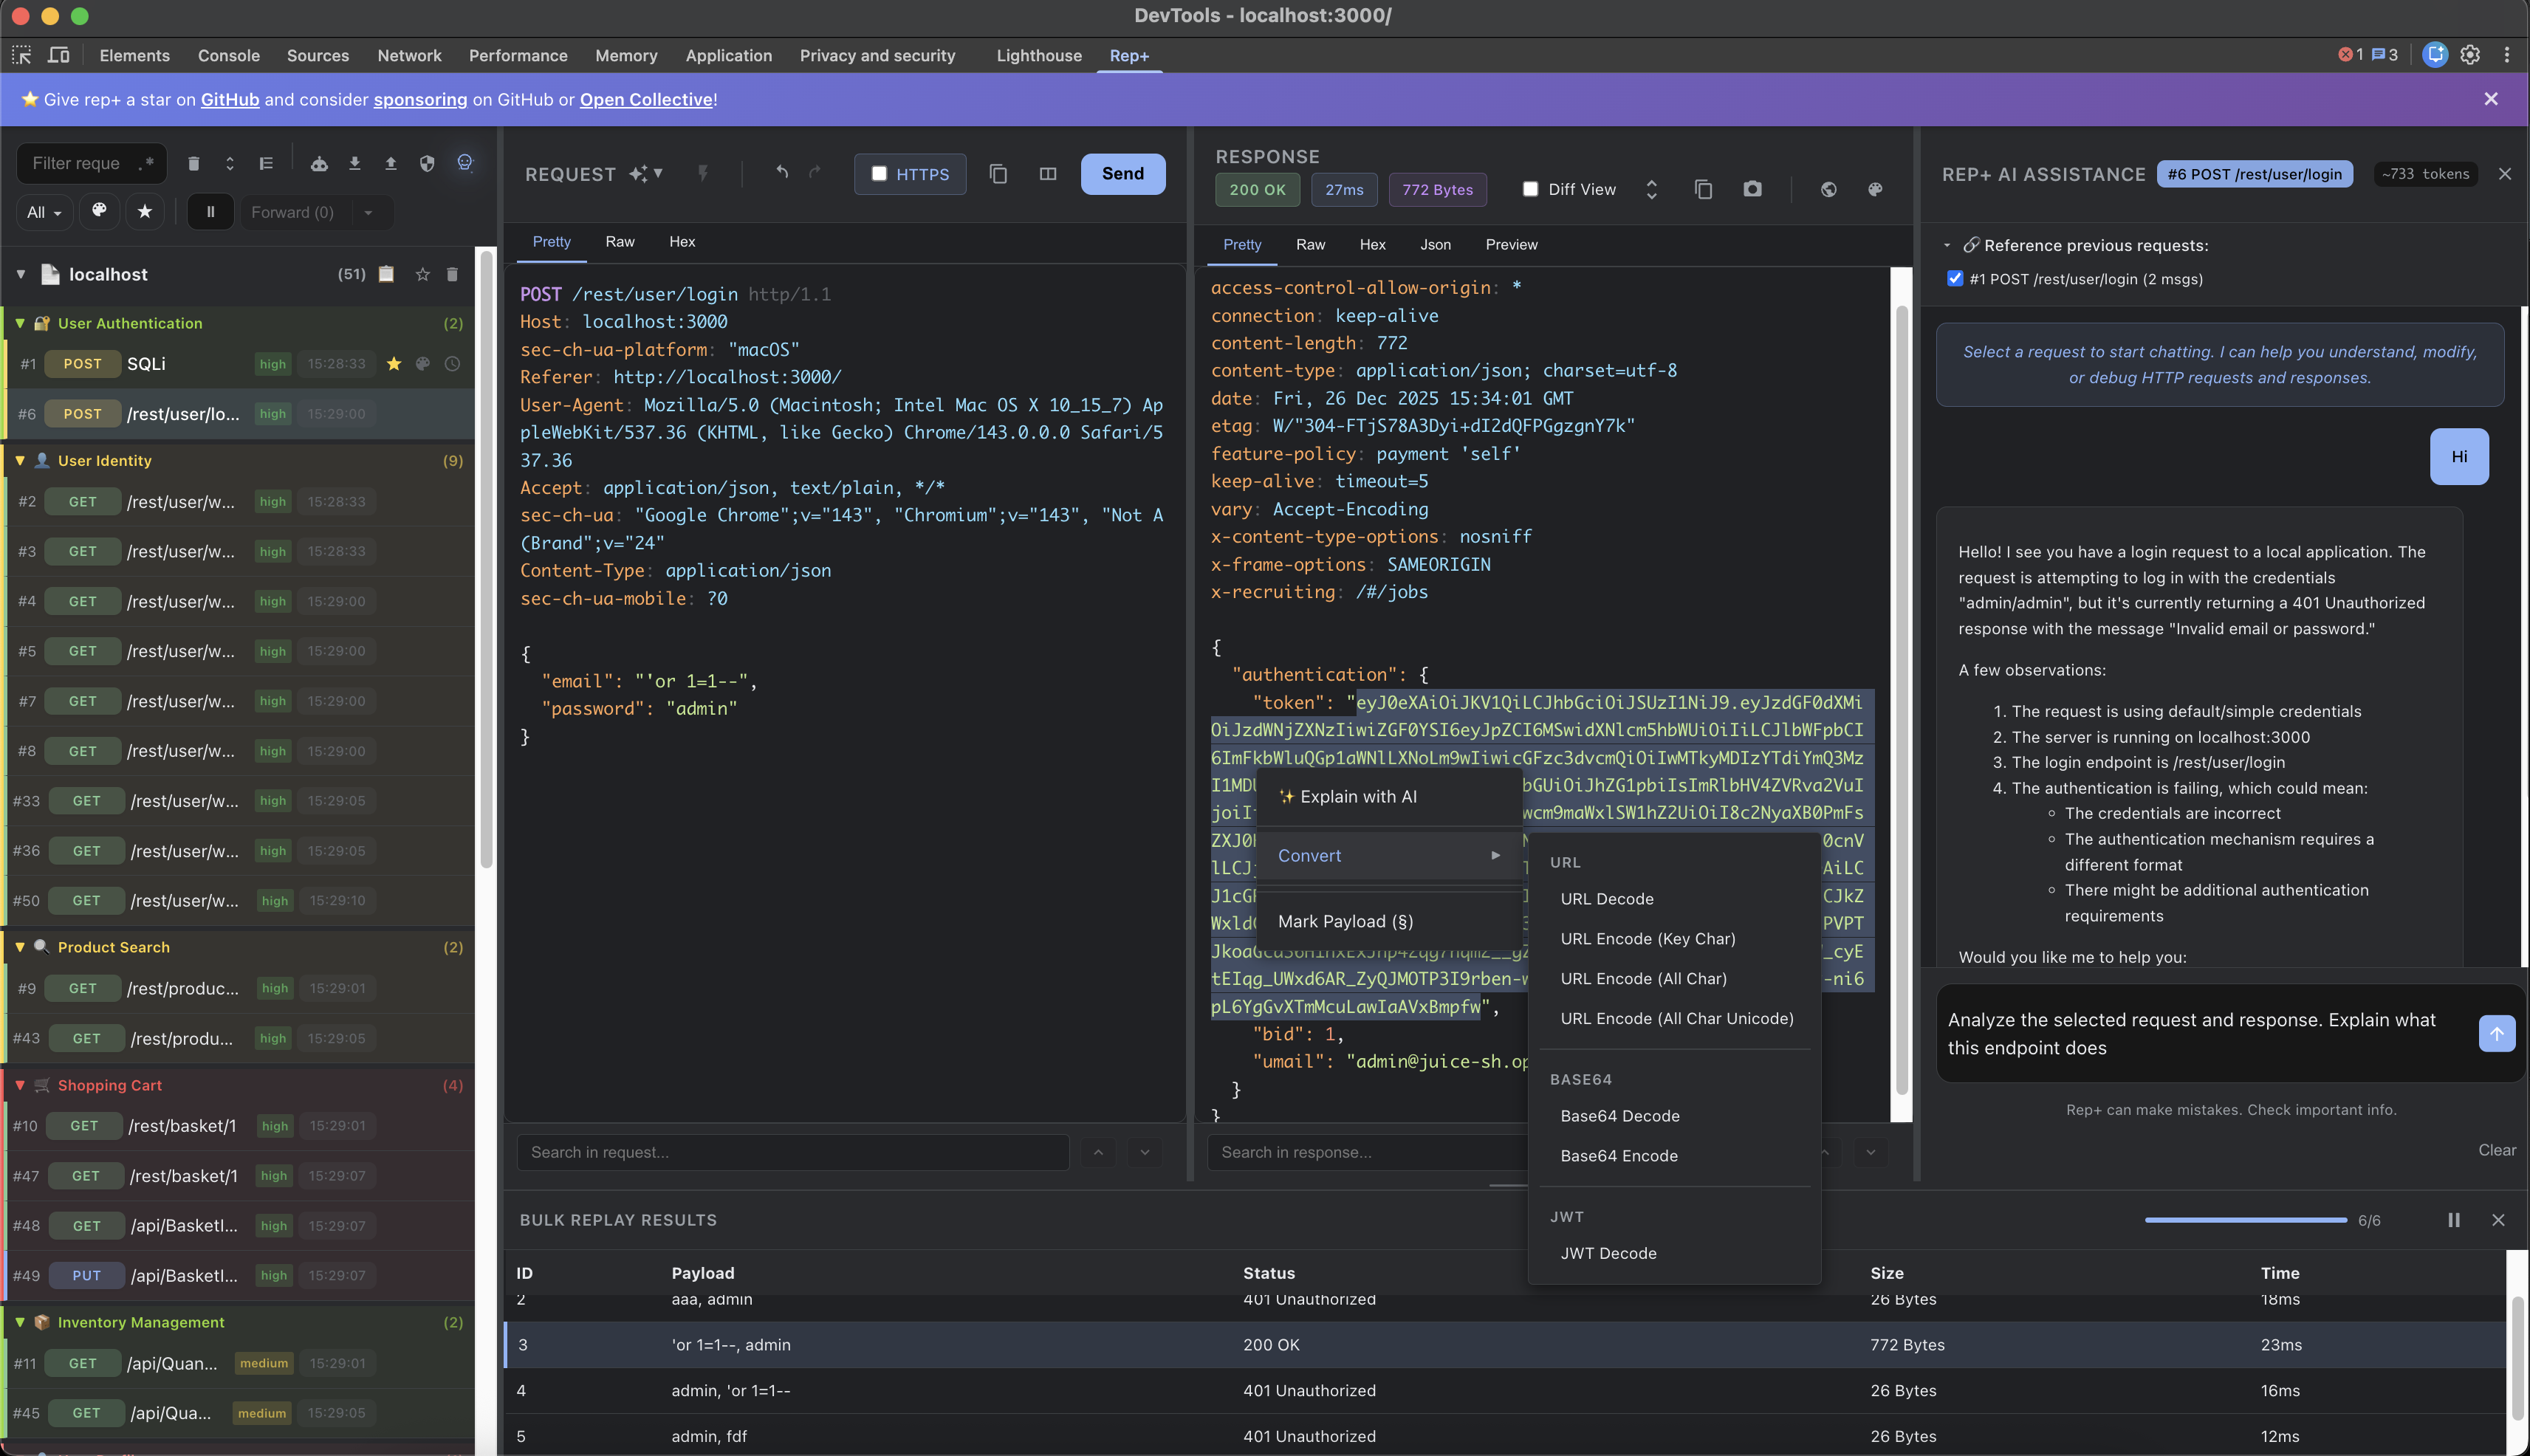
rep+는 Burp Suite의 Repeater에서 영감을 받은 경량 Chrome DevTools 확장 프로그램으로, 이제 AI로 강화되었습니다. 전체 Burp 스택을 실행하지 않고 몇 가지 요청을 빠르게 테스트해야 하는 경우가 많아서, 통합 LLM 지원을 통해 작업 흐름을 빠르고 집중적이며 지능적으로 유지하기 위해 이 확장 프로그램을 만들었습니다.

🚀 rep+ Chrome 확장 프로그램 설치

목차
기능
캡처 및 재생
- 프록시 설정 불필요; Chrome에서 직접 작동합니다(CA 인증서 불필요).
- 모든 HTTP 요청을 캡처하고 메서드, 헤더 또는 본문을 수정하여 재생할 수 있습니다.
- 시각적 표시 🌍와 중복 제거 기능을 갖춘 멀티탭 캡처(선택적 권한).
- 작업 공간을 빠르게 정리하고, 공유하거나 나중에 재사용하기 위해 요청을 JSON으로 내보내기/가져오기할 수 있습니다.
정리 및 필터링
- 페이지 및 도메인별 계층적 그룹화(퍼스트파티 우선).
- 서드파티 감지 및 접이식 그룹; 빠른 컨텍스트를 위한 도메인 배지.
- 요청, 페이지 및 도메인에 별표 표시(새 일치 항목은 자동 별표).
- 요청 이전에 로드된 항목을 확인할 수 있는 타임라인 보기(플랫, 시간순).
- 필터: 메서드, 도메인, 색상 태그, 텍스트 검색, 정규식 모드.
보기 및 편집
- Pretty / Raw / Hex 보기; 레이아웃 전환(가로/세로).
- 변환기: Base64, URL 인코딩/디코딩, JWT 디코딩, Hex/UTF-8.
- 요청/응답에 대한 기록, 실행 취소/다시 실행 및 구문 강조.
- 요청 편집기의 컨텍스트 메뉴 도우미:
- 선택한 텍스트 변환(Base64, URL 인코딩/디코딩, JWT 디코딩).
- Copy as:
curl, PowerShell(Invoke-WebRequest), Python(requests), JavaScript fetch 등 여러 언어로 전체 HTTP 요청을 복사합니다.
- 요청/응답 쌍용 스크린샷 편집기: 전체 콘텐츠 캡처, 나란히(side-by-side) 또는 세로 레이아웃, 확대/축소, 하이라이트 및 블랙박스 말소, 크기 조절/이동 가능한 주석, 키보드 삭제, 모든 편집에 대한 실행 취소/다시 실행.
대량 및 자동화
- Sniper, Battering Ram, Pitchfork, Cluster Bomb 등 4가지 공격 모드로 대량 재생.
§로 위치를 표시하고, 페이로드를 구성하며, 장기 실행을 일시 중지/재개할 수 있습니다.- 기준 응답과 시도 간 변경 사항을 파악할 수 있는 응답 diff 보기.
추출기 및 검색
- 통합 추출기: 캡처된 JS에서 시크릿, 엔드포인트 및 파라미터 추출.
- 시크릿 스캐너: 신뢰도 점수를 포함한 엔트로피 + 패턴; 페이지네이션 및 도메인 필터.
- 포괄적인 시크릿 탐지를 위해 Kingfisher 규칙 기반
- AWS, GitHub, Google, Slack, Stripe, Twilio, Azure 등 다양한 서비스 공급자 지원
- 오프라인 사용을 위해 규칙이
rules/ 디렉터리에 로컬로 저장됨
- 참고: 시크릿 스캔은 현재 검사 중인 탭의 JavaScript 파일만 분석합니다.
- 내보내기: 분석 및 보고를 위해 모든 시크릿을 CSV로 내보냅니다.
- 엔드포인트 추출기: 전체 URL, 상대 경로, GraphQL; 메서드 감지; 원클릭 복사(기본 URL 재구성).
- 내보내기: 메서드, 엔드포인트 경로, 신뢰도 및 소스 파일과 함께 모든 엔드포인트를 CSV로 내보냅니다.
- 파라미터 추출기: 지능형 그룹화 및 위험 평가를 갖춘 패시브 JavaScript 파라미터 발견.
- 파라미터 유형: JavaScript 파일에서 쿼리, 본문, 헤더 및 경로 파라미터 추출
- 엔드포인트별 그룹화: 펼치기/접기 가능한 그룹으로 파라미터를 엔드포인트별로 구성
- 위험 분류: 고위험 파라미터(인증, 관리자, 디버그 플래그, IDOR, 기능 플래그) 자동 식별
- 신뢰도 점수: 오탐을 줄이기 위해 엔드포인트보다 더 엄격한 신뢰도 모델 적용
- 스마트 필터링: 일반적인 오탐(webpack, React, jQuery, DOM 이벤트, 텔레메트리) 억제
- cURL로 복사: 원클릭 복사로 모든 파라미터가 올바르게 포맷된 curl 명령 생성
- 위치 배지: 파라미터 위치(쿼리/본문/헤더/경로)에 대한 시각적 표시
- 도메인 필터링: 정확한 개수와 함께 소스 도메인별로 파라미터 필터링
- 열 정렬: 파라미터 이름, 위치, 엔드포인트, 메서드, 위험 수준 또는 신뢰도별 정렬
- 내보내기 옵션:
- CSV 내보내기: 위치, 엔드포인트, 메서드, 위험 수준 및 신뢰도와 함께 모든 파라미터 내보내기
- Postman 컬렉션 내보내기: 모든 엔드포인트와 파라미터가 포함된 즉시 가져올 수 있는 Postman 컬렉션 JSON 생성
- 파라미터를 엔드포인트별로 자동 그룹화
- 쿼리, 본문 및 헤더 파라미터 포함
- 쉬운 테스트를 위해 Postman 변수 구문(
{{paramName}}) 사용
- 발견된 API를 Postman으로 빠르게 가져오려는 보안 테스터에게 적합
- 응답 검색: 정규식 지원, 일치 항목 미리보기, 페이지네이션, 도메인 필터.
AI 지원
Rep+ AI 지원(대화형 LLM 채팅)
- 대화형 채팅 인터페이스: HTTP 요청 및 응답에 대해 AI와 실시간 대화
- 실시간 마크다운 렌더링을 포함한 스트리밍 응답
- 코드 블록 구문 강조(다중 언어 지원)
- 시각적 피드백과 함께 코드 블록을 클립보드로 복사
- 색상으로 구분된 경고가 있는 토큰 사용량 카운터
- 요청별 채팅 기록: 각 요청은 자체 대화 기록을 유지합니다
- 요청 간 전환 시 채팅 자동 저장
- 요청으로 돌아오면 이전 대화 복원
- 채팅 지우기 버튼은 현재 요청의 대화만 초기화
- 이전 요청 상호 참조: 다른 요청의 조사 내용 참조
- 접기/펼치기 목록이 있는 "Reference previous requests" UI
- 컨텍스트에 포함할 이전 요청 선택
- AI는 참조된 요청에 대한 이전 조사 요약을 받습니다
- 다단계 테스트 시나리오(예: 로그인 → 인증된 요청)에 적합
- 요청 수정: AI가 편집기에서 요청을 직접 수정할 수 있습니다
- AI가 변경 사항을 제안하면 "Apply modifications" 버튼이 나타납니다
- 스마트 감지: 실제로 수정이 제안된 경우에만 표시
- 요청 구조(헤더, 형식, HTTP 버전) 보존
- 시각적 피드백과 함께 애니메이션 적용
- 헤더 업데이트, 본문 수정 및 새 헤더 추가 지원
- 응답 기록 추적: 재전송으로 인한 여러 응답 추적
- 모든 응답(원본 + 재전송)의 시간순 기록 유지
- AI는 변경 사항 분석 시 모든 응답에 대한 컨텍스트 보유
- 조건부 포함: 관련이 있는 경우에만 전체 기록 포함(토큰 최적화)
- 스마트 컨텍스트 관리: 지능형 토큰 최적화
- 대용량 응답에 대한 응답 잘라내기(최대 약 1,500토큰)
- 채팅 기록 압축(이전 메시지 요약)
- 조건부 응답 포함(질문한 경우에만)
- 응답 기록을 마지막 2~3개 응답으로 제한
- 대화 기록에 마지막 15개 메시지 유지
- 다중 공급자 지원: Claude, Gemini 및 로컬 Ollama 모델과 함께 작동
- Anthropic 및 Gemini API에 대한 자동 모델 감지
- 로컬 모델에 대한 수동 URL/모델 구성
- 모든 공급자에 대한 스트리밍 지원
- 사용 사례:
- 보안 테스트 및 침투 테스트 안내
- 요청/응답 설명 및 디버깅
- 테스트를 위한 자동 요청 수정
- 버그 바운티 보고서 생성
- 취약점 식별 및 공격 벡터 제안
- 요청 간 컨텍스트를 활용한 다단계 공격 체인 계획
기타 AI 기능
- 요청 설명(Claude/Gemini): 스트리밍 응답 지원.
- 공격 벡터 제안: 요청 + 응답 분석; 응답이 없으면 자동 전송; 페이로드 제안; 반사/오류/다단계 체인; 경고와 함께 요청 전용으로 폴백.
- 선택한 텍스트에 대한 컨텍스트 메뉴 "Explain with AI".
- 도메인별 공격 표면 분석: 분류(인증/결제/관리자 등), 색상 코드 아이콘, 목록 및 공격 표면 보기 간 전환.
- AI 출력 내보내기: RPD/TPM을 절약하기 위해 Markdown 또는 PDF로 내보낼 수 있습니다.
생산성 및 테마
- 7가지 아름다운 테마: 현대적이고 세심하게 제작된 다양한 테마 중에서 선택하세요.
- 🌙 Dark(기본): 장시간 사용에 최적화된 클래식 다크 테마
- ☀️ Light: 밝은 환경을 위한 깔끔한 라이트 테마
- 🎨 Modern Dark: 향상된 대비를 갖춘 VS Code Dark+에서 영감을 받은 테마
- ✨ Modern Light: 선명한 색상의 GitHub 스타일 라이트 테마
- 💙 Blue: 신선한 느낌을 주는 쿨한 블루/시안 색 구성
- 🔆 High Contrast: 최대 대비를 제공하는 접근성 중심 테마
- 🖥️ Terminal: 레트로 감성을 위한 그린-온-블랙 터미널 미학
- 테마 선택기: 즉시 테마를 전환할 수 있는 간편한 드롭다운 메뉴
- 부드러운 전환: 세련된 경험을 위한 애니메이션 테마 전환
- 최적화된 구문 강조: 모든 테마에는 다음을 위해 세심하게 조정된 색상이 포함됩니다.
- HTTP 메서드, 경로, 헤더 및 버전
- JSON 키, 문자열, 숫자, 불리언 및 null 값
- 파라미터 및 쿠키
- 요청 메서드 배지(GET, POST, PUT, DELETE, PATCH)
- 테마 유지: 테마 기본 설정이 자동으로 저장되고 복원됩니다.
- 요청 색상 태그 및 필터.
- JSON/XML/HTML 구문 강조.
빠른 시작
- Chrome DevTools를 열고 “rep+” 탭으로 이동합니다.
- 탐색: 요청이 자동 캡처됩니다.
- 요청을 클릭하면 원시 요청/응답을 즉시 확인할 수 있습니다.
- 편집 후 “Send”로 재생하고, 설명/공격 제안을 위해 AI 버튼을 사용하세요.
- 심층 테스트를 위해 타임라인, 필터 및 대량 재생을 사용하세요.
설치
- 저장소 클론:
git clone https://github.com/bscript/rep.git
- Chrome 확장 프로그램 열기:
- 브라우저에서
chrome://extensions/로 이동합니다.
- 개발자 모드를 활성화합니다(오른쪽 상단의 토글).
- 확장 프로그램 로드:
- Load unpacked를 클릭합니다.
- 방금 클론한
rep 폴더를 선택합니다.
- DevTools 열기:
F12를 누르거나 마우스 오른쪽 버튼 클릭 -> 검사(Inspect)를 선택합니다.- rep+ 탭을 찾습니다(
>> 오버플로 메뉴를 클릭해야 할 수 있습니다).
이 조합은 무거운 UI 없이 Burp와 유사한 반복 작업을 원하는 버그 바운티 헌터와 취약점 연구자에게 rep+를 유용하게 만듭니다. 확장 프로그램을 설치하고 DevTools를 열어 rep+ 패널로 이동한 다음 해킹을 시작하세요. 😎
로컬 모델(Ollama) 설정
로컬 모델(예: Ollama)을 사용하는 경우 Chrome 확장 프로그램이 이를 호출하도록 허용해야 합니다. 그렇지 않으면 403/CORS 오류가 발생합니다.

 repplus/rep-chrome







