
 #1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천

 lkarlslund/deploy-goad
Ubuntu Linux 22.04에서 GOAD 배포를 위한 사전 요구 사항을 설치하는 스크립트
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher는 모든 보안 도구를 실행하고 결과를 Faradaysec 플랫폼으로 전송합니다.
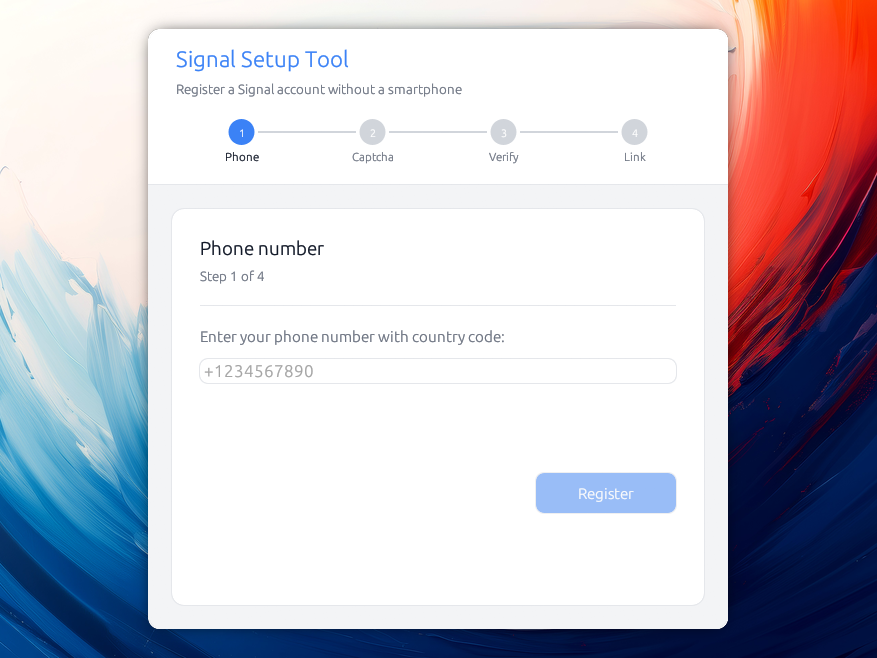 almet/signal-without-smartphone
스마트폰 없이 Signal 계정을 등록하고 Signal Desktop을 연결할 수 있는 데스크톱 애플리케이션으로, Signal의 암호화 프로토콜을 사용하여 안전한 장치 프로비저닝을 제공합니다.
 rvn0xsy/cve-2021-4034
CVE-2021-4034(pkexec)에 대한 익스플로잇으로, sudo 권한을 가진 루트 사용자를 추가합니다. 수동 익스플로잇 단계를 포함하며, 로컬 권한 상승을 위해 pwnkit.so를 컴파일합니다.
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 취약점 방어를 위한 RASP 도구입니다. log4j2 RCE (CVE-2021-44228) 방어를 위해 특별히 설계된 Runtime Application Self-Protection 모듈입니다.
 owl4444/jsdeob-workbench
난독화된 JavaScript를 시각적으로 리버스 엔지니어링합니다. 변환을 연결하고, AST 변경을 검사하며, 재사용 가능한 디난독화 플러그인을 작성합니다.
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 thirdbyte/ssj
일상적인 Linux 배포판이 Super Saiyan이 되었다.
 ayrx/cve-2021-4034
CVE-2021-4034(PwnKit)용 익스플로잇으로, Linux 시스템에서 pkexec의 경쟁 조건(race condition)을 악용하여 권한을 root로 상승시킵니다.
 fetchfox/fetchfox
AI 기반 웹 스크래핑 및 데이터 추출 라이브러리로, 자연어 명령을 사용하여 모든 웹페이지에서 구조화된 정보를 추출하며, 다중 레벨 크롤링 및 스트리밍을 지원합니다.
 edoverflow/hacks
몇 가지 무작위 스크립트입니다. 그냥 멋진 아이들처럼 되려는 중입니다.
 coderpirata/xpl-search
여러 익스플로잇 데이터베이스에서 익스플로잇을 검색하세요!
 aaaguirrep/offensive-docker-vps
Google Cloud Platform 또는 Digital Ocean에서 Offensive Docker가 포함된 VPS를 쉽게 생성하여 대상에 대한 평가를 시작하세요.
 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 boydhacks/ntlmscout
HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, RDP 전반에서 Type-2 챌린지를 디코딩하여 AD 세부 정보와 내부 IP를 추출하는 인증되지 않은 NTLM 엔드포인트 정찰 도구입니다.
 tandasat/hello-vt-rp
인텔 VT-rp(리다이렉트 보호) 기술의 사용을 보여주는 간단한 하이퍼바이저입니다.
 ishannaik/cloakbin
제로 지식 암호화된 페이스트빈. 데이터가 브라우저를 떠나기 전에 암호화됩니다.
 iartorias/coffee_explorer
익숙한 PE 편집기를 Visual Studio 스타일로 재설계하고, 고DPI 지원 등을 추가했습니다.








