 ishannaik/cloakbin
제로 지식 암호화된 페이스트빈. 데이터가 브라우저를 떠나기 전에 암호화됩니다.


데이터는 컴퓨터를 떠나기 전에 브라우저에서 암호화됩니다. 서버는 오직 암호문만 저장합니다.


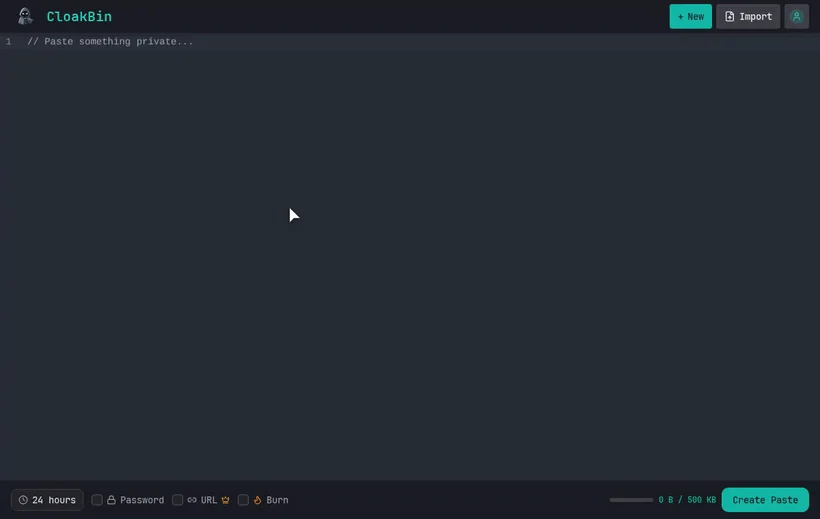
터미널에서 바로 비밀을 공유하세요. 업로드되기 전에 여러분의 컴퓨터에서 암호화됩니다:
echo "my-api-key" | npx cloakbin
⭐ CloakBin이 유용하셨나요? 저장소에 별을 눌러주세요 — 더 많은 사람들이 찾을 수 있습니다.
기존의 페이스트빈은 데이터를 평문으로 저장합니다. 서버 관리자, 해커, 또는 데이터베이스에 접근할 수 있는 누구든 여러분이 공유하는 모든 것을 읽을 수 있습니다.
CloakBin은 데이터가 서버에 도달하기 전에 브라우저에서 모든 것을 암호화합니다.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
암호화 키는 URL 프래그먼트(#)에 존재하며, 이는 브라우저가 서버로 절대 전송하지 않는 부분입니다. 우리 데이터베이스를 탈취하더라도 읽을 수 없는 암호문만 얻게 됩니다.
| 구성 요소 | 볼 수 있는 것 |
|---|---|
| 사용자의 브라우저 | ✅ 평문 (사용자가 제어) |
| 네트워크/ISP | 🔒 암호화된 암호문만 |
| CloakBin 서버 | 🔒 암호화된 암호문만 |
| 데이터베이스 | 🔒 암호화된 암호문만 |
| URL 수신자 | ✅ 평문 (키를 보유) |
암호화 세부 사항:
crypto.getRandomValues)전체 아키텍처 설명(암호문 형식, 프래그먼트 키, 위협 모델): docs/SECURITY-MODEL.md. 취약점 신고: SECURITY.md.
브라우저에서 보장 내용을 직접 확인할 수 있습니다:
POST 요청을 검사하고 요청 본문을 확인합니다. 암호문과 솔트만 보일 뿐, 평문이나 암호화 키는 절대 보이지 않습니다.# 뒤의 부분(URL 프래그먼트)입니다. 웹 표준에 따라 브라우저는 프래그먼트를 서버로 절대 전송하지 않습니다. 프래그먼트는 클라이언트 측에 남습니다.#fragment의 키를 사용하여 브라우저에서 이루어집니다.키는 프래그먼트와 수신자의 브라우저에만 존재합니다. 서버, 서버의 데이터베이스, 그리고 네트워크상의 누구든 암호화된 덩어리만 보게 됩니다. 서버 측 코드 경로 중 콘텐츠를 읽을 수 있는 경로는 없으므로, 소환장이 발부되어도 암호문만 나올 뿐 그 이상은 없습니다.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
CI는 pnpm run type-coverage를 실행하여 타입이 지정된 소스 커버리지의 회귀를 감지합니다.
현재 소스 기준선은 93.22%이며, 생성된 .svelte-kit 라우트 타입은 무시되므로
93% 미만이면 게이트가 실패합니다.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| 계층 | 기술 |
|---|---|
| 프레임워크 | SvelteKit 2.0, Svelte 5 |
| 언어 | TypeScript |
| 스타일링 | Tailwind CSS 4.0 |
| 데이터베이스 | MongoDB |
| 암호화 | Web Crypto API |
| 에디터 | CodeMirror 6 |
| 호스팅 | Vercel |
src/
├── lib/
│   ├── components/     # UI components
│   ├── db/             # Database adapters
│   └── crypto.ts       # Encryption (AES-256-GCM, PBKDF2)
├── routes/
│   ├── +page.svelte    # Create paste
│   ├── p/[id]/         # View paste
│   ├── api/            # REST endpoints
│   └── admin/          # Admin dashboard
└── app.html
CloakBin은 오픈 소스입니다. 자신만의 인스턴스를 배포하세요:
자신만의 인스턴스를 실행하는 가장 빠른 방법은 CloakBin과 MongoDB를 함께 시작하는 Docker Compose입니다:
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin
cp .env.example .env
# Edit .env: set ADMIN_USER, ADMIN_PASS, and ORIGIN (the URL people use to reach it)
docker compose up -d
CloakBin은 http://localhost:3000에서 실행됩니다. 붙여넣기 데이터는 mongo-data 볼륨에 보관되므로 재시작 및 업그레이드 후에도 유지됩니다.
데이터베이스 없이 사용해 보려면(컨테이너가 중지되면 붙여넣기 데이터가 손실됨):
docker run -p 127.0.0.1:3000:3000 \
  -e DB_TYPE=memory \
  -e ADMIN_USER=admin -e ADMIN_PASS=change-me \
  -e ORIGIN=http://localhost:3000 \
  ghcr.io/ishannaik/cloakbin:latest

