
 #1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천
 techchipnet/hiddenwave
어떤 웨이브 오디오 파일에도 비밀 메시지를 숨기세요.
 bhavsec/autopentest-ai
Agentic Pentesting MCP 서버는 웹 애플리케이션 취약점을 발견, 익스플로잇 및 보고합니다.
 mogwaisec/mjet
Mogwai Java Management Extensions(JMX) 익스플로잇 툴킷
 izcoser/stegpy
LSB 방식을 기반으로 한 간단한 스테가노그래피 프로그램입니다.
 zenyxx-xd/rootmyvivo
One-click root for vivo/iQOO devices on locked bootloader | CVE-2026-43499 + KernelSU
 rasta-mouse/process-inject-kit
Cobalt Strike의 Process Inject Kit 포트
 static-flow/burpsuite-team-extension
이 Burpsuite 플러그인을 사용하면 여러 웹 애플리케이션 테스터가 프록시 기록을 실시간으로 서로 공유할 수 있습니다. 사용자의 Burpsuite 인스턴스를 통과하는 요청은 다른 테스터의 기록에도 복제되며, 그 반대의 경우도 마찬가지입니다!
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 sidenai/hyperion-disassembler
네이티브 멀티 아키텍처 디스어셈블러 및 디컴파일러 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 스크립팅, RTTI 복구
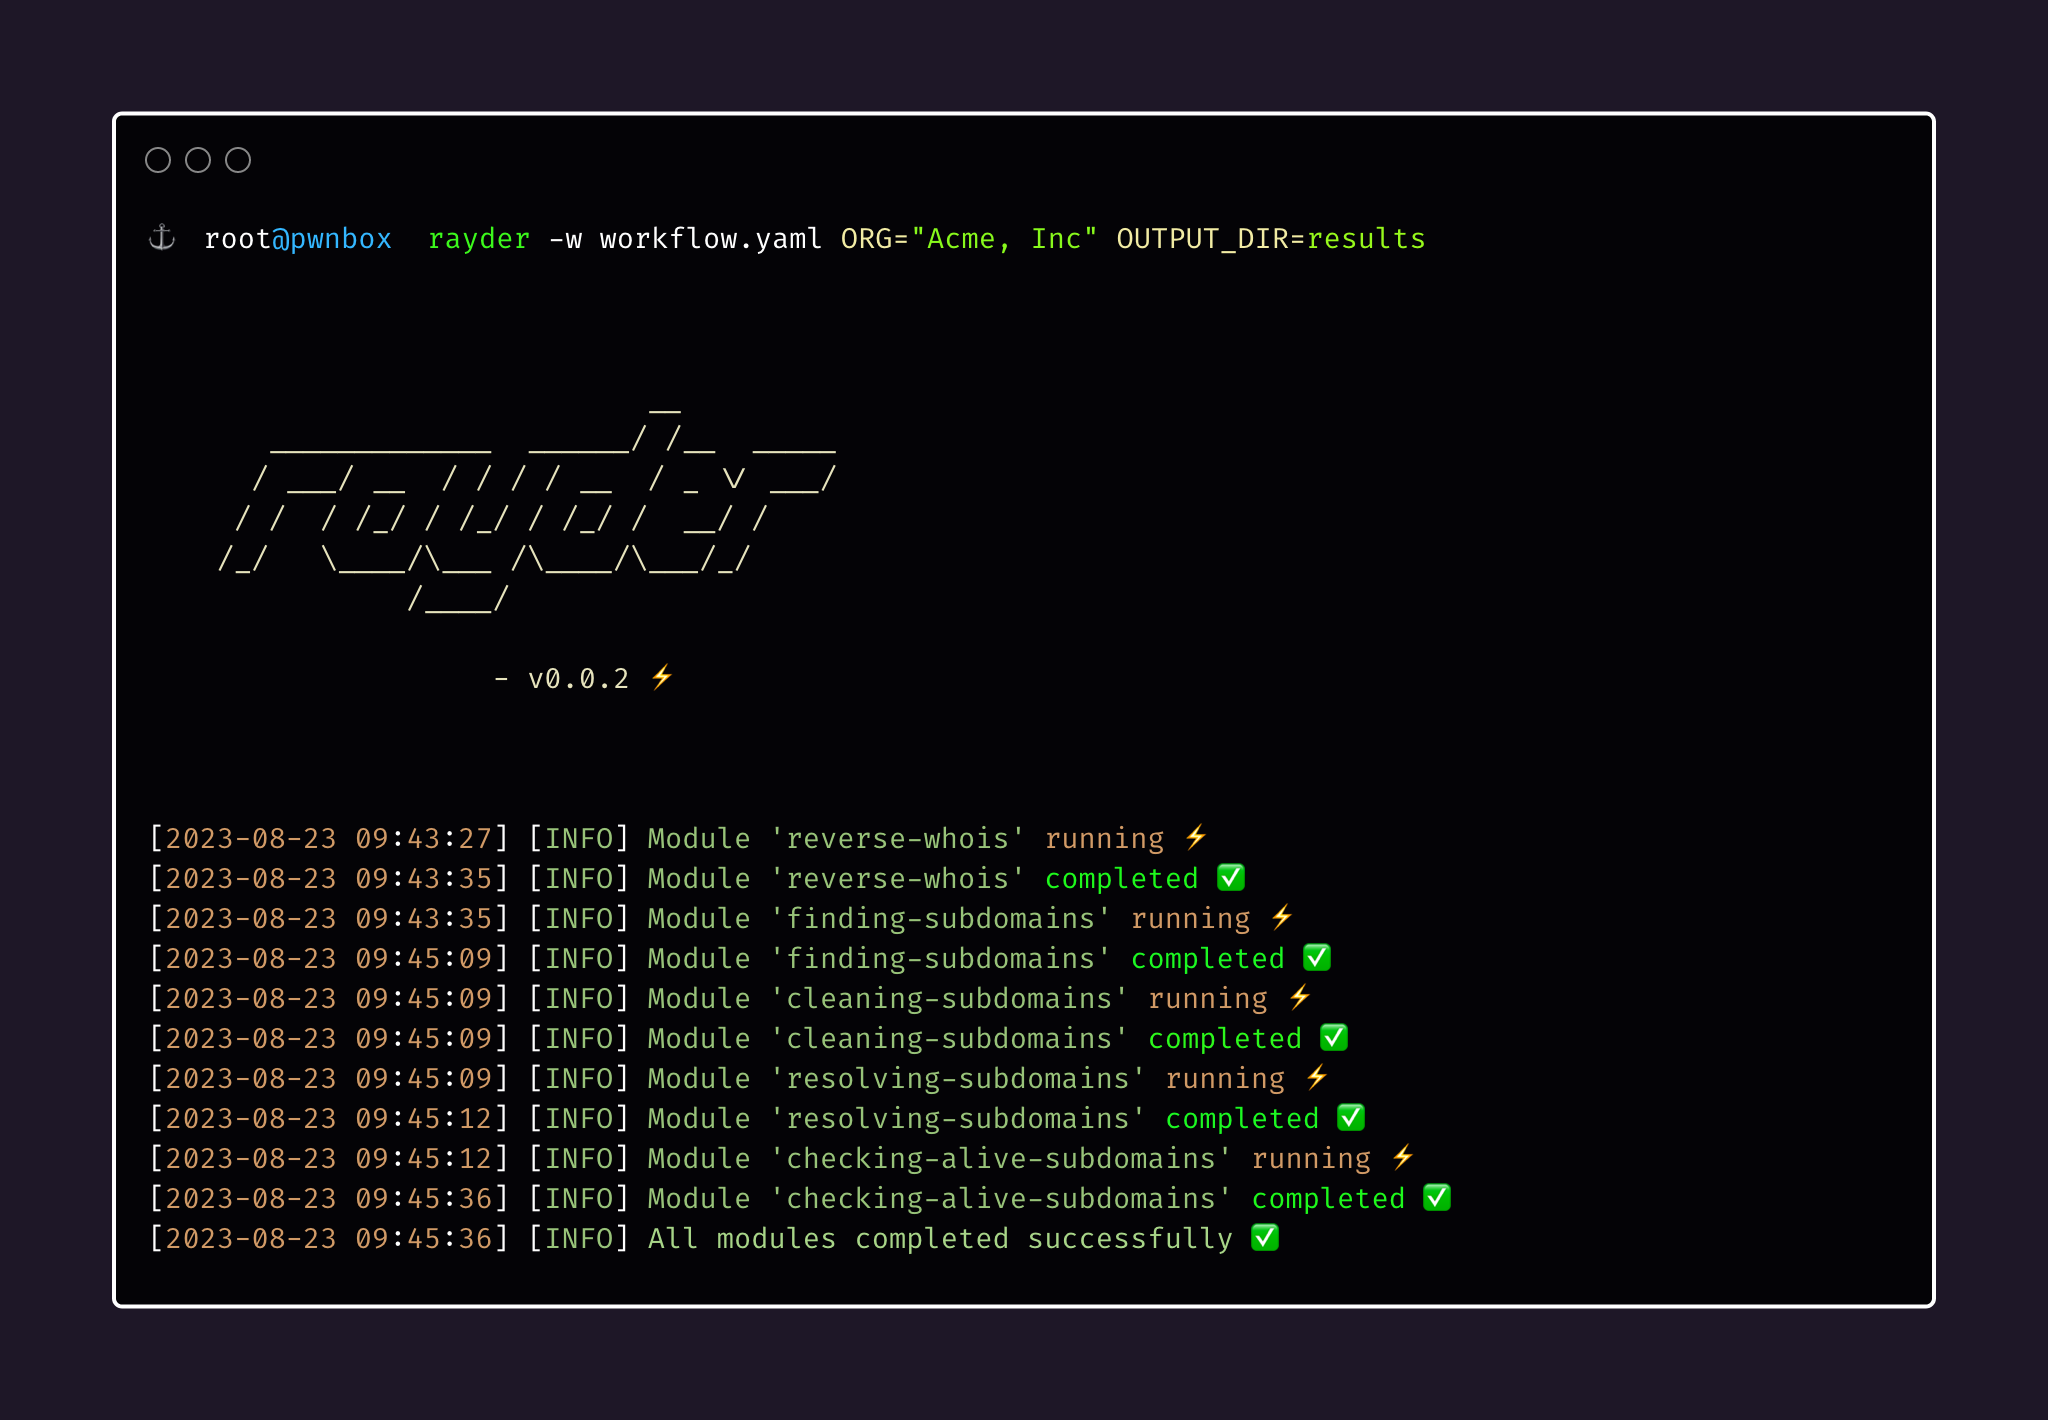 devanshbatham/rayder
버그 헌팅 리콘 / 침투 테스트 명령줄 워크플로우를 오케스트레이션하고 구성하기 위한 경량 도구
 octoberfest7/cve-2023-36874_bof
무기화된 CobaltStrike BOF for CVE-2023-36874 Windows Error Reporting LPE
 anvilsecure/ulexecve
리눅스에서 디스크에 접촉하지 않고 메모리에서 직접 임의의 ELF 바이너리를 실행하여, 단일 Python 스크립트를 통해 은밀한 레드팀 및 안티포렌식 작업을 가능하게 합니다.
 google/kernel-research
Linux 커널 익스플로잇 툴킷으로, 익스플로잇 구축 라이브러리, ROP 체인 및 스택 피벗 생성기, 커널 이미지 러너, 그리고 커널 익스플로잇 개발을 위한 타깃 데이터베이스를 제공합니다.
 k4m4/dymerge
🔓 성공적인 사전 기반 공격을 위한 동적 사전 병합기.

 andreyglauzer/vigilantonion
🐍 - tor 네트워크 사이트에서 키워드를 검색하는 크롤러입니다.
 v4bel/zapscape
CVE-2026-64561용 PoC 익스플로잇으로, 호스트에서 커널 루트 코드 실행을 통해 게스트-투-호스트 탈출을 가능하게 하는 KVM/x86 섀도 MMU use-after-free 취약점입니다.
 xpn/randomtsscripts
RedTeam 참여 스크립트 모음으로, TGS를 통한 Pre2K 기본 자격 증명 검사, LAPSv2 비밀번호 복호화, IIS App Pool 자격 증명 복호화를 포함합니다.








