
 #1
Tools for collecting, analyzing, and operationalizing threat feeds, indicators of compromise (IOCs), and attack trends.
Kitploit 추천

 danieleperera/onioningestor
tor 네트워크의 onion 사이트를 수집, 크롤링 및 모니터링하고 수집된 정보를 Elasticsearch에 인덱싱하는 확장 가능한 도구
 joshhighet/ransomwatch
투명한 랜섬웨어 주장 추적기 🥷🏼🧅🖥️
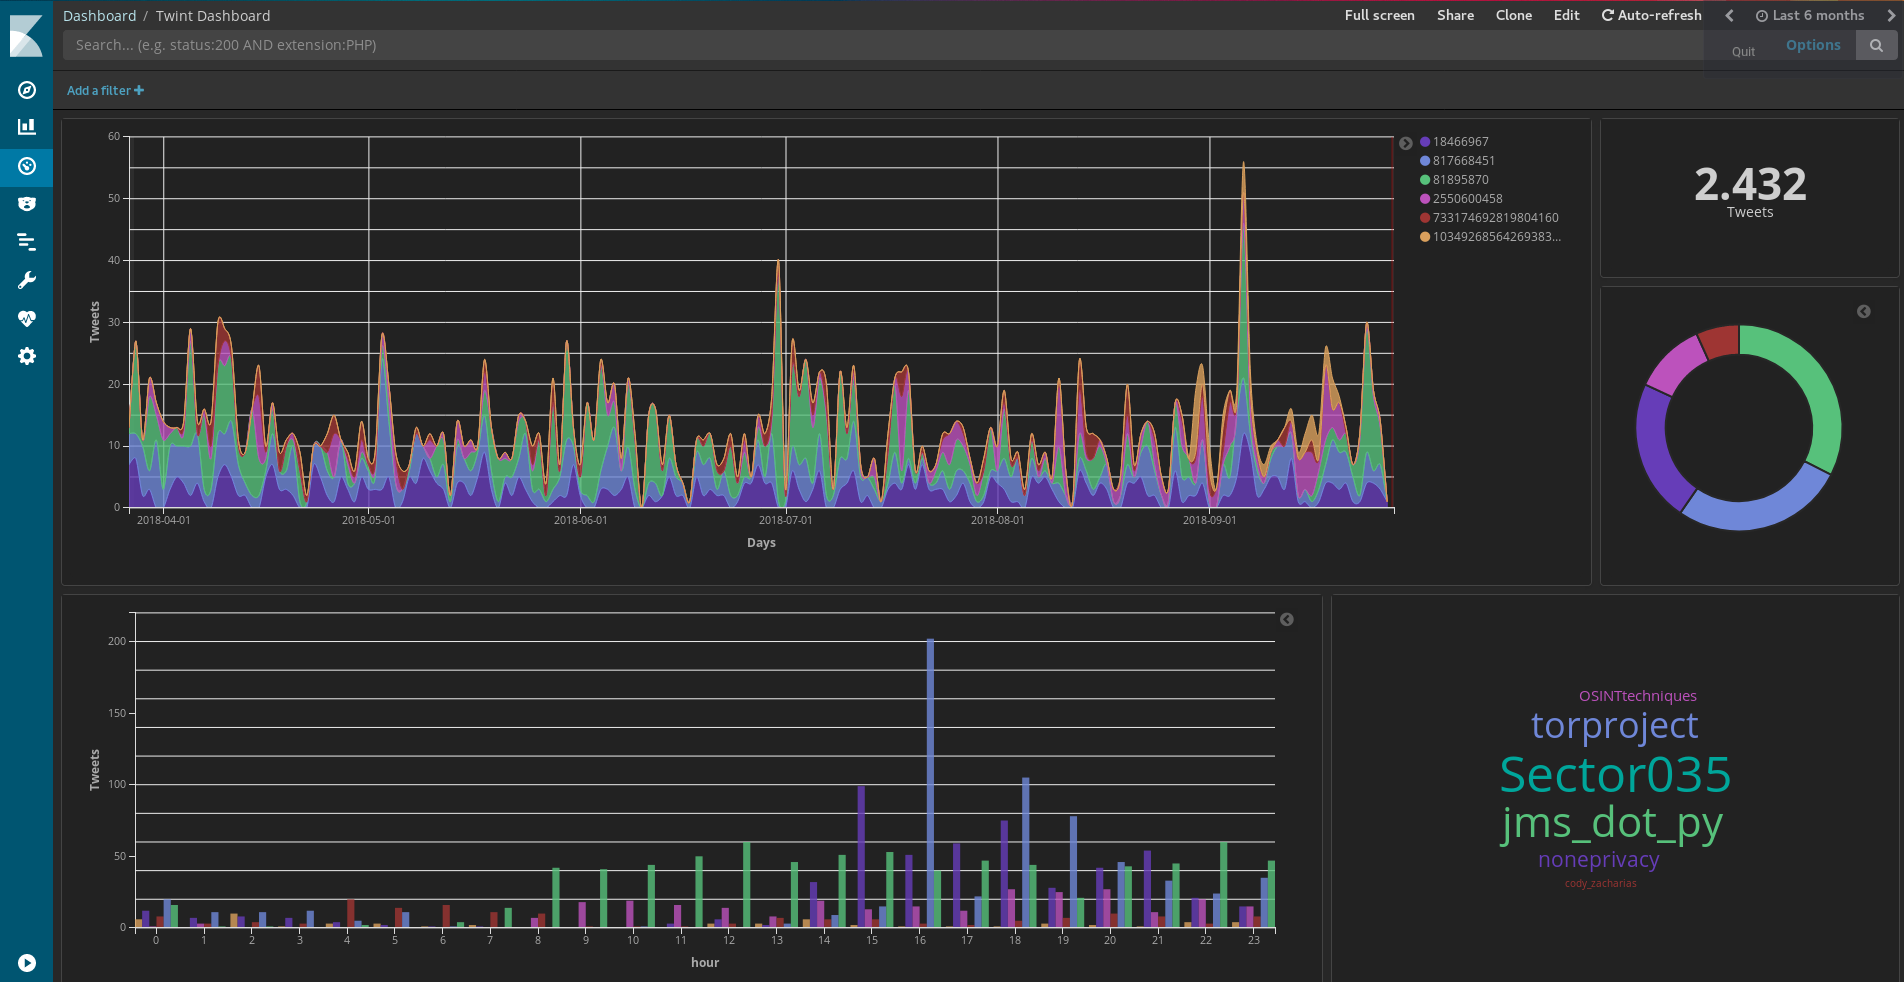 twintproject/twint
고급 Twitter 스크래핑 및 OSINT 도구로, Python으로 작성되었으며 Twitter의 API를 사용하지 않습니다. 사용자의 팔로워, 팔로잉, 트윗 등을 스크래핑하면서 대부분의 API 제한을 회피할 수 있습니다.
 cuckoosandbox/cuckoo
Cuckoo Sandbox는 자동화된 동적 악성코드 분석 시스템입니다.
 netflix/security_monkey
Security Monkey는 AWS, GCP, OpenStack 및 GitHub 조직의 자산과 시간에 따른 변경 사항을 모니터링합니다.

 mozilla/mozdef
사용 중단됨 - MozDef: Mozilla Enterprise Defense Platform
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - 이제 힙스터가 100% 더 추가되었습니다
 hasecuritysolutions/vulnwhisperer
취약점 스캔에서 실행 가능한 데이터를 생성합니다
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM): 완전히 사용자 정의 가능한 오픈 소스 Windows 기반 배포판으로, 위협 인텔리전스 분석 및 헌팅에 중점을 두고 있으며, 인텔 및 맬웨어 분석가와 위협 헌터가 빠르게 시작할 수 있도록 설계되었습니다.

 mgeeky/redwarden
패킷 검사 및 가변 프로파일 상관 분석을 통해 블루 팀, AV, EDR, 스캐너를 차단하는 Cobalt Strike C2 리버스 프록시

 toolswatch/vfeed
상호 연관된 CVE 취약점 및 위협 인텔리전스 데이터베이스 API
 mandiant/silketw
ETW용 C# 래퍼로서 커널 및 사용자 모드 이벤트 데이터를 JSON으로 직렬화하여 위협 헌팅, 악성코드 분석, 침해 대응에 사용되며, Yara 통합 및 Elasticsearch 전송 기능을 제공합니다.
 jerlendds/osintbuddy
노드 그래프, OSINT 데이터 마이닝 및 플러그인. 비정형 및 공개 데이터를 연결하여 혁신적인 인사이트를 얻으세요. 재작성된 버전은 @ osintbuddy/osintbuddy에서 찾을 수 있습니다.







