VirusTotal Wanna Be - 이제 힙스터가 100% 더 추가되었습니다


Malice의 사명은 누구나 개인 연구자부터 포춘 500대 기업까지 모든 규모에서 사용할 수 있는 VirusTotal의 무료 오픈소스 버전이 되는 것입니다.
데모: demo.malice.io
maliceecilam$ brew install maliceio/tap/malice
Usage: malice [OPTIONS] COMMAND [arg...]

Open Source Malware Analysis Framework

Version: 0.3.11

Author:
  blacktop - <https://github.com/blacktop>

Options:
  --debug, -D      Enable debug mode [$MALICE_DEBUG]
  --help, -h       show help
  --version, -v    print the version

Commands:
  scan        Scan a file
  watch        Watch a folder
  lookup    Look up a file hash
  elk        Start an ELK docker container
  plugin    List, Install or Remove Plugins
  help        Shows a list of commands or help for one command

Run 'malice COMMAND --help' for more information on a command.
$ malice scan evil.malware
참고: 첫 실행 시 malice는 모든 기본 플러그인을 다운로드하므로 완료하는 데 시간이 걸릴 수 있습니다.
Malice는 결과를 마크다운 테이블로 출력하며, 이를 파이프하거나 복사하여 results.md 파일에 넣으면 Github에서 보기 좋게 표시됩니다. 여기를 참조하세요.
$ malice elk
Kibana UI를 열고 http://localhost에서 검사 결과를 확인할 수 있습니다. (Docker for Mac을 사용한다고 가정합니다)
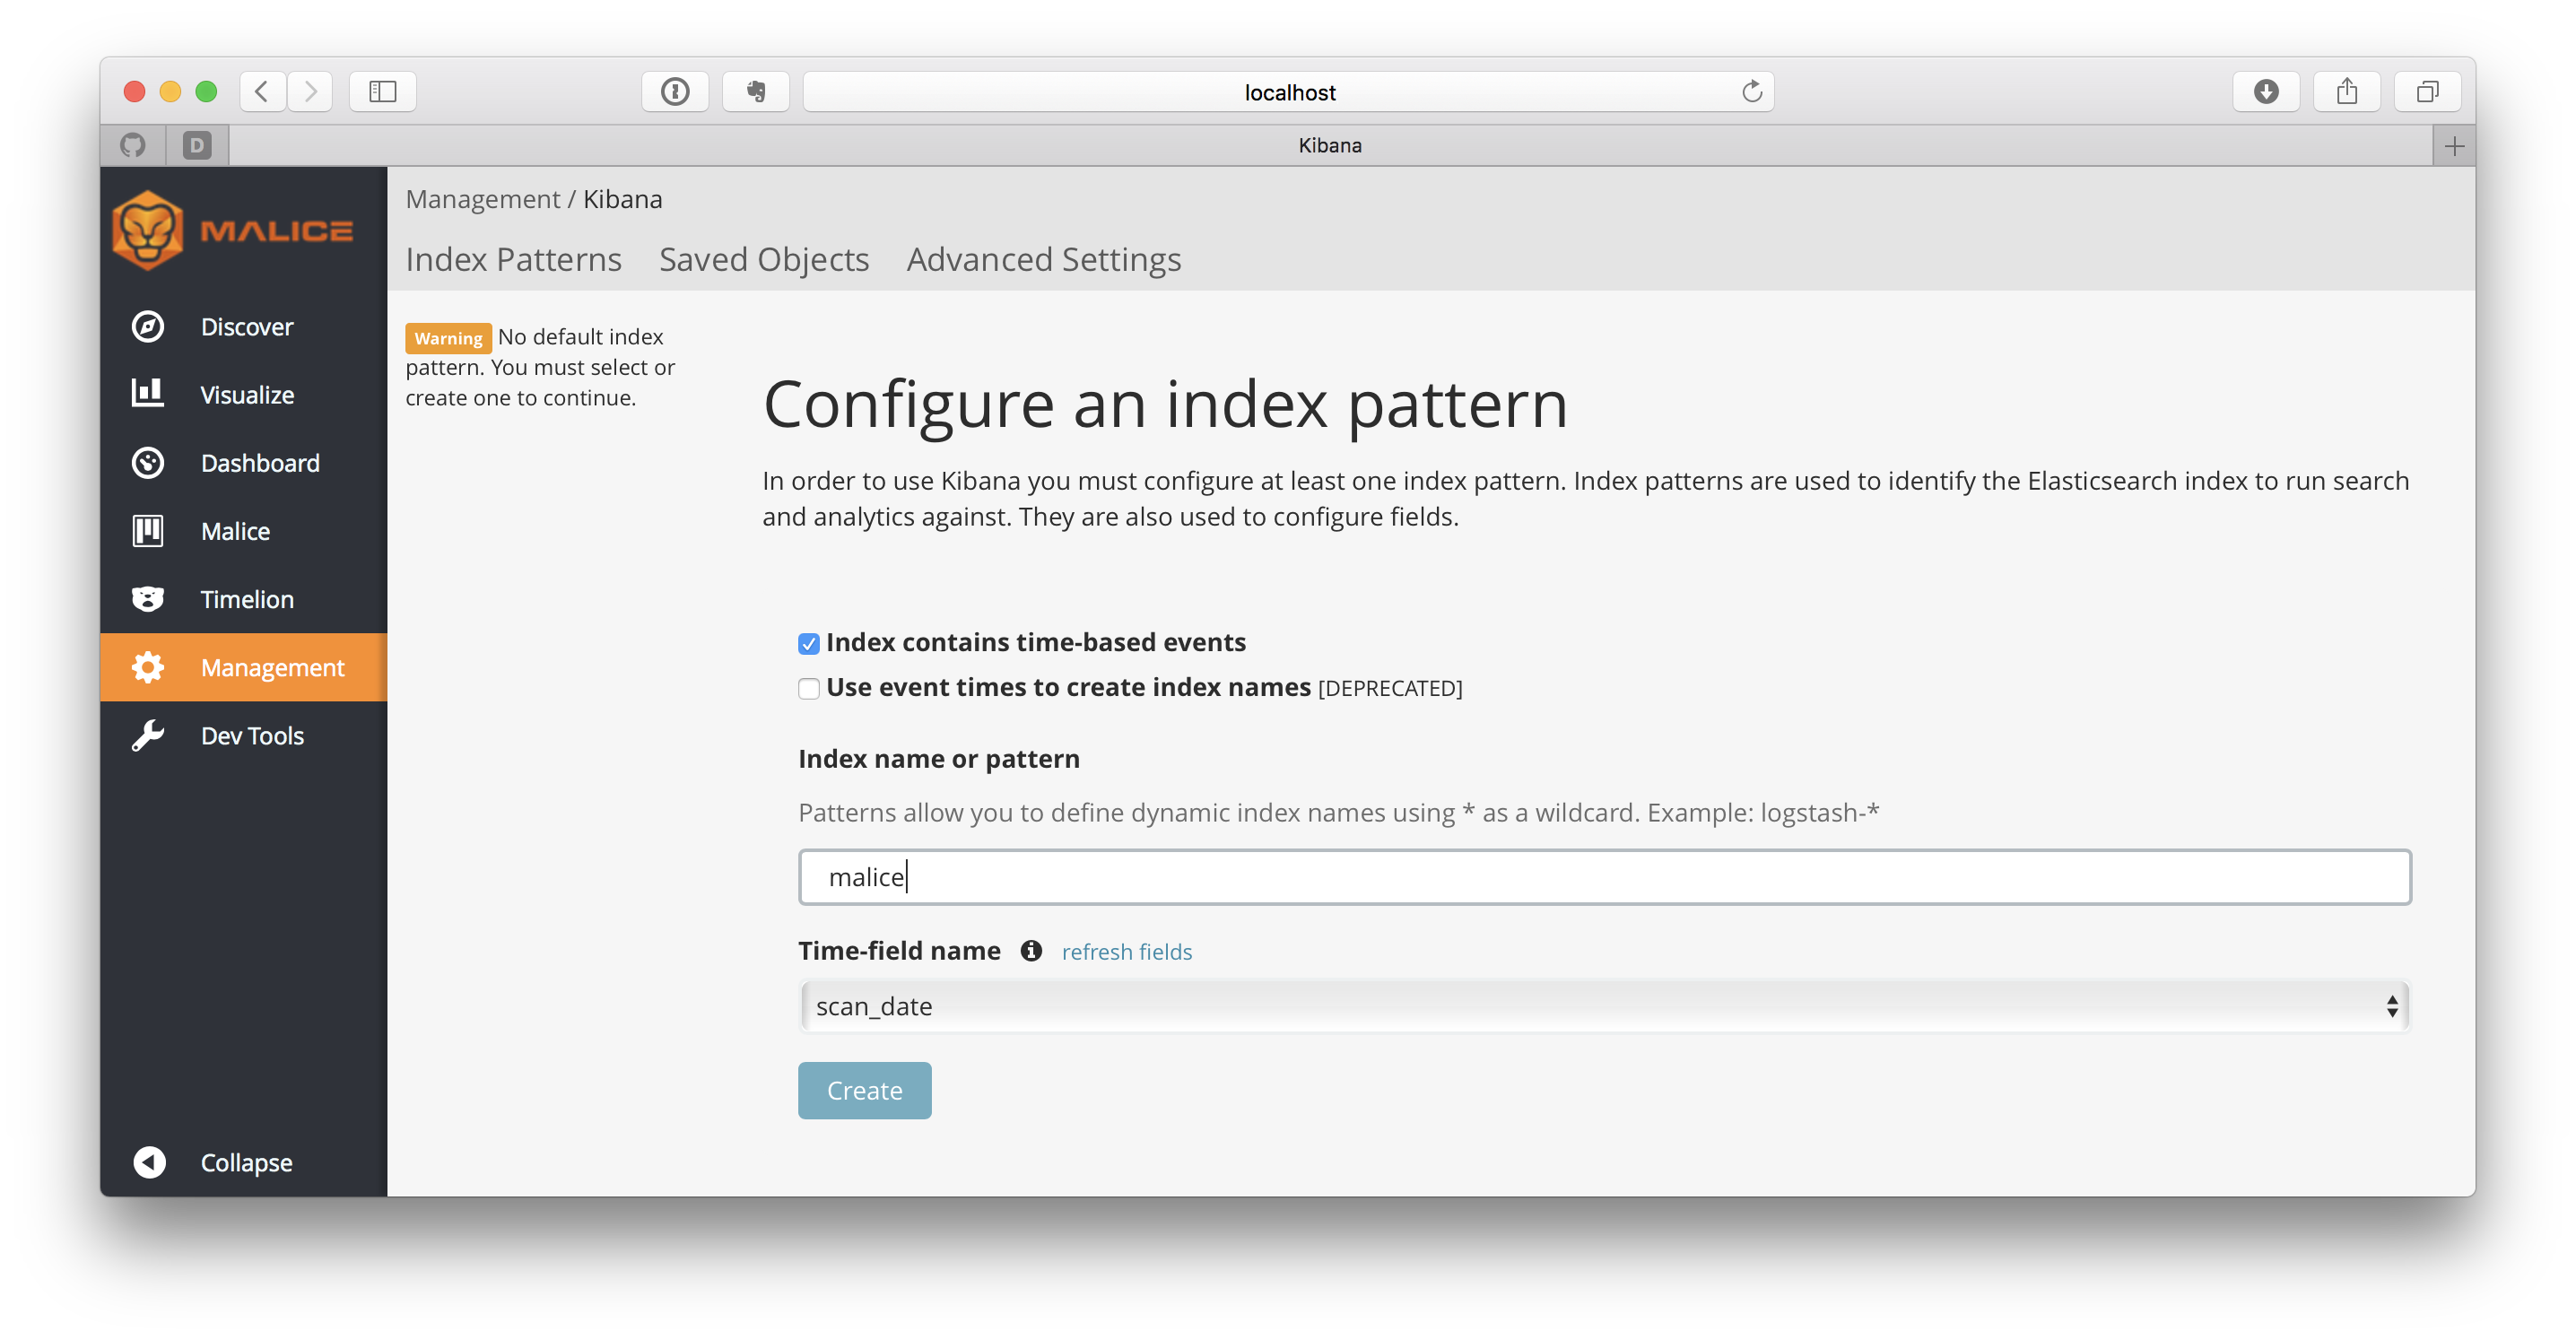
malice를 Index name or pattern으로 입력하고 **Create(생성)**를 클릭합니다.
이제 Malice 탭을 클릭하고 감상하세요!!!


docker run --rm -v /var/run/docker.sock:/var/run/docker.sock malice/engine plugin update --all
docker run --rm -v /var/run/docker.sock:/var/run/docker.sock \
                -v `pwd`:/malice/samples \
                --network="host" \
                -e MALICE_VT_API=$MALICE_VT_API \
                malice/engine scan SAMPLE
리눅스 호스트에서 새로운 5.0+ 버전의 malice/elasticsearch를 실행할 때, 다음 명령으로 메모리 맵 영역을 늘려야 한다는 점을 확인했습니다.
sudo sysctl -w vm.max_map_count=262144
Elasticsearch가 원활히 실행되려면 많은 RAM이 필요합니다. 다음을 실행하여 2GB로 낮출 수 있습니다. (스캔을 실행하기 전에):
$ docker run -d \
         -p 9200:9200 \
         --name malice-elastic \
         -e ES_JAVA_OPTS="-Xms2g -Xmx2g" \
         malice/elasticsearch
버그를 발견했나요? 더 많은 기능을 원하시나요? 문서에서 누락된 부분이 있나요? 알려주세요! 주저하지 말고 이슈를 등록해 주세요.
CHANGELOG.md를 참조하세요.
Apache License (Version 2.0)
저작권 (c) 2013 - 2018 blacktop









